セキュリティイベント 4625 の RDP 除外
セキュリティイベント 4625 について
RdpGuard は Windows イベント 4625 でログイン失敗を検出します。リモートデスクトップ、ネットワーク共有、サービス、タスクスケジューラなどが発生元となります。このエンジンの検出は、他の Windows ログオン種別でもダッシュボードに RDP と表示されます。
特定のフィールドで正当な操作を識別できる場合は、除外を使用します。RDP エンジンは一致したイベントを無視します。信頼できる IP を全面的に除外するには、許可リストを使用してください。
Event Viewer, Windows Logs, Security でイベント ID 4625を開きます。

RDP の除外を設定する
RdpGuard ダッシュボードを開き、監視対象のプロトコルで RDP をクリックします。
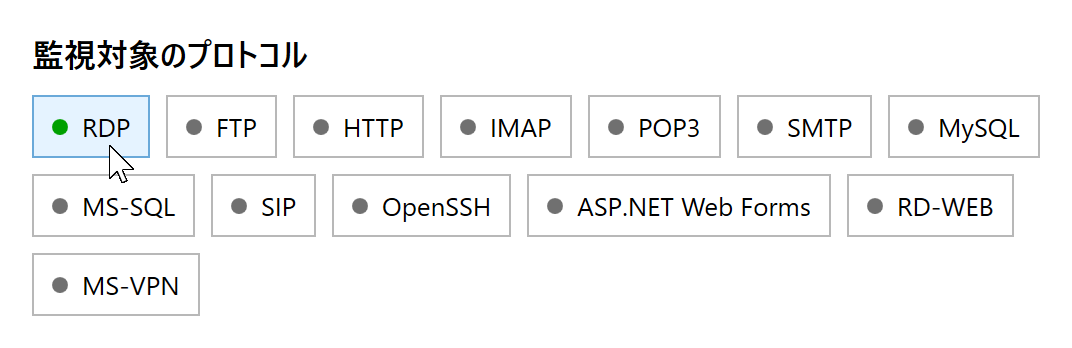
RDP をクリックして設定を開きます。 RDP 設定で除外...をクリックします。
除外を編集するには、RDP 保護を有効にするがオンになっている必要があります。
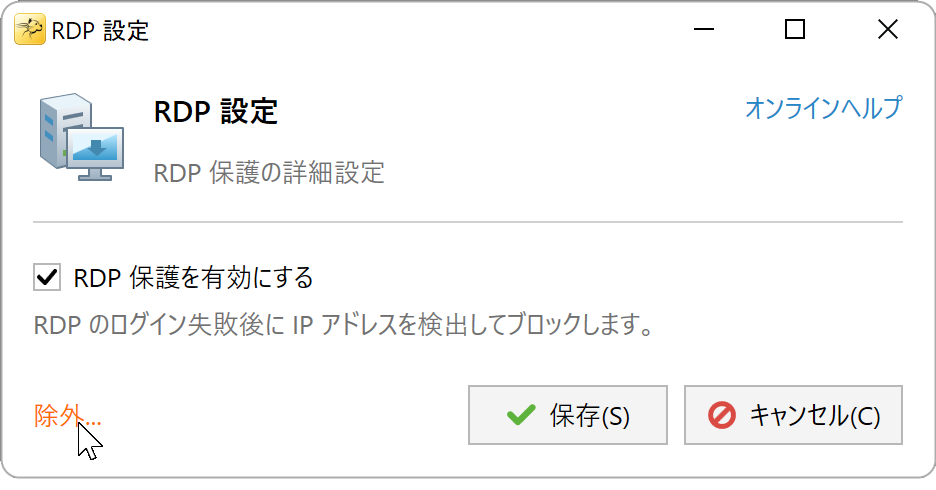
除外をクリックしてルールを編集します。 RDP の除外に 1 行に 1 つのルールを入力し、OK をクリックします。
ルールの書き方は、以下の構文と例をご覧ください。
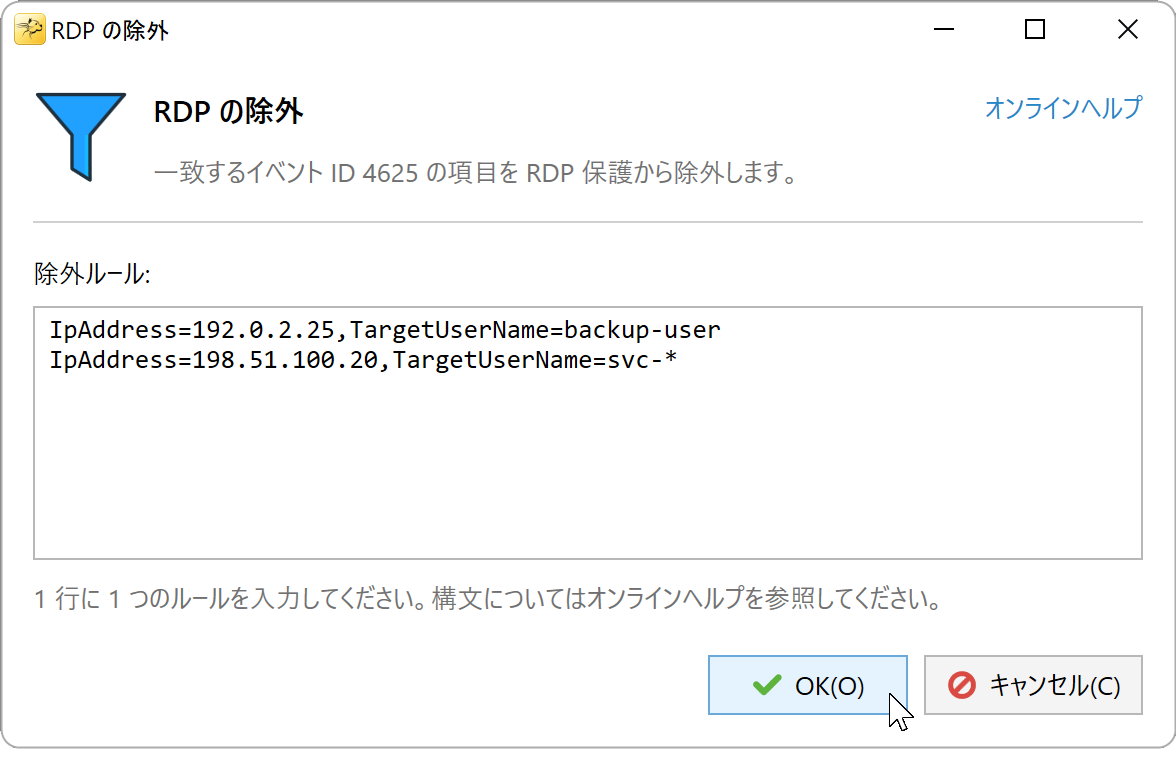
除外ルールを入力し、OK をクリックします。 RDP 設定で保存をクリックして除外を適用します。


除外ルールの構文と例
1 行に 1 つのルールを入力し、条件をコンマで区切ります。いずれかのルールのすべての条件に一致すると、イベントを除外します。
IpAddress=192.0.2.25,TargetUserName=backup-user
IpAddress=198.51.100.20,TargetUserName=svc-*
1 行目は 192.0.2.25 からの backup-user を除外します。2 行目は 198.51.100.20 からの、svc- で始まるユーザーを除外します。対象イベントの値に置き換えてください。
ルールの一致条件
=は値またはワイルドカードパターンとの一致、!=は不一致を表します。*は任意の長さの文字列、?は任意の 1 文字を表します。- コンマで区切った条件は AND、別々の行は OR で評価します。
- フィールド名と値は大文字と小文字を区別します。XML の表記を正確にコピーしてください。
- フィールドがない場合、その条件は
!=でも一致しません。 #で始まる行はコメントです。
例えば IpAddress=192.0.2.25,TargetUserName!=backup-user は、その IP の他のユーザーに一致します。同時に満たす必要がある条件は同じ行に書いてください。IP とユーザーを別の行にすると、独立した 2 つの除外になります。
RDP の除外で使用できるフィールド
Details, XML View を開き、EventData の名前と値を使用します。例えば <Data Name="LogonType">3</Data> では、フィールド LogonType の値は ~1011~ です。
上記イベントの XML 例:
<Event xmlns="http://schemas.microsoft.com/win/2004/08/events/event">
  <System>
    <Provider Name="Microsoft-Windows-Security-Auditing"
      Guid="{54849625-5478-4994-a5ba-3e3b0328c30d}" />
    <EventID>4625</EventID>
    <Version>0</Version>
    <Level>0</Level>
    <Task>12544</Task>
    <Opcode>0</Opcode>
    <Keywords>0x8010000000000000</Keywords>
    <TimeCreated SystemTime="2026-09-29T08:06:12.6465802Z" />
    <EventRecordID>27682099</EventRecordID>
    <Correlation
      ActivityID="{96b13ecf-444f-0004-fa3e-b1964f44dd01}" />
    <Execution ProcessID="764" ThreadID="140" />
    <Channel>Security</Channel>
    <Computer>SERVER01</Computer>
    <Security />
  </System>
  <EventData>
    <Data Name="SubjectUserSid">S-1-0-0</Data>
    <Data Name="SubjectUserName">-</Data>
    <Data Name="SubjectDomainName">-</Data>
    <Data Name="SubjectLogonId">0x0</Data>
    <Data Name="TargetUserSid">S-1-0-0</Data>
    <Data Name="TargetUserName">Admin</Data>
    <Data Name="TargetDomainName">.</Data>
    <Data Name="Status">0xc000006d</Data>
    <Data Name="FailureReason">%%2313</Data>
    <Data Name="SubStatus">0xc0000064</Data>
    <Data Name="LogonType">3</Data>
    <Data Name="LogonProcessName">NtLmSsp</Data>
    <Data Name="AuthenticationPackageName">NTLM</Data>
    <Data Name="WorkstationName">-</Data>
    <Data Name="TransmittedServices">-</Data>
    <Data Name="LmPackageName">-</Data>
    <Data Name="KeyLength">0</Data>
    <Data Name="ProcessId">0x0</Data>
    <Data Name="ProcessName">-</Data>
    <Data Name="IpAddress">95.47.156.55</Data>
    <Data Name="IpPort">0</Data>
  </EventData>
</Event>| フィールド | 説明 |
|---|---|
TargetUserName | 失敗した試行で使用されたアカウント名。 |
TargetDomainName | そのアカウントのドメインまたはコンピューター名。 |
TargetUserSid | アカウントのセキュリティ識別子。 |
IpAddress | イベントに記録された送信元 IP アドレス。 |
IpPort | イベントに記録された送信元ポート。 |
LogonType | ログオン種別を示す数値。例: 3 はネットワーク接続。 |
WorkstationName | 接続元コンピューター名。 |
ProcessName | ログオンを試みたプロセスのフルパス。 |
ProcessId | そのプロセスの識別子。 |
Status | ログオン失敗のステータスコード。 |
SubStatus | 追加のステータスコード。 |
FailureReason | XML に保存された失敗理由。 |
SubjectUserSid | 失敗を報告したアカウントの SID。 |
SubjectUserName | 失敗を報告したアカウント名。 |
SubjectDomainName | そのアカウントのドメインまたはコンピューター名。 |
SubjectLogonId | 失敗を報告したアカウントのログオン ID。 |
LogonProcessName | 信頼されたログオンプロセスの名前。 |
AuthenticationPackageName | NTLM や Kerberos などの認証パッケージ。 |
TransmittedServices | Kerberos の委任に関与したサービス。 |
LmPackageName | NTLM サブパッケージ名 (該当する場合)。 |
KeyLength | NTLM セッションキーの長さ (該当する場合)。 |
すべてのイベントで、各フィールドに有用な値があるとは限りません。XML の値を使用してください。FailureReason には、全般タブの説明ではなく %%2313 のようなコードが入ることがあります。詳細は Microsoft のイベント 4625 リファレンスをご覧ください。
他の除外でこの構文を使用する
カスタムアクションとログのログイン成功の除外にも、同じ構文を使用します。利用できるフィールドは、イベントと適用箇所によって異なります。
ログイン成功の通知では、RdpGuard が Protocol、TargetUserName、IpAddress を提供します。Windows イベントでは EventData の各フィールドも使用できます。例えば Protocol=FTP,TargetUserName=backup-user は、そのアカウントの FTP ログイン成功通知を除外します。
Protocol は RdpGuard が追加する値です。4625 の EventData フィールドではなく、RDP の除外では使用できません。
RdpGuard の保護対象:
- リモートデスクトップ
- MS SQL Server
- FTP
- HTTP
- IMAP
- POP3
- SMTP
- IIS Web ログイン
- MySQL
- ASP.NET Web Forms
- RD Web Access
- VoIP (SIP)
- SSH
- MS VPN (RRAS)
"本当に素晴らしいソフトウェアです。サーバーが常に攻撃を受けていたので、安心できるようになりました。RdpGuard、ありがとう。" - Joaquim De Sousa Marques
"優れた製品です。以前は TSBlock という他の方が作成したスクリプトで同様の対策をしていましたが、簡素で使い勝手がよくありませんでした。このソフトウェアで作業がずっと楽になりました。小規模企業にとっても購入する価値があります。" - J. Johnson
"この製品には感心しました。私たちはダラス北部の教会です。今朝、リモートアクセス用サーバーで多数のログイン失敗を発見しました。友人に勧められて、すぐに体験版をダウンロードしました。数分で 5 件ほどの IP アドレスがブロックされ、それを見て購入を決めました。10 分から 15 分後には約 30 件になり、その少なくとも 3 分の 1 は海外からの侵入の試みでした。素晴らしい製品をありがとうございます。多くの問題を未然に防いでいただいたのかもしれません。" - John Hallford
"このソフトウェアが気に入っています。Windows サーバーへの RDP 攻撃が絶えません。ルーターでアクセスを遮断したいところですが、長年のお客様の多くにも影響してしまいます。" - Scott Hirsch
"とても気に入っています。VB スクリプトをカスタマイズするより簡単です。" - Nick Brennan
"RDP の攻撃者を本当に止めてくれる素晴らしい製品です :-)" - Dave、英国
"まず、とても便利なアプリケーションで、Server 2012 R2 の保護に大変役立っています。RdpGuard は、私が見つけた中で最も優れたソリューションです。10 分間試してから製品版を購入しました。:-)" - Carsten Baltes