Exclusions RDP pour l'événement de sécurité 4625
Présentation de l'événement de sécurité 4625
RdpGuard utilise l'événement Windows 4625 pour détecter les échecs de connexion. Ils peuvent provenir du Bureau à distance, de partages réseau, de services ou de tâches planifiées. Les tentatives de ce moteur apparaissent sous RDP dans le tableau de bord, même pour d'autres types de connexion Windows.
Utilisez les exclusions lorsque des champs précis permettent d'identifier une activité légitime. Les événements correspondants sont ignorés par le moteur RDP. Pour exempter entièrement une IP de confiance, utilisez la liste blanche.
Dans Observateur d'événements, Journaux Windows, Sécurité, ouvrez un événement ID 4625 :

Configurer les exclusions RDP
Ouvrez le tableau de bord RdpGuard et cliquez sur RDP sous Protocoles surveillés.
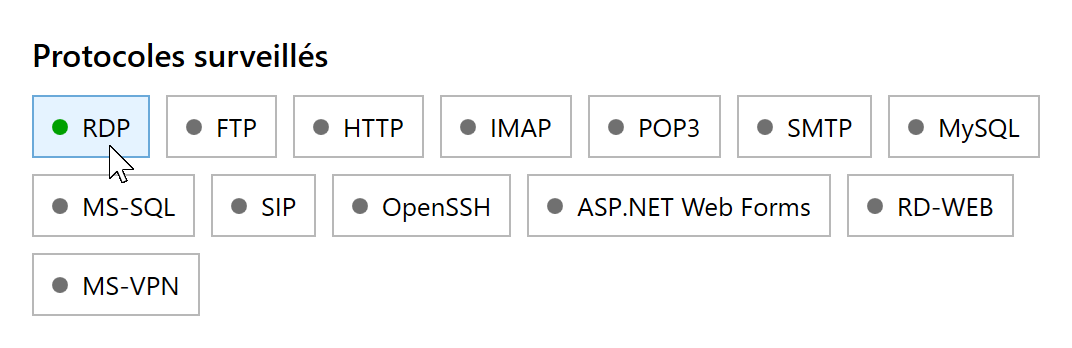
Cliquez sur RDP pour ouvrir ses paramètres. Dans Paramètres RDP, cliquez sur Exclusions....
Activer la protection RDP doit être coché pour modifier les exclusions.
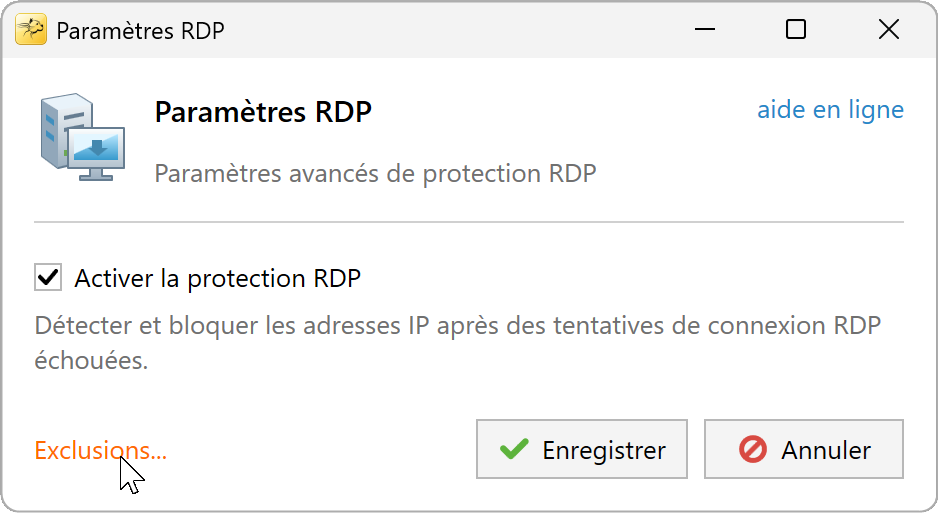
Cliquez sur Exclusions pour modifier les règles. Saisissez une règle par ligne dans Exclusions RDP, puis cliquez sur OK.
La syntaxe et les exemples ci-dessous expliquent comment écrire les règles.
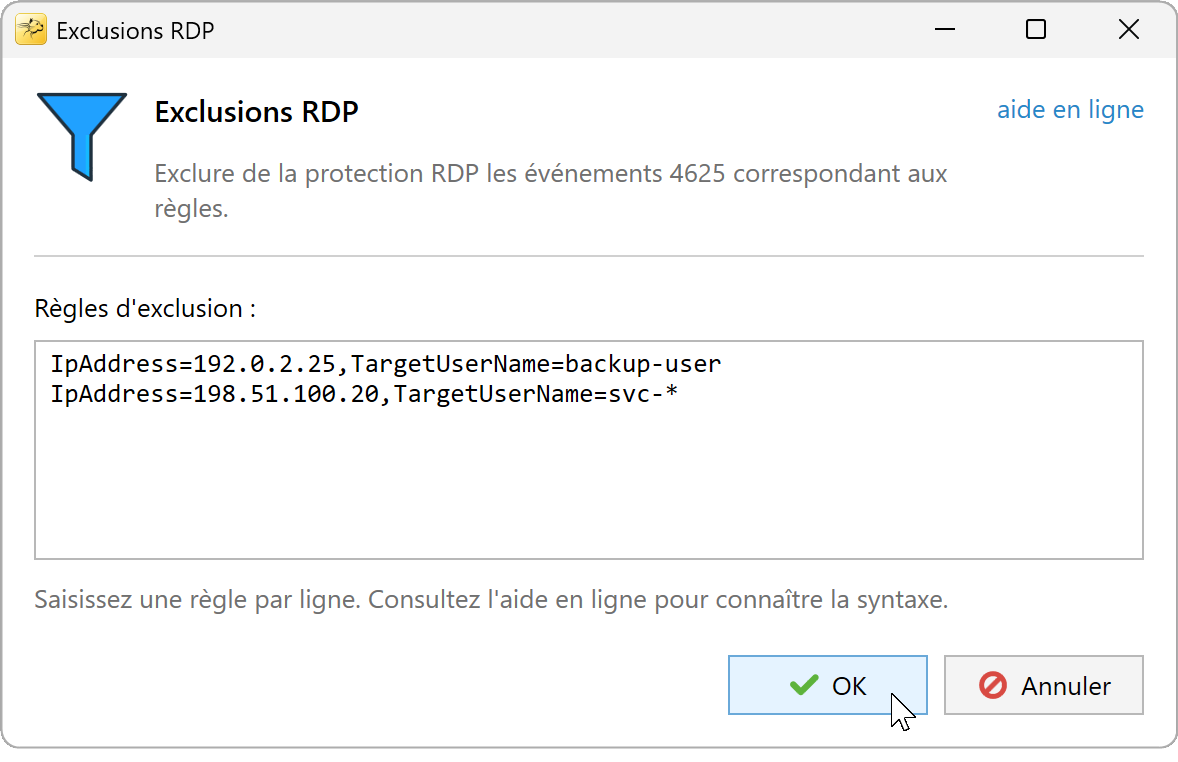
Saisissez les règles d'exclusion et cliquez sur OK. Cliquez sur Enregistrer dans Paramètres RDP pour appliquer les exclusions.


Syntaxe et exemples de règles d'exclusion
Écrivez une règle par ligne, avec des conditions séparées par des virgules. L'événement est exclu si toutes les conditions d'au moins une règle correspondent.
IpAddress=192.0.2.25,TargetUserName=backup-user
IpAddress=198.51.100.20,TargetUserName=svc-*
La première règle exclut backup-user depuis 192.0.2.25. La seconde exclut les utilisateurs commençant par svc- depuis 198.51.100.20. Remplacez ces exemples par les valeurs des événements à exclure.
Correspondance des règles
=correspond à une valeur ou à un motif générique ;!=correspond aux valeurs qui ne le respectent pas.*représente une suite quelconque de caractères ;?un seul caractère.- Les conditions séparées par des virgules utilisent ET. Les lignes distinctes utilisent OU.
- Les noms de champs et valeurs respectent la casse. Copiez leur écriture exacte depuis le XML.
- Si un champ est absent, sa condition ne correspond pas, y compris avec
!=. - Les lignes commençant par
#sont des commentaires.
Par exemple, IpAddress=192.0.2.25,TargetUserName!=backup-user correspond aux autres utilisateurs de cette IP. Gardez sur la même ligne les conditions qui doivent être réunies. Une IP et un utilisateur sur des lignes séparées créent deux exclusions indépendantes.
Champs disponibles pour les exclusions RDP
Ouvrez Détails, puis Affichage XML. Utilisez les noms et valeurs dans EventData. Par exemple, <Data Name="LogonType">3</Data> fournit le champ LogonType de valeur 3.
Exemple XML de l'événement ci-dessus :
<Event xmlns="http://schemas.microsoft.com/win/2004/08/events/event">
  <System>
    <Provider Name="Microsoft-Windows-Security-Auditing"
      Guid="{54849625-5478-4994-a5ba-3e3b0328c30d}" />
    <EventID>4625</EventID>
    <Version>0</Version>
    <Level>0</Level>
    <Task>12544</Task>
    <Opcode>0</Opcode>
    <Keywords>0x8010000000000000</Keywords>
    <TimeCreated SystemTime="2026-09-29T08:06:12.6465802Z" />
    <EventRecordID>27682099</EventRecordID>
    <Correlation
      ActivityID="{96b13ecf-444f-0004-fa3e-b1964f44dd01}" />
    <Execution ProcessID="764" ThreadID="140" />
    <Channel>Security</Channel>
    <Computer>SERVER01</Computer>
    <Security />
  </System>
  <EventData>
    <Data Name="SubjectUserSid">S-1-0-0</Data>
    <Data Name="SubjectUserName">-</Data>
    <Data Name="SubjectDomainName">-</Data>
    <Data Name="SubjectLogonId">0x0</Data>
    <Data Name="TargetUserSid">S-1-0-0</Data>
    <Data Name="TargetUserName">Admin</Data>
    <Data Name="TargetDomainName">.</Data>
    <Data Name="Status">0xc000006d</Data>
    <Data Name="FailureReason">%%2313</Data>
    <Data Name="SubStatus">0xc0000064</Data>
    <Data Name="LogonType">3</Data>
    <Data Name="LogonProcessName">NtLmSsp</Data>
    <Data Name="AuthenticationPackageName">NTLM</Data>
    <Data Name="WorkstationName">-</Data>
    <Data Name="TransmittedServices">-</Data>
    <Data Name="LmPackageName">-</Data>
    <Data Name="KeyLength">0</Data>
    <Data Name="ProcessId">0x0</Data>
    <Data Name="ProcessName">-</Data>
    <Data Name="IpAddress">95.47.156.55</Data>
    <Data Name="IpPort">0</Data>
  </EventData>
</Event>| Champ | Description |
|---|---|
TargetUserName | Nom du compte utilisé lors de l'échec. |
TargetDomainName | Domaine ou nom d'ordinateur de ce compte. |
TargetUserSid | Identifiant de sécurité du compte. |
IpAddress | Adresse IP source enregistrée dans l'événement. |
IpPort | Port source enregistré dans l'événement. |
LogonType | Type de connexion numérique, par exemple 3 pour une connexion réseau. |
WorkstationName | Nom de l'ordinateur source. |
ProcessName | Chemin complet du processus ayant tenté la connexion. |
ProcessId | Identifiant de ce processus. |
Status | Code de statut de l'échec de connexion. |
SubStatus | Code de statut complémentaire. |
FailureReason | Motif d'échec tel que stocké dans le XML. |
SubjectUserSid | SID du compte ayant signalé l'échec. |
SubjectUserName | Nom du compte ayant signalé l'échec. |
SubjectDomainName | Domaine ou nom d'ordinateur de ce compte. |
SubjectLogonId | Identifiant de connexion du compte signalant l'échec. |
LogonProcessName | Nom du processus de connexion de confiance. |
AuthenticationPackageName | Package d'authentification, tel que NTLM ou Kerberos. |
TransmittedServices | Services impliqués dans la délégation Kerberos. |
LmPackageName | Nom du sous-package NTLM, si applicable. |
KeyLength | Longueur de la clé de session NTLM, si applicable. |
Tous les champs n'ont pas une valeur utile dans chaque événement. Utilisez celle du XML : FailureReason peut contenir un code comme %%2313, plutôt que la description de l'onglet Général. Consultez la référence Microsoft de l'événement 4625 pour les définitions complètes.
Utiliser cette syntaxe pour d'autres exclusions
La même syntaxe sert aux exclusions de connexion réussie des actions personnalisées et de la journalisation. Les champs disponibles dépendent de l'événement et du contexte d'application.
Pour les notifications de connexion réussie, RdpGuard fournit Protocol, TargetUserName et IpAddress. Les événements Windows peuvent aussi fournir leurs champs EventData. Par exemple, Protocol=FTP,TargetUserName=backup-user exclut les notifications FTP réussies de ce compte.
Protocol est ajouté par RdpGuard ; ce n'est pas un champ EventData de 4625 et il n'est pas disponible dans Exclusions RDP.
RdpGuard protège :
- Bureau à distance
- Serveur MS SQL
- Protocole FTP
- Protocole HTTP
- Protocole IMAP
- Protocole POP3
- Protocole SMTP
- Connexions web IIS
- Serveur MySQL
- Formulaires ASP.NET
- RD Web Access
- VoIP (protocole SIP)
- Protocole SSH
- MS VPN (RRAS)
"Ce logiciel est vraiment excellent. C'est un soulagement, car mon serveur subit constamment des attaques. Merci RdpGuard." - Joaquim De Sousa Marques
"Un bon produit. J'utilisais une solution similaire, rudimentaire et peu pratique, avec un script appelé TSBlock (qui n'est pas de moi). Ce logiciel simplifie beaucoup les choses et vaut largement son prix pour une PME." - J. Johnson
"Votre produit m'impressionne. Nous sommes une église du nord de Dallas. Ce matin, j'ai découvert de nombreux échecs de connexion sur notre serveur d'accès distant. Un ami m'a conseillé votre produit et j'ai immédiatement téléchargé l'essai. En quelques minutes, environ cinq adresses IP étaient bloquées : cela m'a suffi pour acheter. En 10 à 15 minutes, la liste est passée à une trentaine, dont au moins un tiers de tentatives internationales d'intrusion. Merci pour cet excellent produit. Vous nous avez peut-être évité bien des ennuis." - John Hallford
"J'adore ce logiciel. Les attaques RDP sur nos serveurs Windows sont incessantes. Nous bloquerions cet accès sur le routeur, mais cela poserait problème à beaucoup de nos clients de longue date." - Scott Hirsch
"J'adore ce logiciel ! C'est plus simple que de personnaliser des scripts VB !" - Nick Brennan
"Un excellent produit qui arrête vraiment les attaquants RDP :-)" - Dave, Royaume-Uni
"Tout d'abord, votre application est très (!!!) utile et je l'apprécie beaucoup pour sécuriser mon serveur 2012 R2. RdpGuard est la meilleure solution que j'ai trouvée sur le marché. Après dix minutes d'essai, j'ai acheté la version complète. :-)" - Carsten Baltes