RDP-Ausnahmen für Sicherheitsereignis 4625
Überblick über Sicherheitsereignis 4625
RdpGuard verwendet das Windows-Sicherheitsereignis 4625, um fehlgeschlagene Anmeldeversuche zu erkennen. Diese Ereignisse können von Remotedesktopverbindungen, Netzwerkfreigaben, Diensten oder geplanten Aufgaben stammen. Von dieser Erkennung erfasste Versuche erscheinen als RDP in der Übersicht, auch wenn sie von einer anderen Art der Windows-Anmeldung stammen.
Verwenden Sie Ausnahmeregeln, wenn Sie berechtigte Aktivitäten anhand bestimmter Ereignisfelder erkennen können. Passende Ereignisse werden von der RDP-Erkennung übersprungen. Um eine vertrauenswürdige IP-Adresse grundsätzlich von Sperren auszunehmen, verwenden Sie die Whitelist.
Öffnen Sie unter Ereignisanzeige, Windows-Protokolle, Sicherheit ein Ereignis mit Ereignis-ID 4625:

RDP-Ausnahmen konfigurieren
Öffnen Sie RdpGuard-Dashboard und klicken Sie auf RDP unter Überwachte Protokolle.
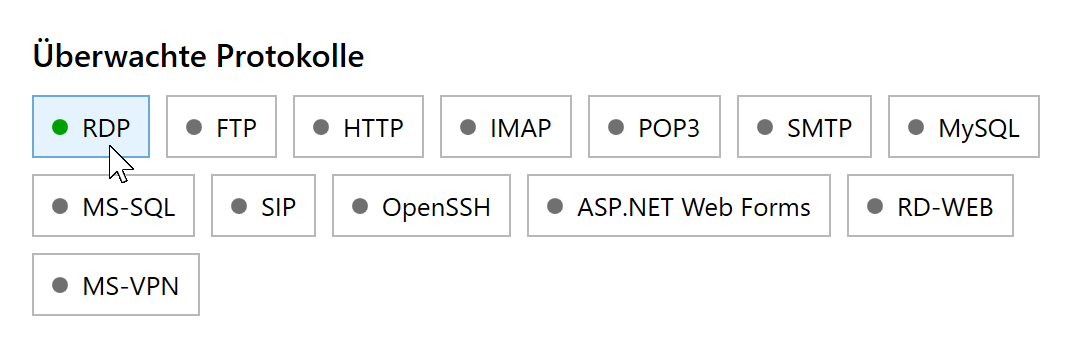
Klicken Sie auf RDP, um die Schutzeinstellungen zu öffnen. Unter RDP-Einstellungen, klicken Sie auf Ausschlüsse....
RDP-Schutz aktivieren muss ausgewählt sein, um Ausnahmen zu bearbeiten.
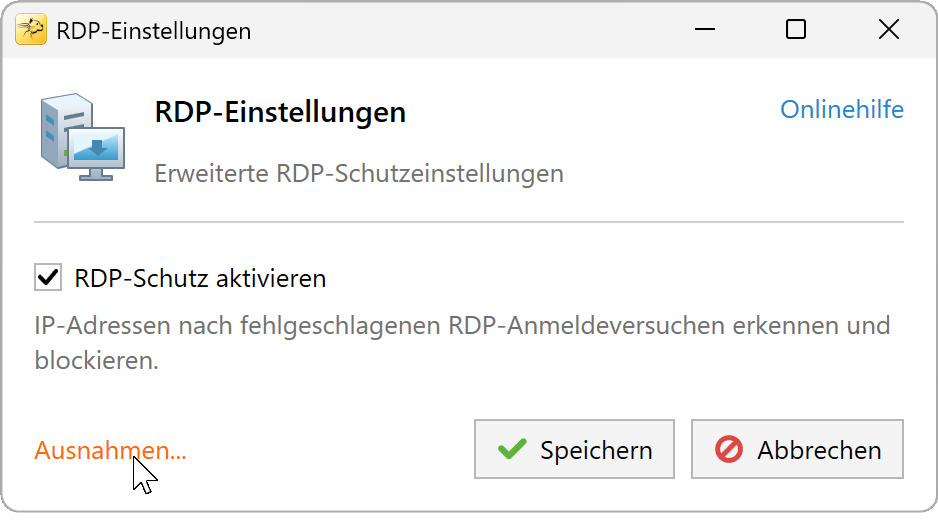
Klicken Sie auf Ausnahmen, um die Regeln zu bearbeiten. Geben Sie unter RDP-Ausnahmen eine Regel pro Zeile ein und klicken Sie auf OK.
Das Syntax und Beispiele unten erläutern das Erstellen von Regeln.
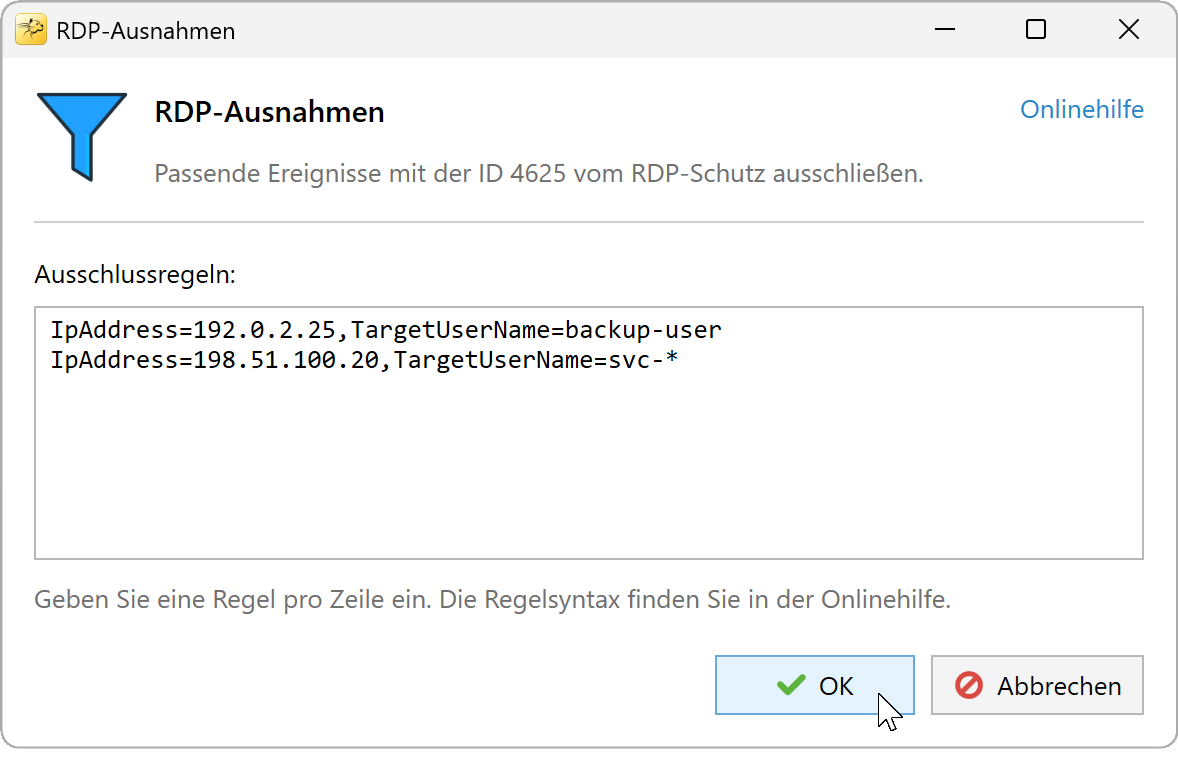
Geben Sie Ausnahmeregeln ein und klicken Sie auf OK. Klicken Sie auf Speichern in RDP-Einstellungen , um die Ausschlüsse anzuwenden.


Syntax und Beispiele für Ausnahmeregeln
Schreiben Sie jede Regel in eine eigene Zeile. Trennen Sie Bedingungen innerhalb einer Regel durch Kommas. Ein Ereignis wird ausgeschlossen, wenn alle Bedingungen einer beliebigen Regel zutreffen.
IpAddress=192.0.2.25,TargetUserName=backup-user
IpAddress=198.51.100.20,TargetUserName=svc-*
Die erste Regel schließt Ereignisse aus für backup-user von 192.0.2.25. Die zweite schließt Ereignisse für Benutzernamen aus, die beginnen mit svc- von 198.51.100.20. Ersetzen Sie diese Beispieladressen und Benutzernamen durch Werte aus den Ereignissen, die Sie ausschließen möchten.
Vergleichsregeln
=prüft auf Übereinstimmung mit einem Wert oder Platzhaltermuster;!=trifft auf Werte zu, die nicht damit übereinstimmen.*steht für eine beliebige Zeichenfolge;?steht für ein einzelnes Zeichen.- Durch Kommas getrennte Bedingungen verwenden UND. Regeln in getrennten Zeilen verwenden ODER.
- Bei Feldnamen und Werten wird zwischen Groß- und Kleinschreibung unterschieden. Übernehmen Sie Schreibweise und Groß-/Kleinschreibung aus dem Ereignis-XML.
- Fehlt ein Feld im Ereignis, trifft eine Bedingung mit diesem Feld nicht zu, auch keine
!=Bedingung. - Zeilen, die beginnen mit
#, sind Kommentare.
Zum Beispiel: IpAddress=192.0.2.25,TargetUserName!=backup-user trifft auf andere Benutzernamen von dieser Adresse zu. Behalten Sie Bedingungen in derselben Zeile, wenn sie gemeinsam zutreffen müssen. Eine IP-Adresse und ein Benutzername in getrennten Zeilen ergeben zwei unabhängige Ausnahmen.
Verfügbare Felder für RDP-Ausnahmen
Öffnen Sie beim Ereignis Details und wählen Sie XML-Ansicht. Verwenden Sie die Namen und Werte innerhalb von EventData. Zum Beispiel: <Data Name="LogonType">3</Data> liefert das Feld LogonType mit dem Wert 3.
Beispiel-XML für das oben gezeigte Ereignis:
<Event xmlns="http://schemas.microsoft.com/win/2004/08/events/event">
  <System>
    <Provider Name="Microsoft-Windows-Security-Auditing"
      Guid="{54849625-5478-4994-a5ba-3e3b0328c30d}" />
    <EventID>4625</EventID>
    <Version>0</Version>
    <Level>0</Level>
    <Task>12544</Task>
    <Opcode>0</Opcode>
    <Keywords>0x8010000000000000</Keywords>
    <TimeCreated SystemTime="2026-09-29T08:06:12.6465802Z" />
    <EventRecordID>27682099</EventRecordID>
    <Correlation
      ActivityID="{96b13ecf-444f-0004-fa3e-b1964f44dd01}" />
    <Execution ProcessID="764" ThreadID="140" />
    <Channel>Security</Channel>
    <Computer>SERVER01</Computer>
    <Security />
  </System>
  <EventData>
    <Data Name="SubjectUserSid">S-1-0-0</Data>
    <Data Name="SubjectUserName">-</Data>
    <Data Name="SubjectDomainName">-</Data>
    <Data Name="SubjectLogonId">0x0</Data>
    <Data Name="TargetUserSid">S-1-0-0</Data>
    <Data Name="TargetUserName">Admin</Data>
    <Data Name="TargetDomainName">.</Data>
    <Data Name="Status">0xc000006d</Data>
    <Data Name="FailureReason">%%2313</Data>
    <Data Name="SubStatus">0xc0000064</Data>
    <Data Name="LogonType">3</Data>
    <Data Name="LogonProcessName">NtLmSsp</Data>
    <Data Name="AuthenticationPackageName">NTLM</Data>
    <Data Name="WorkstationName">-</Data>
    <Data Name="TransmittedServices">-</Data>
    <Data Name="LmPackageName">-</Data>
    <Data Name="KeyLength">0</Data>
    <Data Name="ProcessId">0x0</Data>
    <Data Name="ProcessName">-</Data>
    <Data Name="IpAddress">95.47.156.55</Data>
    <Data Name="IpPort">0</Data>
  </EventData>
</Event>| Feld | Beschreibung |
|---|---|
TargetUserName | Bei der fehlgeschlagenen Anmeldung verwendeter Kontoname. |
TargetDomainName | Domänen- oder Computername dieses Kontos. |
TargetUserSid | Sicherheitskennung dieses Kontos. |
IpAddress | Im Ereignis erfasste Quell-IP-Adresse. |
IpPort | Im Ereignis erfasster Quellport. |
LogonType | Numerischer Anmeldetyp, etwa 3 für eine Netzwerkanmeldung. |
WorkstationName | Name des Quellcomputers. |
ProcessName | Vollständiger Pfad des Prozesses, der die Anmeldung versucht hat. |
ProcessId | ID dieses Prozesses. |
Status | Statuscode des Anmeldefehlers. |
SubStatus | Zusätzlicher Fehlerstatuscode. |
FailureReason | Im XML gespeicherter Wert des Fehlergrunds. |
SubjectUserSid | SID des Kontos, das den Fehler gemeldet hat. |
SubjectUserName | Name des Kontos, das den Fehler gemeldet hat. |
SubjectDomainName | Domänen- oder Computername dieses Kontos. |
SubjectLogonId | Anmelde-ID des meldenden Kontos. |
LogonProcessName | Name des vertrauenswürdigen Anmeldeprozesses. |
AuthenticationPackageName | Authentifizierungspaket, etwa NTLM oder Kerberos. |
TransmittedServices | An der Kerberos-Delegierung beteiligte Dienste. |
LmPackageName | Name des NTLM-Unterpakets, sofern zutreffend. |
KeyLength | Länge des NTLM-Sitzungsschlüssels, sofern zutreffend. |
Nicht jedes Feld enthält in jedem Ereignis einen aussagekräftigen Wert. Verwenden Sie den tatsächlich im XML gespeicherten Wert; zum Beispiel kann FailureReason einen Code enthalten wie %%2313, anstelle der Beschreibung auf der Registerkarte Allgemein. Vollständige Felddefinitionen finden Sie in Microsofts Referenz zu Ereignis 4625.
Diese Syntax für andere Ausnahmen verwenden
Dieselbe Regelsyntax wird für Ausnahmen bei erfolgreichen Anmeldungen in Benutzerdefinierte Aktionen und bei deren Protokollierung verwendet. Die verfügbaren Felder hängen vom Ereignis und dem Einsatzort der Regel ab.
Für Benachrichtigungen über erfolgreiche Anmeldungen stellt RdpGuard Folgendes bereit: Protocol, TargetUserName und IpAddress. Windows-Anmeldeereignisse können zusätzlich ihre ursprünglichen EventData Felder bereitstellen. Zum Beispiel: Protocol=FTP,TargetUserName=backup-user schließt Benachrichtigungen über erfolgreiche FTP-Anmeldungen dieses Kontos aus.
Protokoll wird von RdpGuard hinzugefügt; es ist kein EventData Feld in Ereignis 4625 und ist nicht verfügbar in den RDP-Ausnahmen .
RdpGuard schützt:
- Remotedesktop
- MS-SQL-Server
- FTP-Protokoll
- HTTP-Protokoll
- IMAP-Protokoll
- POP3-Protokoll
- SMTP-Protokoll
- IIS-Webanmeldung
- MySQL-Server
- ASP.NET-Formulare
- RD Web Access
- VoIP (SIP-Protokoll)
- SSH-Protokoll
- MS VPN (RRAS)
"Diese Software ist wirklich großartig. Eine Erleichterung, weil mein Server ständig angegriffen wird. Danke, RdpGuard." - Joaquim De Sousa Marques
"Gutes Produkt. Früher habe ich etwas Ähnliches auf einfache, aber umständliche Weise mit einem Skript namens TSBlock umgesetzt (nicht von mir). Damit geht es viel leichter, und für kleine und mittlere Unternehmen ist es seinen Preis wert." - J. Johnson
"Ich bin von Ihrem Produkt absolut begeistert. Wir sind eine Kirche im Norden von Dallas, und heute Morgen habe ich mehrere fehlgeschlagene Anmeldeversuche über unseren Remote-Access-Server entdeckt. Ein Freund empfahl Ihr Produkt, also lud ich sofort die Testversion herunter. Innerhalb weniger Minuten standen etwa fünf gesperrte IP-Adressen auf der Liste, und das reichte mir, um auf KAUFEN zu klicken. In den letzten 10 bis 15 Minuten ist die Liste auf etwa dreißig angewachsen, davon mindestens ein Drittel internationale Versuche, in unser System einzudringen. Danke für dieses großartige Produkt. Vielleicht haben Sie uns gerade viel Ärger erspart." - John Hallford
"Ich mag die Software sehr. Die Situation mit RDP auf unseren Windows-Servern ist einfach absurd. Wir würden es im Router sperren, haben aber viele langjährige Kunden, denen das Probleme bereiten würde." - Scott Hirsch
"Ich mag die Software! Viel einfacher, als VB-Skripte anzupassen!" - Nick Brennan
"Ein großartiges Produkt - es hält diese RDP-Angreifer wirklich auf :-)" - Dave, Großbritannien
"Zunächst einmal: Ihre Anwendung ist sehr (!!!) nützlich, und ich sichere meinen 2012-R2-Server sehr gern damit ab. RdpGuard ist die beste Lösung, die ich auf dem Markt gefunden habe, und nach zehn Minuten Testen habe ich die Vollversion bestellt. :-)" - Carsten Baltes