Exclusiones RDP para el evento de seguridad 4625
Acerca del evento de seguridad 4625
RdpGuard utiliza el evento 4625 de Windows para detectar inicios de sesión fallidos. Pueden proceder de Escritorio remoto, recursos compartidos de red, servicios o tareas programadas. Los intentos de este motor aparecen como RDP en el panel, incluso para otros tipos de inicio de sesión de Windows.
Utilice exclusiones cuando haya campos específicos que permitan identificar actividad legítima. El motor RDP ignora los eventos coincidentes. Para eximir por completo una IP de confianza, utilice la lista blanca.
En Event Viewer, Windows Logs, Security, abra un evento ID 4625 :

Configurar las exclusiones RDP
Abra el panel de RdpGuard y haga clic en RDP en Protocolos supervisados.
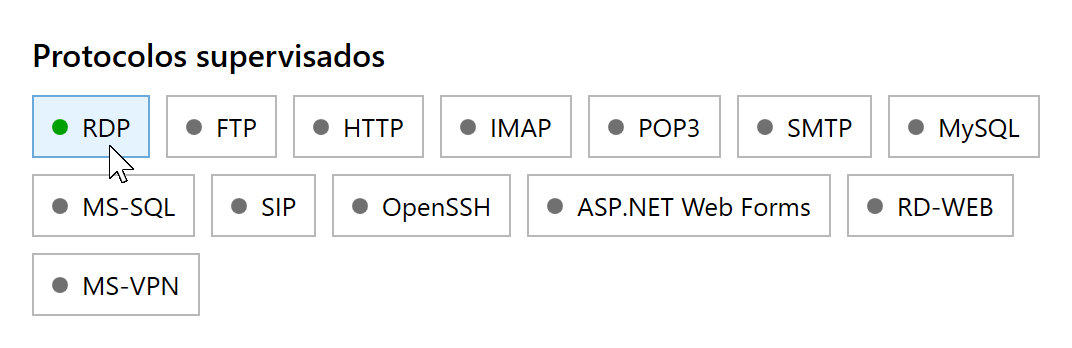
Haga clic en RDP para abrir su configuración. En Configuración de RDP, haga clic en Exclusiones....
Activar la protección RDP debe estar marcado para modificar las exclusiones.
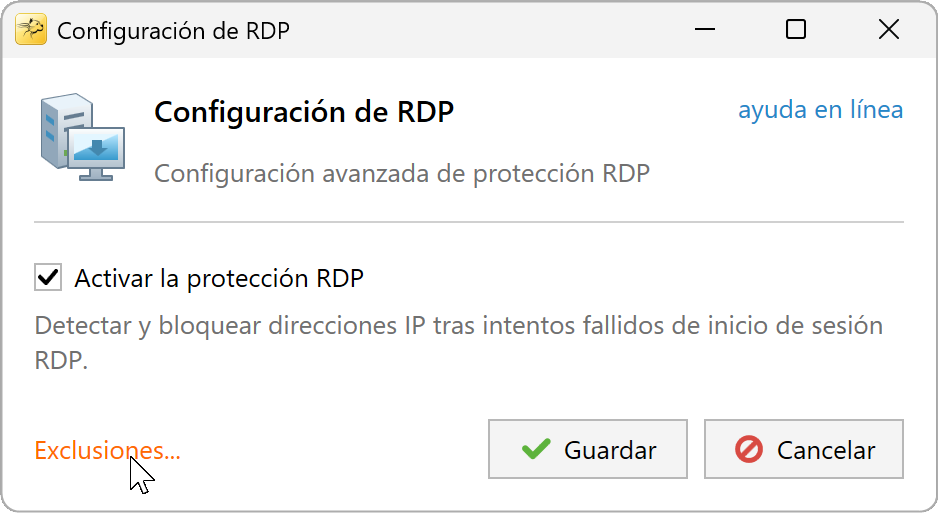
Haga clic en Exclusiones para modificar las reglas. Introduzca una regla por línea en Exclusiones de RDPy haga clic en Aceptar.
La sintaxis y los ejemplos siguientes explican cómo escribir las reglas.
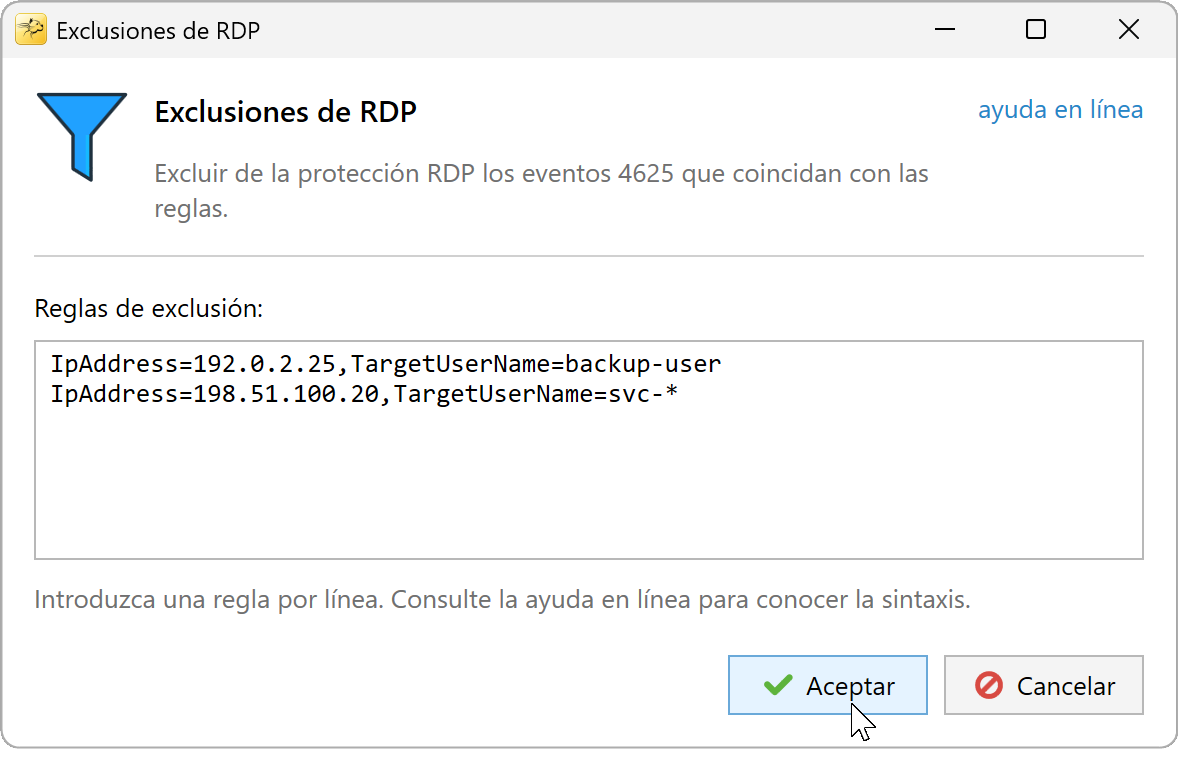
Introduzca las reglas de exclusión y haga clic en Aceptar. Haga clic en Guardar en Configuración de RDP para aplicar las exclusiones.


Sintaxis y ejemplos de reglas de exclusión
Escriba una regla por línea con condiciones separadas por comas. El evento se excluye si todas las condiciones de al menos una regla coinciden.
IpAddress=192.0.2.25,TargetUserName=backup-user
IpAddress=198.51.100.20,TargetUserName=svc-*
La primera regla excluye backup-user desde 192.0.2.25. La segunda excluye a los usuarios que empiezan por svc- desde 198.51.100.20. Sustituya estos ejemplos por los valores de los eventos que desea excluir.
Coincidencia de reglas
=coincide con un valor o patrón con comodines;!=coincide con los valores que no lo cumplen.*representa cualquier secuencia de caracteres;?un solo carácter.- Las condiciones separadas por comas utilizan Y. Las líneas independientes utilizan O.
- Los nombres de campo y sus valores distinguen mayúsculas de minúsculas. Cópielos exactamente como aparecen en el XML.
- Si falta un campo, su condición no coincide, incluso con
!=. - Las líneas que empiezan por
#son comentarios.
Por ejemplo, IpAddress=192.0.2.25,TargetUserName!=backup-user coincide con los demás usuarios de esa IP. Mantenga en la misma línea las condiciones que deban cumplirse conjuntamente. Una IP y un usuario en líneas separadas crean dos exclusiones independientes.
Campos disponibles para las exclusiones RDP
Abra Detailsy después XML View. Utilice los nombres y valores de EventData. Por ejemplo, <Data Name="LogonType">3</Data> proporciona el campo LogonType con el valor 3.
Ejemplo XML del evento anterior:
<Event xmlns="http://schemas.microsoft.com/win/2004/08/events/event">
  <System>
    <Provider Name="Microsoft-Windows-Security-Auditing"
      Guid="{54849625-5478-4994-a5ba-3e3b0328c30d}" />
    <EventID>4625</EventID>
    <Version>0</Version>
    <Level>0</Level>
    <Task>12544</Task>
    <Opcode>0</Opcode>
    <Keywords>0x8010000000000000</Keywords>
    <TimeCreated SystemTime="2026-09-29T08:06:12.6465802Z" />
    <EventRecordID>27682099</EventRecordID>
    <Correlation
      ActivityID="{96b13ecf-444f-0004-fa3e-b1964f44dd01}" />
    <Execution ProcessID="764" ThreadID="140" />
    <Channel>Security</Channel>
    <Computer>SERVER01</Computer>
    <Security />
  </System>
  <EventData>
    <Data Name="SubjectUserSid">S-1-0-0</Data>
    <Data Name="SubjectUserName">-</Data>
    <Data Name="SubjectDomainName">-</Data>
    <Data Name="SubjectLogonId">0x0</Data>
    <Data Name="TargetUserSid">S-1-0-0</Data>
    <Data Name="TargetUserName">Admin</Data>
    <Data Name="TargetDomainName">.</Data>
    <Data Name="Status">0xc000006d</Data>
    <Data Name="FailureReason">%%2313</Data>
    <Data Name="SubStatus">0xc0000064</Data>
    <Data Name="LogonType">3</Data>
    <Data Name="LogonProcessName">NtLmSsp</Data>
    <Data Name="AuthenticationPackageName">NTLM</Data>
    <Data Name="WorkstationName">-</Data>
    <Data Name="TransmittedServices">-</Data>
    <Data Name="LmPackageName">-</Data>
    <Data Name="KeyLength">0</Data>
    <Data Name="ProcessId">0x0</Data>
    <Data Name="ProcessName">-</Data>
    <Data Name="IpAddress">95.47.156.55</Data>
    <Data Name="IpPort">0</Data>
  </EventData>
</Event>| Campo | Descripción |
|---|---|
TargetUserName | Nombre de la cuenta utilizada en el intento fallido. |
TargetDomainName | Dominio o nombre del equipo de esa cuenta. |
TargetUserSid | Identificador de seguridad de la cuenta. |
IpAddress | Dirección IP de origen registrada en el evento. |
IpPort | Puerto de origen registrado en el evento. |
LogonType | Tipo de inicio de sesión numérico, por ejemplo 3 para una conexión de red. |
WorkstationName | Nombre del equipo de origen. |
ProcessName | Ruta completa del proceso que intentó iniciar sesión. |
ProcessId | Identificador de ese proceso. |
Status | Código de estado del inicio de sesión fallido. |
SubStatus | Código de estado adicional. |
FailureReason | Motivo del fallo tal como se guarda en el XML. |
SubjectUserSid | SID de la cuenta que notificó el fallo. |
SubjectUserName | Nombre de la cuenta que notificó el fallo. |
SubjectDomainName | Dominio o nombre del equipo de esa cuenta. |
SubjectLogonId | Identificador de inicio de sesión de la cuenta que notifica el fallo. |
LogonProcessName | Nombre del proceso de inicio de sesión de confianza. |
AuthenticationPackageName | Paquete de autenticación, como NTLM o Kerberos. |
TransmittedServices | Servicios implicados en la delegación Kerberos. |
LmPackageName | Nombre del subpaquete NTLM, si procede. |
KeyLength | Longitud de la clave de sesión NTLM, si procede. |
No todos los campos tienen un valor útil en cada evento. Utilice el valor del XML: FailureReason puede contener un código como %%2313en lugar de la descripción de la pestaña General. Consulte la referencia de Microsoft del evento 4625 para obtener las definiciones completas.
Utilizar esta sintaxis en otras exclusiones
La misma sintaxis se utiliza en las exclusiones de inicio de sesión correcto de las acciones personalizadas y del registro. Los campos disponibles dependen del evento y del contexto de aplicación.
Para las notificaciones de inicio de sesión correcto, RdpGuard proporciona Protocol, TargetUserName y IpAddress. Los eventos de Windows también pueden proporcionar sus campos EventData. Por ejemplo, Protocol=FTP,TargetUserName=backup-user excluye las notificaciones FTP correctas de esa cuenta.
Protocol lo añade RdpGuard; no es un campo EventData de 4625 y no está disponible en Exclusiones de RDP.
RdpGuard protege:
- Escritorio remoto
- Servidor MS SQL
- Protocolo FTP
- Protocolo HTTP
- Protocolo IMAP
- Protocolo POP3
- Protocolo SMTP
- Accesos web IIS
- Servidor MySQL
- Formularios ASP.NET
- RD Web Access
- VoIP (protocolo SIP)
- Protocolo SSH
- MS VPN (RRAS)
"Este software es realmente excelente. Es un alivio, porque mi servidor recibe ataques constantemente. Gracias, RdpGuard." - Joaquim De Sousa Marques
"Un buen producto. Usaba una solución similar, rudimentaria y poco práctica, con un script llamado TSBlock (que no es mío). Este software facilita mucho las cosas y merece la pena para una pequeña empresa." - J. Johnson
"Su producto me impresiona. Somos una iglesia del norte de Dallas. Esta mañana descubrí numerosos intentos de inicio de sesión fallidos en nuestro servidor de acceso remoto. Un amigo me recomendó su producto y descargué la prueba de inmediato. En pocos minutos se habían bloqueado unas cinco direcciones IP: eso me bastó para comprarlo. En 10 o 15 minutos, la lista llegó a unas treinta, de las cuales al menos un tercio eran intentos de intrusión internacionales. Gracias por este excelente producto. Quizá nos hayan ahorrado muchos problemas." - John Hallford
"Me encanta este software. Los ataques RDP a nuestros servidores Windows no cesan. Bloquearíamos ese acceso en el router, pero eso perjudicaría a muchos de nuestros clientes de toda la vida." - Scott Hirsch
"¡Me encanta este software! Es más sencillo que personalizar scripts VB." - Nick Brennan
"Un producto excelente que realmente detiene a los atacantes RDP :-)" - Dave, Reino Unido
"Ante todo, su aplicación es muy (!!!) útil y la valoro mucho para proteger mi servidor 2012 R2. RdpGuard es la mejor solución que he encontrado en el mercado. Tras diez minutos de prueba, compré la versión completa. :-)" - Carsten Baltes