ASP.NET Web Forms 保護設定
従来の ASP.NET アプリケーションを実行する Windows サーバーで、ASP.NET Web Forms の保護を有効にします。RdpGuard は Application イベントログを監視し、検出ルールで潜在的に危険なリクエストを識別します。
RdpGuard のダッシュボードを開き、監視対象のプロトコルの ASP.NET Web Forms をクリックします。この保護は既定では無効です。
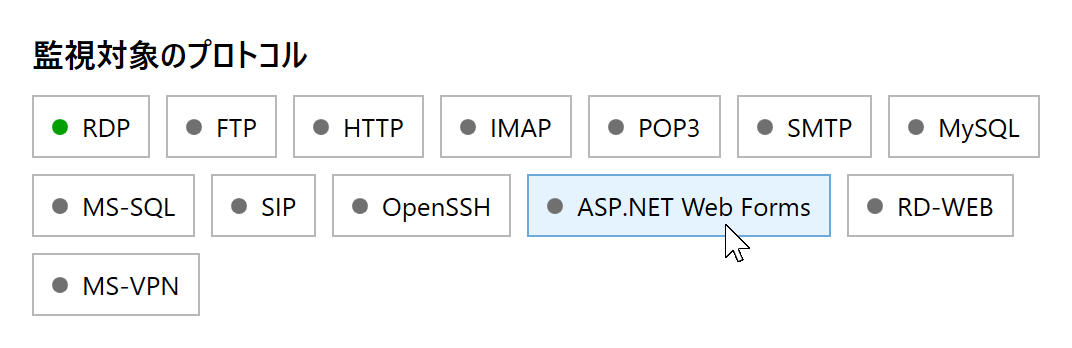
ASP.NET Web Forms をクリックして保護設定を開きます。 ASP.NET Web Forms 保護を有効にするをオンにします。既定のルールを使う場合は、標準の検出ルールを上書きをオフのままにして、保存をクリックします。
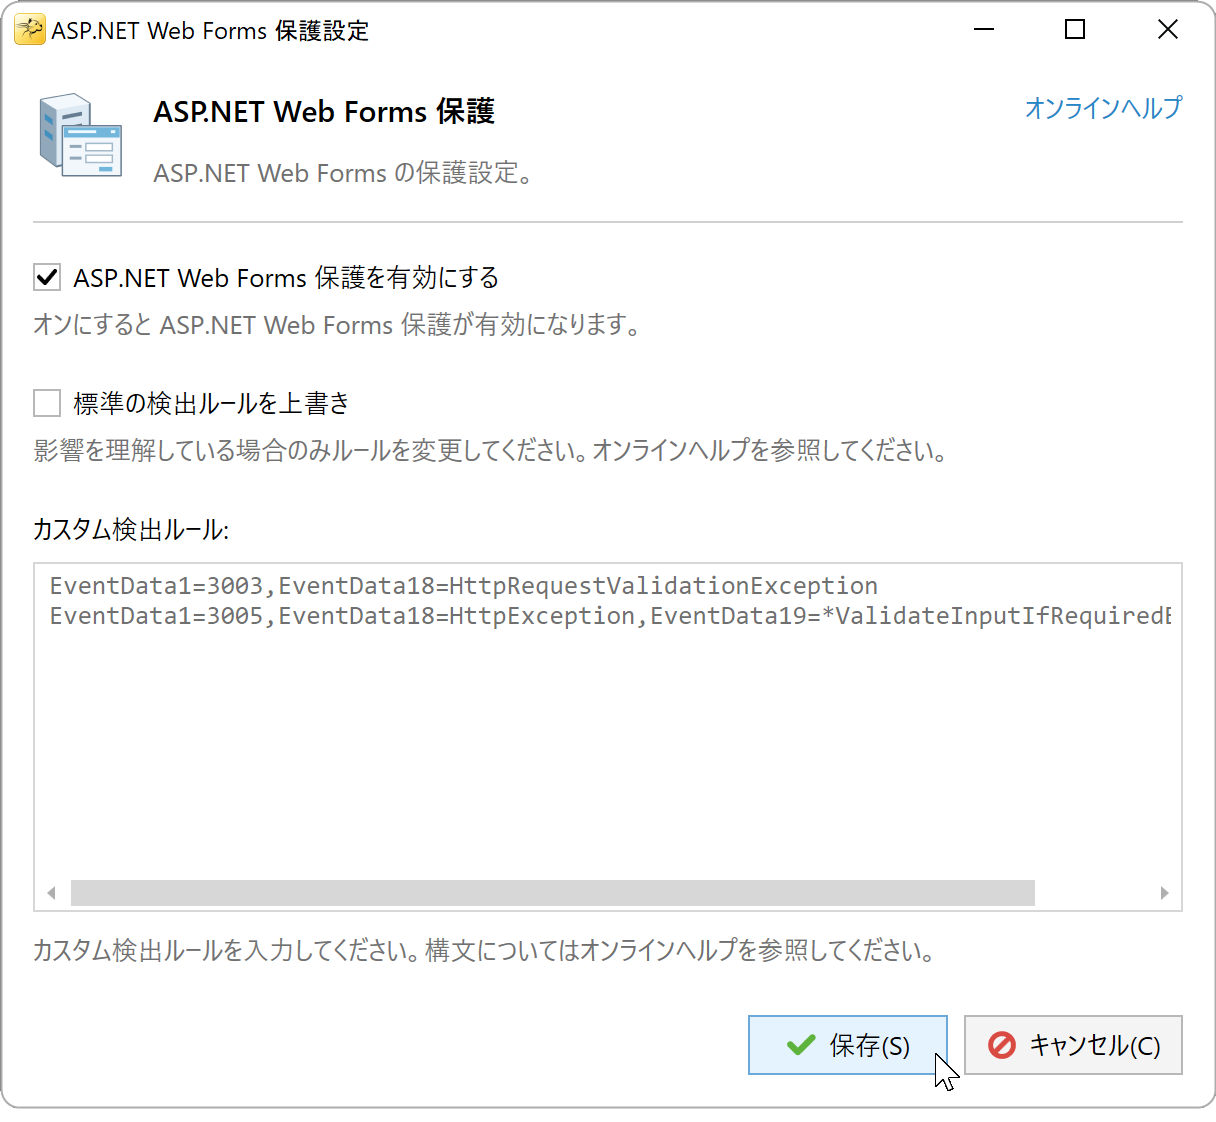
標準ルールで保護を有効にします。


ルールに一致し、有効な IP アドレスを含むイベントを 1 回の検出として数えます。共通のしきい値に達すると、そのアドレスをブロックします。しきい値やブロック期間は、ツール, オプション, 全般で変更できます。許可リストも適用されます。
イベントにクライアント IP が含まれることを確認
イベント ビューアー, Windows ログ, Applicationで、イベント ID 1309 の ASP.NET イベントを探します。イベントコード、例外の詳細、User host address を確認してください。RdpGuard がリクエストの送信元を特定するには、イベントにクライアントの IP アドレスが必要です。
想定したイベントが記録されない場合は、アプリケーションの ASP.NET 正常性監視の設定を確認してください。このモジュールは Application ログの新しいイベントを読み取り、IIS アクセスログは読み取りません。IIS ログの監視については、HTTP 保護設定を参照してください。
リバースプロキシの背後では、プロキシの IP アドレスが記録される場合があります。このモジュールは X-Forwarded-For ヘッダーを読み取りません。HTTP モジュールの X-Forwarded-For 設定も ASP.NET イベントの処理には影響しません。自動ブロックを利用する前に、記録されるアドレスを確認してください。
既定では、ブロックしたアドレスからサーバーのすべてのポートへのアクセスを遮断します。特定のポートのみのブロックを設定している場合は、サイトの HTTP または HTTPS ポートが含まれていることを確認してください。
ASP.NET Web Forms のカスタムルール
標準ルールは、イベント 1309 の 2 種類のパターンに一致します。イベントコード 3003 と HttpRequestValidationException、またはイベントコード 3005 と HttpException で例外の詳細に ValidateInputIfRequiredByConfig を含むものです。
EventData1=3003,EventData18=HttpRequestValidationException
EventData1=3005,EventData18=HttpException,EventData19=*ValidateInputIfRequiredByConfig*ルールを変更するには、ASP.NET Web Forms 保護設定で標準の検出ルールを上書きをオンにし、カスタム検出ルールを編集して保存をクリックします。カスタムルールは標準ルールを置き換えます。既定のルールを拡張する場合は、上記の 2 行を残し、ルールを別の行に追加してください。上書きをオフにすると標準ルールに戻ります。

EventData フィールド
イベントの詳細タブを開き、XML 表示を選択します。ルールは EventData 内の Data 要素を位置で識別します。EventData1 が最初の要素、EventData2 が 2 番目です。空の要素も含め、すべての Data 要素を数えてください。
以下はイベント 1309 の EventData セクションの先頭部分です。値は例示で、コメントはルールで使うフィールドを示しています。クライアント IP より後のフィールドは省略しています。
<EventData>
  <Data>3003</Data> <!-- EventData1 -->
  <Data>A validation error has occurred.</Data>
  <Data>9/30/2026 10:30:00 AM</Data>
  <Data>9/30/2026 8:30:00 AM</Data>
  <Data>0123456789abcdef0123456789abcdef</Data>
  <Data>100</Data>
  <Data>1</Data>
  <Data>0</Data>
  <Data>/LM/W3SVC/1/ROOT-1-132839011395594396</Data>
  <Data>Full</Data>
  <Data>/</Data>
  <Data>C:\inetpub\wwwroot\example.net\</Data>
  <Data>WEB-SERVER</Data>
  <Data />
  <Data>3276</Data>
  <Data>w3wp.exe</Data>
  <Data>IIS APPPOOL\ExampleAppPool</Data>
  <Data>HttpRequestValidationException</Data> <!-- EventData18 -->
  <Data>A potentially dangerous Request.Form value was detected from the client...</Data> <!-- EventData19 -->
  <Data>https://example.net/index.aspx</Data>
  <Data>/index.aspx</Data>
  <Data>5.136.158.160</Data> <!-- EventData22 -->
</EventData>| イベント 1309 のフィールド | 意味 |
|---|---|
EventData1 | ASP.NET イベントコード (例: 3003、3005)。 |
EventData18 | 例外の種類。 |
EventData19 | 例外の詳細。スタックトレースを含む場合があります。 |
EventData20 | リクエスト URL。 |
EventData21 | リクエストのパス。 |
EventData22 | 検出に使うクライアントの IP アドレス。 |
ルールの構文
- 1 行に 1 つのルールを入力します。いずれかの行に一致するとイベントが対象になります (OR)。
- 条件はカンマで区切ります。同じ行のすべての条件に一致する必要があります (AND)。
- 一致には
=、一致する値の除外には!=を使います。 - ワイルドカード
*は任意の文字列に一致します。
たとえば、次のルールは /contact.aspx の検証エラーだけを検出します:
EventData1=3003,EventData18=HttpRequestValidationException,EventData21=/contact.aspxこの制限を適用するには、一般的な 3003 のルールをこのルールに置き換えます。元のルールを残して追加するだけでは、どちらかに一致すれば検出されるため、対象は限定されません。
カスタムルールではイベント ID 1316 も監視します。フィールドの位置はイベント 1309 と異なり、クライアント IP は EventData20 から読み取ります。ルールを作成する前にイベントの XML を確認してください。上記の標準ルールは、イベント 1309 の検証エラーを対象としています。
想定内のアプリケーションエラーと不審なリクエストを区別できるルールを選んでください。一致したイベントには有効なクライアント IP が必要です。複数のルールに一致しても、1 つのイベントは 1 回の検出として数えます。
RdpGuard の保護対象:
- リモートデスクトップ
- MS SQL Server
- FTP
- HTTP
- IMAP
- POP3
- SMTP
- IIS Web ログイン
- MySQL
- ASP.NET Web Forms
- RD Web Access
- VoIP (SIP)
- SSH
- MS VPN (RRAS)
"本当に素晴らしいソフトウェアです。サーバーが常に攻撃を受けていたので、安心できるようになりました。RdpGuard、ありがとう。" - Joaquim De Sousa Marques
"優れた製品です。以前は TSBlock という他の方が作成したスクリプトで同様の対策をしていましたが、簡素で使い勝手がよくありませんでした。このソフトウェアで作業がずっと楽になりました。小規模企業にとっても購入する価値があります。" - J. Johnson
"この製品には感心しました。私たちはダラス北部の教会です。今朝、リモートアクセス用サーバーで多数のログイン失敗を発見しました。友人に勧められて、すぐに体験版をダウンロードしました。数分で 5 件ほどの IP アドレスがブロックされ、それを見て購入を決めました。10 分から 15 分後には約 30 件になり、その少なくとも 3 分の 1 は海外からの侵入の試みでした。素晴らしい製品をありがとうございます。多くの問題を未然に防いでいただいたのかもしれません。" - John Hallford
"このソフトウェアが気に入っています。Windows サーバーへの RDP 攻撃が絶えません。ルーターでアクセスを遮断したいところですが、長年のお客様の多くにも影響してしまいます。" - Scott Hirsch
"とても気に入っています。VB スクリプトをカスタマイズするより簡単です。" - Nick Brennan
"RDP の攻撃者を本当に止めてくれる素晴らしい製品です :-)" - Dave、英国
"まず、とても便利なアプリケーションで、Server 2012 R2 の保護に大変役立っています。RdpGuard は、私が見つけた中で最も優れたソリューションです。10 分間試してから製品版を購入しました。:-)" - Carsten Baltes