Schutzeinstellungen für ASP.NET Web Forms
Aktivieren Sie den Schutz für ASP.NET Web Forms auf dem Windows-Server, auf dem Ihre klassische ASP.NET-Anwendung ausgeführt wird. RdpGuard überwacht das Ereignisprotokoll Anwendung und erkennt mithilfe von Erkennungsregeln potenziell gefährliche Anfragen.
Öffnen Sie RdpGuard-Dashboard und klicken Sie auf ASP.NET Web Forms unter Überwachte Protokolle. Dieser Schutz ist standardmäßig deaktiviert.
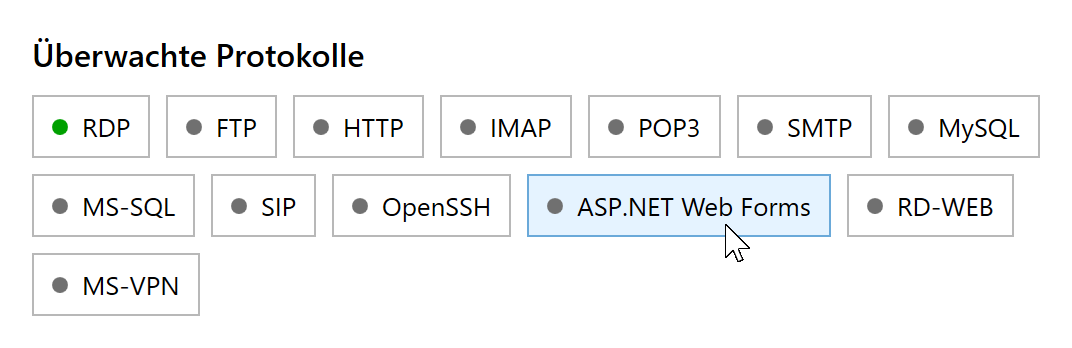
Klicken Sie auf ASP.NET Web Forms, um die Schutzeinstellungen zu öffnen. Wählen Sie Schutz für ASP.NET Web Forms aktivieren. Lassen Sie Standard-Erkennungsregeln überschreiben deaktiviert, um die Standardregeln zu verwenden, und klicken Sie anschließend auf Speichern.
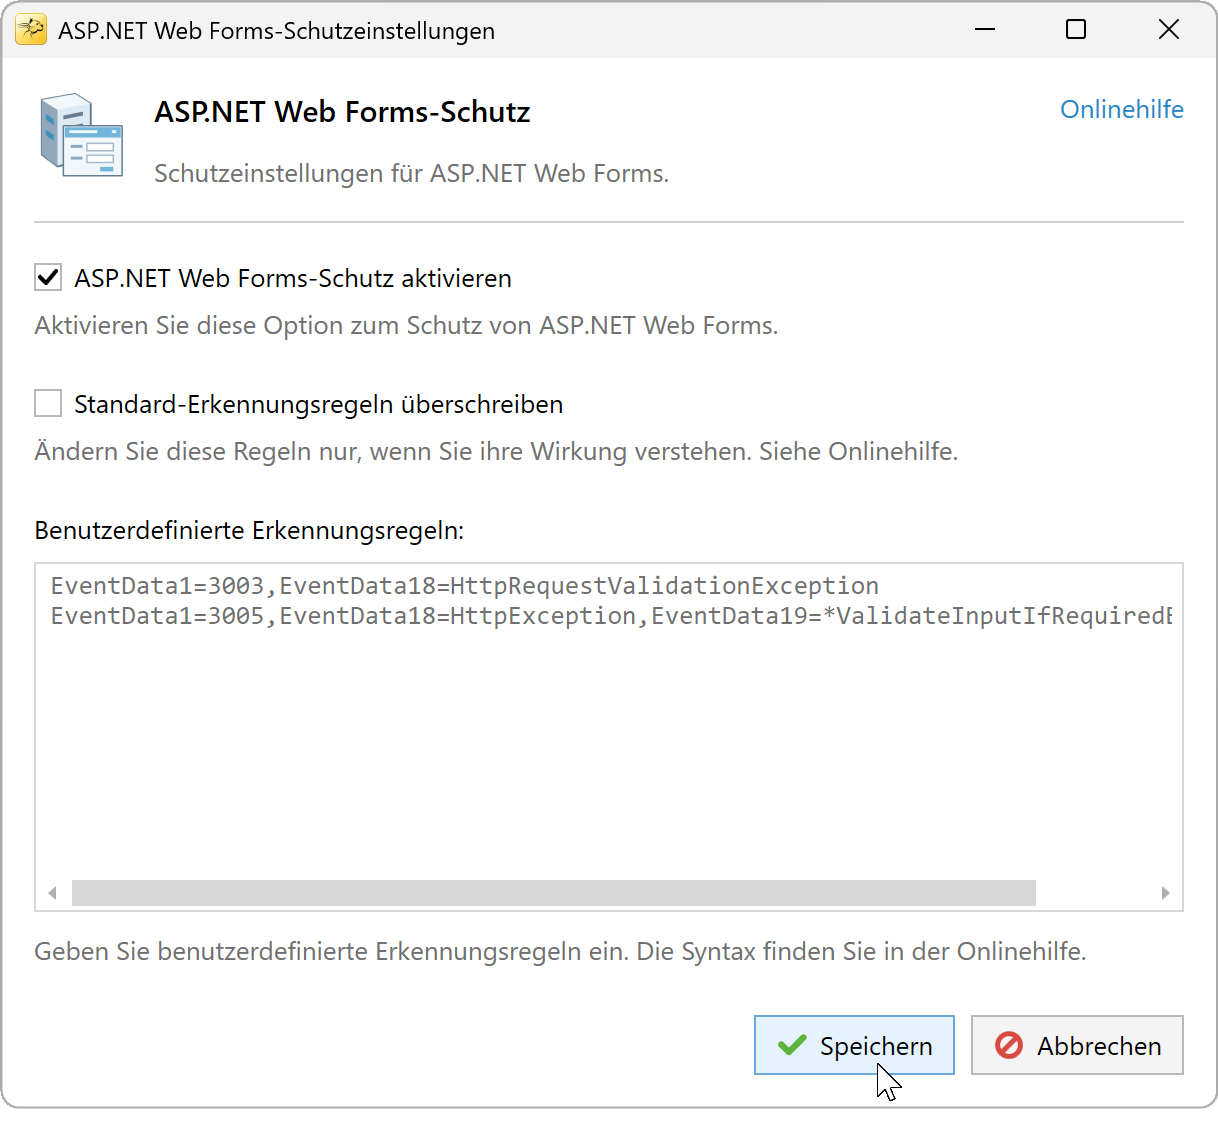
Aktivieren Sie den Schutz mit den Standardregeln.


Jedes passende Ereignis mit einer gültigen IP-Adresse zählt als eine Erkennung. RdpGuard sperrt die Adresse, sobald die gemeinsame Obergrenze erreicht ist. Um diese Grenze oder die Sperrdauer zu ändern, öffnen Sie Extras, Optionen, Allgemein. Die Whitelist wird ebenfalls berücksichtigt.
Überprüfen, ob die Ereignisse die Client-IP enthalten
Suchen Sie unter Ereignisanzeige, Windows-Protokolle, Anwendung nach ASP.NET-Ereignissen mit Ereignis-ID 1309. Überprüfen Sie den Ereigniscode, die Ausnahmedetails und User host address. RdpGuard benötigt die IP-Adresse des Clients im Ereignis, um die Anfrage diesem Client zuordnen zu können.
Falls die erwarteten Ereignisse fehlen, überprüfen Sie die ASP.NET-Integritätsüberwachung Ihrer Anwendung. Dieses Modul liest neue Ereignisse aus dem Anwendungsprotokoll und keine IIS-Zugriffsprotokolle. Hinweise zur Überwachung von Website-Zugriffsprotokollen finden Sie unter HTTP-Schutzeinstellungen.
Hinter einem Reverseproxy kann die protokollierte Adresse zum Proxy gehören. Dieses Modul liest keine X-Forwarded-For Header. Die X-Forwarded-For-Option des HTTP-Moduls beeinflusst die Verarbeitung von ASP.NET-Ereignissen nicht. Überprüfen Sie die protokollierte Adresse, bevor Sie sich auf die automatische Sperrung verlassen.
Standardmäßig verlieren gesperrte Adressen den Zugriff auf alle Serverports. Wenn Sie eine Sperrung ausgewählter Ports eingerichtet haben, müssen die HTTP- oder HTTPS-Ports Ihrer Website darin enthalten sein.
Benutzerdefinierte Regeln für den Schutz von ASP.NET Web Forms
Die Standardregeln erfassen diese beiden Arten von Ereignis 1309: Ereigniscode 3003 mit der Ausnahme HttpRequestValidationException oder Ereigniscode 3005 mit HttpException und ValidateInputIfRequiredByConfig in den Ausnahmedetails.
EventData1=3003,EventData18=HttpRequestValidationException
EventData1=3005,EventData18=HttpException,EventData19=*ValidateInputIfRequiredByConfig*
Um die Regeln zu bearbeiten, wählen Sie Standard-Erkennungsregeln überschreiben in Schutzeinstellungen für ASP.NET Web Forms, bearbeiten Sie Benutzerdefinierte Erkennungsregeln und klicken Sie auf Speichern. Benutzerdefinierte Regeln ersetzen die Standardregeln. Um die Standardregeln zu erweitern, behalten Sie die beiden Zeilen oben bei und fügen Sie Ihre Regeln in separaten Zeilen hinzu. Deaktivieren Sie das Kontrollkästchen zum Überschreiben, um zu den Standardregeln zurückzukehren.

EventData-Felder
Öffnen Sie beim Ereignis die Registerkarte Details und wählen Sie XML-Ansicht. Regeln beziehen sich auf die Data Elemente innerhalb von EventData anhand ihrer Position: EventData1 ist das erste Element, EventData2 das zweite usw. Zählen Sie jedes Data-Element mit, auch leere Elemente.
Das folgende Beispiel zeigt den Anfang des EventData-Abschnitts eines Ereignisses 1309. Die Werte dienen der Veranschaulichung; Kommentare kennzeichnen die von den Regeln verwendeten Felder. Weitere Felder nach der Client-IP sind ausgelassen.
<EventData>
  <Data>3003</Data> <!-- EventData1 -->
  <Data>A validation error has occurred.</Data>
  <Data>9/30/2026 10:30:00 AM</Data>
  <Data>9/30/2026 8:30:00 AM</Data>
  <Data>0123456789abcdef0123456789abcdef</Data>
  <Data>100</Data>
  <Data>1</Data>
  <Data>0</Data>
  <Data>/LM/W3SVC/1/ROOT-1-132839011395594396</Data>
  <Data>Full</Data>
  <Data>/</Data>
  <Data>C:\inetpub\wwwroot\example.net\</Data>
  <Data>WEB-SERVER</Data>
  <Data />
  <Data>3276</Data>
  <Data>w3wp.exe</Data>
  <Data>IIS APPPOOL\ExampleAppPool</Data>
  <Data>HttpRequestValidationException</Data> <!-- EventData18 -->
  <Data>A potentially dangerous Request.Form value was detected from the client...</Data> <!-- EventData19 -->
  <Data>https://example.net/index.aspx</Data>
  <Data>/index.aspx</Data>
  <Data>5.136.158.160</Data> <!-- EventData22 -->
</EventData>| Feld in Ereignis 1309 | Bedeutung |
|---|---|
EventData1 | ASP.NET-Ereigniscode, beispielsweise 3003 oder 3005. |
EventData18 | Ausnahmetyp. |
EventData19 | Ausnahmedetails, gegebenenfalls mit Stacktrace. |
EventData20 | Anfrage-URL. |
EventData21 | Anfragepfad. |
EventData22 | Zur Erkennung verwendete Client-IP-Adresse. |
Regelsyntax
- Schreiben Sie eine Regel pro Zeile. Eine Übereinstimmung mit einer beliebigen Zeile schließt das Ereignis ein (ODER).
- Trennen Sie Bedingungen durch Kommas. Alle Bedingungen derselben Zeile müssen zutreffen (UND).
- Verwenden Sie
=für eine Übereinstimmung oder!=zum Ausschließen eines übereinstimmenden Werts. - Der Platzhalter
*steht für eine beliebige Zeichenfolge.
Diese Regel zählt beispielsweise Validierungsfehler nur für /contact.aspx:
EventData1=3003,EventData18=HttpRequestValidationException,EventData21=/contact.aspxVerwenden Sie diese Regel anstelle der allgemeineren 3003-Regel, wenn Sie diese Einschränkung wünschen. Wenn die allgemeinere Regel bestehen bleibt und Sie die neue Regel als zusätzliche Zeile einfügen, wird die Erkennung nicht eingeschränkt: Eine Übereinstimmung mit einer der Zeilen reicht aus.
Die Engine überwacht außerdem Ereignis-ID 1316 für Szenarien mit benutzerdefinierten Regeln. Die Feldpositionen unterscheiden sich von Ereignis 1309; die Client-IP wird aus folgendem Feld gelesen: EventData20. Prüfen Sie das tatsächliche Ereignis-XML, bevor Sie dafür Regeln schreiben. Die oben gezeigten Standardregeln beziehen sich auf die Validierungsfehler in Ereignis 1309.
Wählen Sie Regeln, die verdächtige Anfragen von erwartbaren Anwendungsfehlern unterscheiden. Passende Ereignisse benötigen eine gültige Client-IP. Ein Ereignis zählt auch dann nur als eine Erkennung, wenn mehrere Regeln darauf zutreffen.
RdpGuard schützt:
- Remotedesktop
- MS-SQL-Server
- FTP-Protokoll
- HTTP-Protokoll
- IMAP-Protokoll
- POP3-Protokoll
- SMTP-Protokoll
- IIS-Webanmeldung
- MySQL-Server
- ASP.NET-Formulare
- RD Web Access
- VoIP (SIP-Protokoll)
- SSH-Protokoll
- MS VPN (RRAS)
"Diese Software ist wirklich großartig. Eine Erleichterung, weil mein Server ständig angegriffen wird. Danke, RdpGuard." - Joaquim De Sousa Marques
"Gutes Produkt. Früher habe ich etwas Ähnliches auf einfache, aber umständliche Weise mit einem Skript namens TSBlock umgesetzt (nicht von mir). Damit geht es viel leichter, und für kleine und mittlere Unternehmen ist es seinen Preis wert." - J. Johnson
"Ich bin von Ihrem Produkt absolut begeistert. Wir sind eine Kirche im Norden von Dallas, und heute Morgen habe ich mehrere fehlgeschlagene Anmeldeversuche über unseren Remote-Access-Server entdeckt. Ein Freund empfahl Ihr Produkt, also lud ich sofort die Testversion herunter. Innerhalb weniger Minuten standen etwa fünf gesperrte IP-Adressen auf der Liste, und das reichte mir, um auf KAUFEN zu klicken. In den letzten 10 bis 15 Minuten ist die Liste auf etwa dreißig angewachsen, davon mindestens ein Drittel internationale Versuche, in unser System einzudringen. Danke für dieses großartige Produkt. Vielleicht haben Sie uns gerade viel Ärger erspart." - John Hallford
"Ich mag die Software sehr. Die Situation mit RDP auf unseren Windows-Servern ist einfach absurd. Wir würden es im Router sperren, haben aber viele langjährige Kunden, denen das Probleme bereiten würde." - Scott Hirsch
"Ich mag die Software! Viel einfacher, als VB-Skripte anzupassen!" - Nick Brennan
"Ein großartiges Produkt - es hält diese RDP-Angreifer wirklich auf :-)" - Dave, Großbritannien
"Zunächst einmal: Ihre Anwendung ist sehr (!!!) nützlich, und ich sichere meinen 2012-R2-Server sehr gern damit ab. RdpGuard ist die beste Lösung, die ich auf dem Markt gefunden habe, und nach zehn Minuten Testen habe ich die Vollversion bestellt. :-)" - Carsten Baltes