Paramètres de protection ASP.NET Web Forms
Activez la protection ASP.NET Web Forms sur le serveur Windows qui héberge votre application ASP.NET classique. RdpGuard surveille le journal d'événements Application et utilise des règles de détection pour identifier les requêtes potentiellement dangereuses.
Ouvrez le tableau de bord RdpGuard et cliquez sur ASP.NET Web Forms sous Protocoles surveillés. Cette protection est désactivée par défaut.
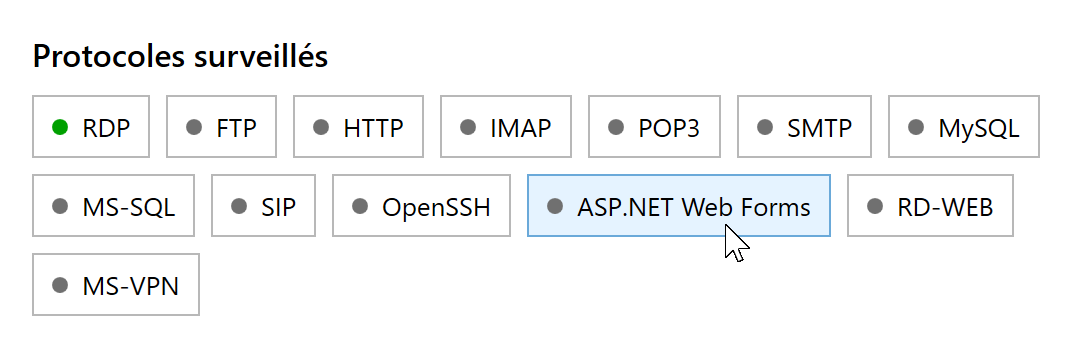
Cliquez sur ASP.NET Web Forms pour ouvrir ses paramètres de protection. Cochez Activer la protection ASP.NET Web Forms. Laissez Remplacer les règles de détection standard décoché pour utiliser les règles par défaut, puis cliquez sur Enregistrer.
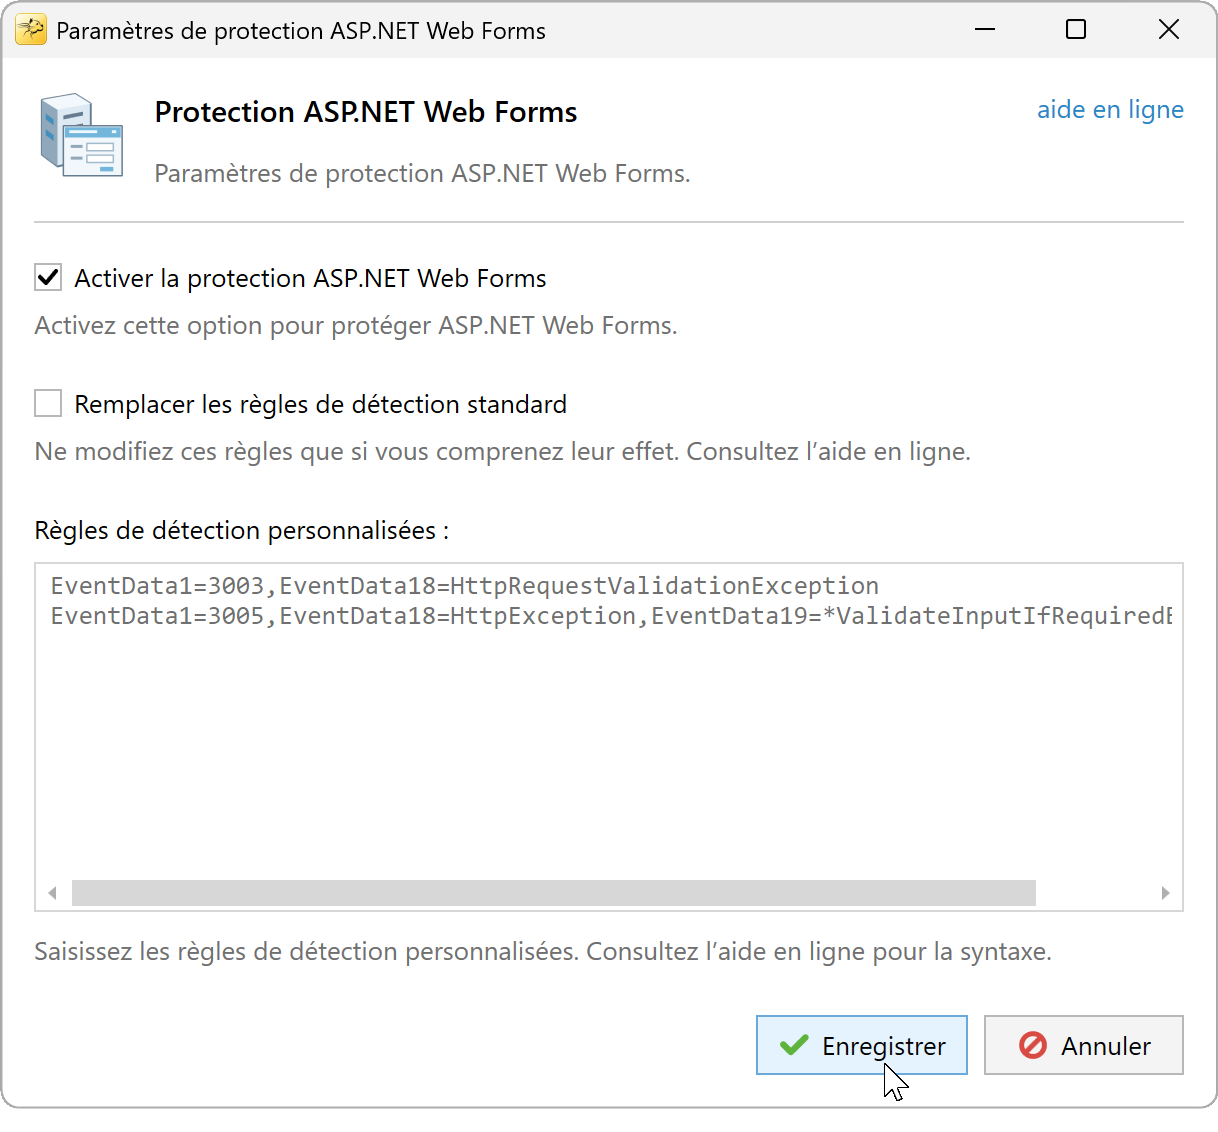
Activez la protection avec les règles standard.


Chaque événement correspondant à une règle et contenant une IP valide compte pour une détection. RdpGuard bloque l'adresse lorsque le seuil commun est atteint. Pour modifier ce seuil ou la durée de blocage, ouvrez Outils, Options, Général. La liste blanche s'applique également.
Vérifier que les événements contiennent l'IP du client
Dans Observateur d'événements, Journaux Windows, Application, recherchez les événements ASP.NET portant l'ID 1309. Vérifiez le code d'événement, les détails de l'exception et User host address. RdpGuard a besoin de l'IP du client dans l'événement pour lui attribuer la requête.
Si les événements attendus sont absents, vérifiez la configuration de la surveillance de l'état ASP.NET de votre application. Ce module lit les nouveaux événements du journal Application, pas les journaux d'accès IIS. Pour surveiller ces derniers, consultez les paramètres de protection HTTP.
Derrière un proxy inverse, l'adresse enregistrée peut être celle du proxy. Ce module ne lit pas les en-têtes X-Forwarded-For, et l'option X-Forwarded-For du module HTTP ne modifie pas le traitement des événements ASP.NET. Vérifiez l'adresse enregistrée avant de vous fier au blocage automatique.
Par défaut, les adresses bloquées perdent l'accès à tous les ports du serveur. Si vous avez configuré le blocage de certains ports, assurez-vous d'y inclure les ports HTTP ou HTTPS de votre site.
Règles personnalisées pour ASP.NET Web Forms
Les règles standard correspondent à deux types d'événement 1309 : code d'événement 3003 avec HttpRequestValidationException, ou code d'événement 3005 avec HttpException et ValidateInputIfRequiredByConfig dans les détails de l'exception.
EventData1=3003,EventData18=HttpRequestValidationException
EventData1=3005,EventData18=HttpException,EventData19=*ValidateInputIfRequiredByConfig*
Pour modifier les règles, cochez Remplacer les règles de détection standard dans Paramètres de protection ASP.NET Web Forms, modifiez les Règles de détection personnalisées et cliquez sur Enregistrer. Les règles personnalisées remplacent les règles standard. Pour compléter les règles par défaut, conservez les deux lignes ci-dessus et ajoutez vos règles sur des lignes distinctes. Décochez l'option de remplacement pour rétablir les règles standard.

Champs EventData
Ouvrez l'onglet Détails d'un événement et sélectionnez Affichage XML. Les règles désignent les éléments Data de EventData par leur position : EventData1 est le premier élément, EventData2 le deuxième, etc. Comptez tous les éléments Data, même vides.
L'exemple suivant montre le début de la section EventData d'un événement 1309. Les valeurs sont illustratives ; les commentaires identifient les champs utilisés par les règles. Les champs après l'IP du client sont omis.
<EventData>
  <Data>3003</Data> <!-- EventData1 -->
  <Data>A validation error has occurred.</Data>
  <Data>9/30/2026 10:30:00 AM</Data>
  <Data>9/30/2026 8:30:00 AM</Data>
  <Data>0123456789abcdef0123456789abcdef</Data>
  <Data>100</Data>
  <Data>1</Data>
  <Data>0</Data>
  <Data>/LM/W3SVC/1/ROOT-1-132839011395594396</Data>
  <Data>Full</Data>
  <Data>/</Data>
  <Data>C:\inetpub\wwwroot\example.net\</Data>
  <Data>WEB-SERVER</Data>
  <Data />
  <Data>3276</Data>
  <Data>w3wp.exe</Data>
  <Data>IIS APPPOOL\ExampleAppPool</Data>
  <Data>HttpRequestValidationException</Data> <!-- EventData18 -->
  <Data>A potentially dangerous Request.Form value was detected from the client...</Data> <!-- EventData19 -->
  <Data>https://example.net/index.aspx</Data>
  <Data>/index.aspx</Data>
  <Data>5.136.158.160</Data> <!-- EventData22 -->
</EventData>| Champ de l'événement 1309 | Signification |
|---|---|
EventData1 | Code d'événement ASP.NET, par exemple 3003 ou 3005. |
EventData18 | Type d'exception. |
EventData19 | Détails de l'exception, pouvant inclure une trace de pile. |
EventData20 | URL de la requête. |
EventData21 | Chemin de la requête. |
EventData22 | Adresse IP du client utilisée pour la détection. |
Syntaxe des règles
- Saisissez une règle par ligne. Une correspondance avec n'importe quelle ligne inclut l'événement (OU).
- Séparez les conditions par des virgules. Toutes les conditions d'une même ligne doivent correspondre (ET).
- Utilisez
=pour une correspondance ou!=pour exclure une valeur correspondante. - Le caractère générique
*correspond à n'importe quelle suite de caractères.
Par exemple, cette règle compte les erreurs de validation uniquement pour /contact.aspx :
EventData1=3003,EventData18=HttpRequestValidationException,EventData21=/contact.aspxUtilisez-la à la place de la règle 3003 plus générale pour appliquer cette restriction. L'ajouter tout en conservant la règle générale ne limite pas la détection : une correspondance avec l'une ou l'autre suffit.
Le moteur surveille également l'événement ID 1316 pour les règles personnalisées. Les positions des champs diffèrent de celles de l'événement 1309 ; l'IP du client est lue dans EventData20. Examinez le XML de l'événement avant d'écrire des règles. Les règles standard ci-dessus ciblent les erreurs de validation de l'événement 1309.
Choisissez des règles qui distinguent les requêtes suspectes des erreurs applicatives attendues. Les événements correspondants doivent contenir une IP client valide. Un événement ne compte que pour une détection, même s'il correspond à plusieurs règles.
RdpGuard protège :
- Bureau à distance
- Serveur MS SQL
- Protocole FTP
- Protocole HTTP
- Protocole IMAP
- Protocole POP3
- Protocole SMTP
- Connexions web IIS
- Serveur MySQL
- Formulaires ASP.NET
- RD Web Access
- VoIP (protocole SIP)
- Protocole SSH
- MS VPN (RRAS)
"Ce logiciel est vraiment excellent. C'est un soulagement, car mon serveur subit constamment des attaques. Merci RdpGuard." - Joaquim De Sousa Marques
"Un bon produit. J'utilisais une solution similaire, rudimentaire et peu pratique, avec un script appelé TSBlock (qui n'est pas de moi). Ce logiciel simplifie beaucoup les choses et vaut largement son prix pour une PME." - J. Johnson
"Votre produit m'impressionne. Nous sommes une église du nord de Dallas. Ce matin, j'ai découvert de nombreux échecs de connexion sur notre serveur d'accès distant. Un ami m'a conseillé votre produit et j'ai immédiatement téléchargé l'essai. En quelques minutes, environ cinq adresses IP étaient bloquées : cela m'a suffi pour acheter. En 10 à 15 minutes, la liste est passée à une trentaine, dont au moins un tiers de tentatives internationales d'intrusion. Merci pour cet excellent produit. Vous nous avez peut-être évité bien des ennuis." - John Hallford
"J'adore ce logiciel. Les attaques RDP sur nos serveurs Windows sont incessantes. Nous bloquerions cet accès sur le routeur, mais cela poserait problème à beaucoup de nos clients de longue date." - Scott Hirsch
"J'adore ce logiciel ! C'est plus simple que de personnaliser des scripts VB !" - Nick Brennan
"Un excellent produit qui arrête vraiment les attaquants RDP :-)" - Dave, Royaume-Uni
"Tout d'abord, votre application est très (!!!) utile et je l'apprécie beaucoup pour sécuriser mon serveur 2012 R2. RdpGuard est la meilleure solution que j'ai trouvée sur le marché. Après dix minutes d'essai, j'ai acheté la version complète. :-)" - Carsten Baltes