Configuración de protección Microsoft VPN (RRAS)
Acerca de la protección
La protección Microsoft VPN (RRAS) supervisa los fallos de autenticación VPN y de negociación IPsec en los registros de Windows. Bloquea la IP de origen al alcanzar el umbral configurado. El módulo supervisa dos orígenes:
- Registro System, RemoteAccess, evento ID 20271 - Fallos de autenticación RRAS.
- Registro Security, evento ID 4652 - Fallos de negociación del modo principal IPsec. Los eventos reconocidos como Negotiation timed out se ignoran automáticamente.
En Event Viewer, Windows Logs, compruebe los registros System y Security del servidor VPN. Cada evento compatible debe contener una IP remota válida. Para 4652, habilite la auditoría de Failure para Audit IPsec Main Mode en Advanced Audit Policy Configuration, Logon/Logoff en la directiva aplicada al servidor. Consulte la documentación de Microsoft sobre auditoría IPsec.
Habilitar y configurar la protección MS VPN
Ejecute el panel de RdpGuard como administrador. En Protocolos supervisados, haga clic en MS-VPN. Esta protección está deshabilitada de forma predeterminada.
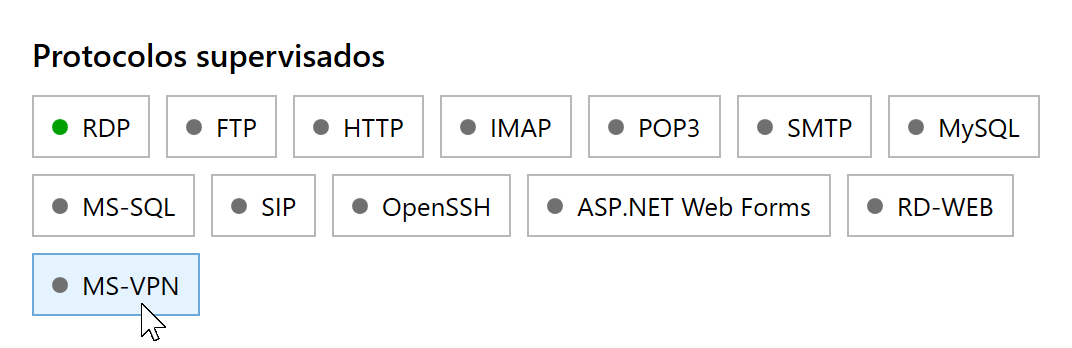
Haga clic en MS-VPN para abrir su configuración. Marque Activar la protección de MS VPN y haga clic en Guardar. RdpGuard guarda la configuración y reinicia automáticamente su servicio.
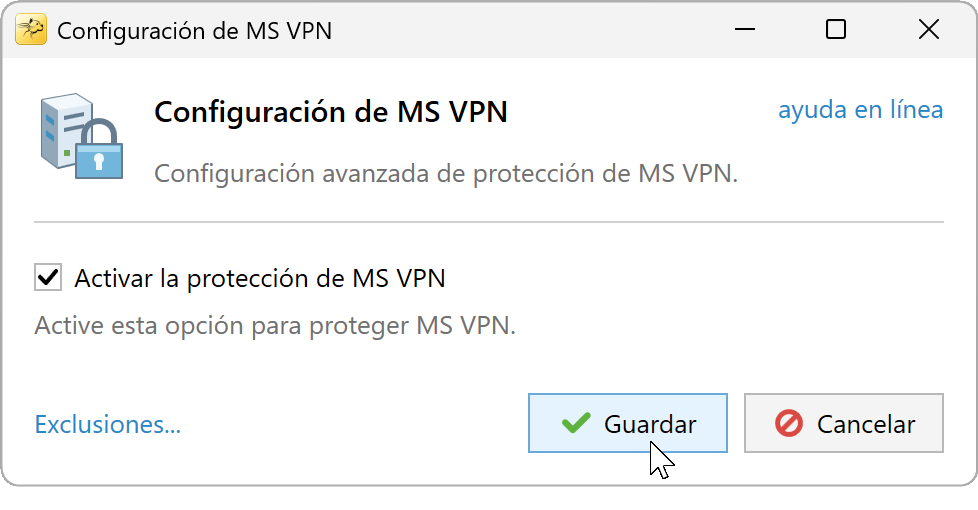
Habilite la protección MS VPN y haga clic en Guardar.


Para ajustar el umbral o la duración, abra Herramientas, Opciones, General. La lista blanca también se aplica. De forma predeterminada, se bloquean todos los puertos para las IP afectadas. Si utiliza el bloqueo por puerto, incluya el tráfico VPN que desea bloquear.
Si una IP no se detecta, busque nuevos eventos 20271 o 4652 y compruebe la IP remota y el motivo del fallo. Si se detecta pero no se bloquea, compruebe el umbral, la lista blanca y las exclusiones. Los errores y los eventos excluidos aparecen en Ver, Mostrar registro de eventos.
Reglas de exclusión
Las exclusiones ignoran los eventos VPN coincidentes antes de contabilizarlos. Resérvelas para fallos específicos y comprendidos que no deban activar un bloqueo. En Configuración de MS VPN, marque Activar la protección de MS VPNy haga clic en Exclusiones.... Introduzca las reglas y haga clic en Aceptary después en Guardar para aplicarlas.

Sintaxis de las reglas
- Introduzca una regla por línea. La coincidencia con cualquier línea excluye el evento (O).
- Separe las condiciones con comas. Todas las condiciones de una misma línea deben coincidir (Y).
- Utilice
=para un valor coincidente o!=para un valor diferente. El campo debe existir en ambos casos. - El comodín
*coincide con cualquier secuencia de caracteres.
Estos ejemplos excluyen una combinación de usuario e IP en RemoteAccess o una incompatibilidad de directiva IPsec desde la misma dirección:
IpAddress=203.0.113.25,TargetUserName=vpn-user
RemoteAddress=203.0.113.25,FailureReasonShort=PolicyMatchError
La primera línea corresponde alevento 20271y la segunda alevento 4652. Sustituya los valores por los de los eventos comprobados. Los demás fallos de esa IP siguen siendo detectables salvo otra exclusión o inclusión en la lista blanca.
Mantenga las exclusiones específicas. Un atacante puede utilizar un nombre de usuario conocido; una regla basada solo en ese nombre también ignora el ataque. Una regla amplia como FailureReason=*password combination* ignora los fallos habituales de contraseña de cualquier origen. Combine las condiciones pertinentes en una misma línea.
Campos EventData disponibles en las reglas
Evento ID 20271, RemoteAccess
Windows almacena los datos de este evento por posición. RdpGuard añade los siguientes nombres para las reglas; estos alias no aparecen en el XML original. Un campo solo está disponible si su valor de origen existe y no está vacío.
ConnectionIdoSessionId- Identificador de conexión o sesión.User- Usuario registrado por Windows, por ejemplodomain\vpn-user.TargetDomainName- Dominio de un valordomain\user.TargetUserName- Nombre después de la barra inversa o valor completo sin prefijo de dominio. Un valoruser@example.netse conserva completo.IpAddressoIPString- Dirección IP remota.FailureReasonoReason- Texto del motivo del fallo de autenticación.ErrorCode- Código de error registrado por Windows.Binary- Datos binarios, si existen.
Evento ID 4652, IPsec
Para este evento, RdpGuard utiliza los campos con nombre del XML de Windows, entre ellos:
RemoteAddress- IP remota, que se utiliza en las exclusiones IPsec.LocalAddress- IP del extremo local.RemoteMMPrincipalName- Principal remoto de la negociación del modo principal, si está disponible.FailureReason- Motivo del fallo registrado por Windows.FailureReasonShort- Motivo normalizado añadido por RdpGuard, por ejemploPolicyMatchErroroIKEAuthCredentialsUnacceptable. Los motivos desconocidos utilizanUnknown.
Para comprobar los nombres y valores originales, abra el evento en elVisor de eventosy después Details, XML Viewy examine EventData. El campo FailureReasonShort solo existe en RdpGuard. Utilice los campos del evento deseado: el alias IpAddress de 20271 no se añade a 4652.
RdpGuard protege:
- Escritorio remoto
- Servidor MS SQL
- Protocolo FTP
- Protocolo HTTP
- Protocolo IMAP
- Protocolo POP3
- Protocolo SMTP
- Accesos web IIS
- Servidor MySQL
- Formularios ASP.NET
- RD Web Access
- VoIP (protocolo SIP)
- Protocolo SSH
- MS VPN (RRAS)
"Este software es realmente excelente. Es un alivio, porque mi servidor recibe ataques constantemente. Gracias, RdpGuard." - Joaquim De Sousa Marques
"Un buen producto. Usaba una solución similar, rudimentaria y poco práctica, con un script llamado TSBlock (que no es mío). Este software facilita mucho las cosas y merece la pena para una pequeña empresa." - J. Johnson
"Su producto me impresiona. Somos una iglesia del norte de Dallas. Esta mañana descubrí numerosos intentos de inicio de sesión fallidos en nuestro servidor de acceso remoto. Un amigo me recomendó su producto y descargué la prueba de inmediato. En pocos minutos se habían bloqueado unas cinco direcciones IP: eso me bastó para comprarlo. En 10 o 15 minutos, la lista llegó a unas treinta, de las cuales al menos un tercio eran intentos de intrusión internacionales. Gracias por este excelente producto. Quizá nos hayan ahorrado muchos problemas." - John Hallford
"Me encanta este software. Los ataques RDP a nuestros servidores Windows no cesan. Bloquearíamos ese acceso en el router, pero eso perjudicaría a muchos de nuestros clientes de toda la vida." - Scott Hirsch
"¡Me encanta este software! Es más sencillo que personalizar scripts VB." - Nick Brennan
"Un producto excelente que realmente detiene a los atacantes RDP :-)" - Dave, Reino Unido
"Ante todo, su aplicación es muy (!!!) útil y la valoro mucho para proteger mi servidor 2012 R2. RdpGuard es la mejor solución que he encontrado en el mercado. Tras diez minutos de prueba, compré la versión completa. :-)" - Carsten Baltes