Microsoft-VPN-(RRAS)-Schutzeinstellungen
Überblick zum Schutz
Der Microsoft-VPN-(RRAS)-Schutz von RdpGuard überwacht fehlgeschlagene VPN-Authentifizierungen und IPsec-Aushandlungen in Windows-Ereignisprotokollen. Er sperrt eine Quell-IP-Adresse, sobald die konfigurierte Erkennungsgrenze erreicht ist. Das Modul überwacht diese beiden Ereignisquellen:
- Systemprotokoll, RemoteAccess, Ereignis-ID 20271 - Fehlgeschlagene RRAS-Authentifizierungsversuche.
- Sicherheitsprotokoll, Ereignis-ID 4652 - Fehlgeschlagene IPsec-Hauptmodus-Aushandlungen. Ereignisse mit dem erkannten Grund Negotiation timed out werden automatisch ignoriert.
Prüfen Sie unter Ereignisanzeige, Windows-Protokolle die Protokolle System und Sicherheit auf neue Ereignisse Ihres VPN-Servers. Jedes unterstützte Ereignis muss eine gültige Remote-IP-Adresse enthalten. Aktivieren Sie für Ereignis 4652 die Einstellung Fehler Überwachung für IPsec-Hauptmodus überwachen unter Erweiterte Überwachungsrichtlinienkonfiguration, An-/Abmeldung in der für den Server geltenden Richtlinie. Siehe Microsofts Dokumentation zur Überwachung des IPsec-Hauptmodus.
MS-VPN-Schutz aktivieren und konfigurieren
Starten Sie RdpGuard-Dashboard als Administrator. Klicken Sie unter Überwachte Protokolle, klicken Sie auf MS-VPN , um die Einstellungen zu öffnen. Dieser Schutz ist standardmäßig deaktiviert.
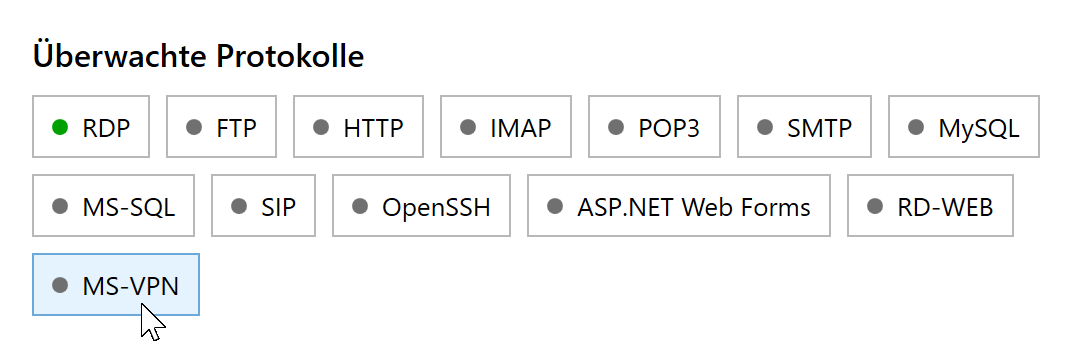
Klicken Sie auf MS-VPN, um die Schutzeinstellungen zu öffnen. Wählen Sie MS-VPN-Schutz aktivieren und klicken Sie auf Speichern. RdpGuard speichert die Einstellungen und startet seinen Dienst automatisch neu.
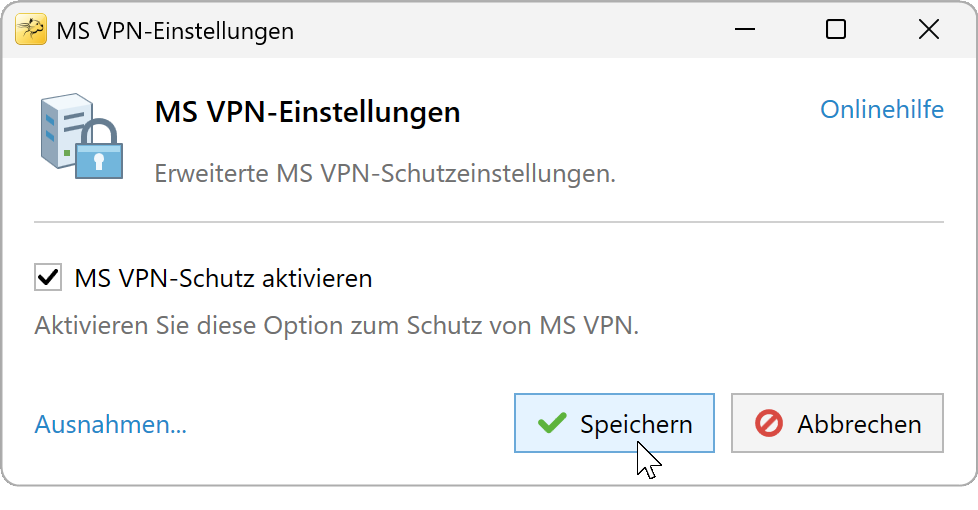
Aktivieren Sie den MS-VPN-Schutz und klicken Sie auf Speichern.


Um die Grenze fehlgeschlagener Anmeldungen oder die Sperrdauer anzupassen, öffnen Sie Extras, Optionen, Allgemein. Die Whitelist gilt ebenfalls. Standardmäßig verlieren gesperrte Adressen den Zugriff auf alle Serverports. Falls Sie Sperrung ausgewählter Ports aktiviert haben, müssen Ihre Regeln den zu sperrenden VPN-Datenverkehr abdecken.
Wird eine Adresse nicht erkannt, prüfen Sie neue 20271- oder 4652-Ereignisse und deren Remote-IP-Adresse sowie Fehlergrund. Wird sie erkannt, aber nicht gesperrt, prüfen Sie die konfigurierte Grenze, Whitelist und Ausschlussregeln. Überwachungsfehler und Meldungen zu ausgeschlossenen Ereignissen erscheinen unter Ansicht, Ereignisprotokoll anzeigen im RdpGuard-Dashboard.
Ausschlussregeln
Ausschlussregeln überspringen passende VPN-Ereignisse, bevor RdpGuard sie für eine Sperre zählt. Verwenden Sie sie für bestimmte, nachvollziehbare Fehler, die keine Sperre auslösen sollen. Aktivieren Sie im Dialogfeld MS-VPN-Einstellungen die Option MS-VPN-Schutz aktivieren und klicken Sie auf Ausschlüsse.... Geben Sie Ihre Regeln ein, klicken Sie auf OK und danach auf Speichern im Einstellungsdialog, um sie anzuwenden.

Regelsyntax
- Schreiben Sie eine Regel pro Zeile. Eine Übereinstimmung mit einer beliebigen Zeile überspringt das Ereignis (ODER).
- Trennen Sie Bedingungen durch Kommas. Alle Bedingungen derselben Zeile müssen zutreffen (UND).
- Verwenden Sie
=für einen übereinstimmenden Wert oder!=für einen abweichenden Wert. Bei beiden Operatoren muss das Feld im Ereignis vorhanden sein. - Der Platzhalter
*steht für eine beliebige Zeichenfolge.
Diese Regeln schließen beispielsweise eine bestimmte Benutzer-/IP-Kombination in RemoteAccess-Ereignissen oder eine IPsec-Richtlinienabweichung derselben Adresse aus:
IpAddress=203.0.113.25,TargetUserName=vpn-user
RemoteAddress=203.0.113.25,FailureReasonShort=PolicyMatchError
Die erste Zeile gilt für Ereignis 20271; die zweite für Ereignis 4652. Ersetzen Sie Beispieladresse und -werte durch Angaben aus überprüften Ereignissen. Andere Fehler derselben Adresse werden weiterhin erkannt, sofern sie keiner weiteren Ausschlussregel entsprechen und die Adresse nicht auf der Whitelist steht.
Fassen Sie Ausschlüsse eng. Ein Angreifer kann einen bekannten Benutzernamen verwenden. Eine Regel, die nur diesen Namen prüft, überspringt daher auch einen Angriff damit. Ebenso würde eine breit gefasste Regel wie FailureReason=*password combination* übliche Passwortfehler unabhängig von der Quelle überspringen. Kombinieren Sie relevante Bedingungen in derselben Zeile, wenn eine Einschränkung erforderlich ist.
Für Regeln verfügbare EventData-Felder
Ereignis-ID 20271, RemoteAccess
Windows speichert die Daten dieses Ereignisses als positionsabhängige Werte. RdpGuard ergänzt die folgenden Namen für Ausschlussregeln; diese Aliase erscheinen nicht im ursprünglichen Ereignis-XML. Ein Feld ist nur verfügbar, wenn sein Quellwert vorhanden und nicht leer ist.
ConnectionIdoderSessionId- Verbindungs-/Sitzungskennung.User- Von Windows protokollierter Benutzerwert, beispielsweisedomain\vpn-user.TargetDomainName- Domäne aus einemdomain\userWert.TargetUserName- Benutzername nach dem umgekehrten Schrägstrich oder vollständiger Benutzerwert ohne Domänenpräfix. Einuser@example.netWert bleibt unverändert.IpAddressoderIPString- Remote-IP-Adresse.FailureReasonoderReason- Text zum Grund des Authentifizierungsfehlers.ErrorCode- Von Windows protokollierter Fehlercode.Binary- Binärer Nutzdatenwert, sofern vorhanden.
Ereignis-ID 4652, IPsec
Bei diesem Ereignis verwendet RdpGuard die benannten Felder aus dem Windows-Ereignis-XML. Nützliche Felder sind:
RemoteAddress- Remote-IP-Adresse; verwenden Sie dieses Feld in IPsec-Ausschlüssen.LocalAddress- IP-Adresse des lokalen Endpunkts.RemoteMMPrincipalName- Bei der Hauptmodus-Aushandlung protokollierter Remoteprinzipal, sofern verfügbar.FailureReason- Von Windows protokollierter Fehlergrund.FailureReasonShort- Von RdpGuard ergänzter normalisierter Grund, beispielsweisePolicyMatchErroroderIKEAuthCredentialsUnacceptable. Bei unbekannten Gründen wird folgender Wert verwendet:Unknown.
Um die ursprünglichen Namen und Werte zu prüfen, öffnen Sie das Ereignis in der Ereignisanzeige. Wählen Sie Details, danach XML-Ansicht, und prüfen Sie die Elemente unter EventData. Das zusätzliche FailureReasonShort Feld existiert nur innerhalb von RdpGuard. Verwenden Sie die Feldnamen des jeweiligen Ereignisses: Der IpAddress Alias aus Ereignis 20271 wird Ereignis 4652 nicht hinzugefügt.
RdpGuard schützt:
- Remotedesktop
- MS-SQL-Server
- FTP-Protokoll
- HTTP-Protokoll
- IMAP-Protokoll
- POP3-Protokoll
- SMTP-Protokoll
- IIS-Webanmeldung
- MySQL-Server
- ASP.NET-Formulare
- RD Web Access
- VoIP (SIP-Protokoll)
- SSH-Protokoll
- MS VPN (RRAS)
"Diese Software ist wirklich großartig. Eine Erleichterung, weil mein Server ständig angegriffen wird. Danke, RdpGuard." - Joaquim De Sousa Marques
"Gutes Produkt. Früher habe ich etwas Ähnliches auf einfache, aber umständliche Weise mit einem Skript namens TSBlock umgesetzt (nicht von mir). Damit geht es viel leichter, und für kleine und mittlere Unternehmen ist es seinen Preis wert." - J. Johnson
"Ich bin von Ihrem Produkt absolut begeistert. Wir sind eine Kirche im Norden von Dallas, und heute Morgen habe ich mehrere fehlgeschlagene Anmeldeversuche über unseren Remote-Access-Server entdeckt. Ein Freund empfahl Ihr Produkt, also lud ich sofort die Testversion herunter. Innerhalb weniger Minuten standen etwa fünf gesperrte IP-Adressen auf der Liste, und das reichte mir, um auf KAUFEN zu klicken. In den letzten 10 bis 15 Minuten ist die Liste auf etwa dreißig angewachsen, davon mindestens ein Drittel internationale Versuche, in unser System einzudringen. Danke für dieses großartige Produkt. Vielleicht haben Sie uns gerade viel Ärger erspart." - John Hallford
"Ich mag die Software sehr. Die Situation mit RDP auf unseren Windows-Servern ist einfach absurd. Wir würden es im Router sperren, haben aber viele langjährige Kunden, denen das Probleme bereiten würde." - Scott Hirsch
"Ich mag die Software! Viel einfacher, als VB-Skripte anzupassen!" - Nick Brennan
"Ein großartiges Produkt - es hält diese RDP-Angreifer wirklich auf :-)" - Dave, Großbritannien
"Zunächst einmal: Ihre Anwendung ist sehr (!!!) nützlich, und ich sichere meinen 2012-R2-Server sehr gern damit ab. RdpGuard ist die beste Lösung, die ich auf dem Markt gefunden habe, und nach zehn Minuten Testen habe ich die Vollversion bestellt. :-)" - Carsten Baltes