Paramètres de protection Microsoft VPN (RRAS)
Présentation de la protection
La protection Microsoft VPN (RRAS) surveille les échecs d'authentification VPN et de négociation IPsec dans les journaux Windows. Elle bloque l'IP source au seuil configuré. Le module surveille deux sources :
- Journal Système, RemoteAccess, événement ID 20271 - Échecs d'authentification RRAS.
- Journal Sécurité, événement ID 4652 - Échecs de négociation du mode principal IPsec. Les événements reconnus comme Negotiation timed out sont automatiquement ignorés.
Dans Observateur d'événements, Journaux Windows, vérifiez les journaux Système et Sécurité du serveur VPN. Chaque événement pris en charge doit contenir une IP distante valide. Pour 4652, activez l'audit des Échecs pour Auditer le mode principal IPsec sous Configuration avancée de la stratégie d'audit, Ouverture/Fermeture de session dans la stratégie appliquée au serveur. Consultez la documentation Microsoft de l'audit IPsec.
Activer et configurer la protection MS VPN
Exécutez le tableau de bord RdpGuard en tant qu'administrateur. Sous Protocoles surveillés, cliquez sur MS-VPN. Cette protection est désactivée par défaut.
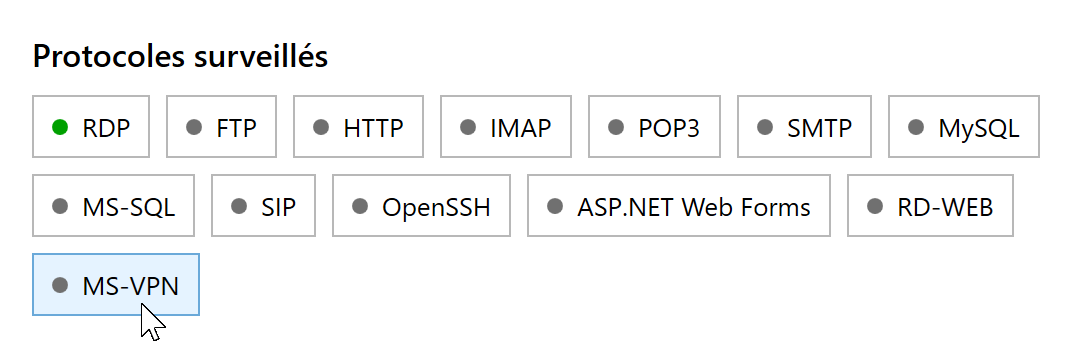
Cliquez sur MS-VPN pour ouvrir ses paramètres. Cochez Activer la protection MS VPN et cliquez sur Enregistrer. RdpGuard enregistre les paramètres et redémarre automatiquement son service.
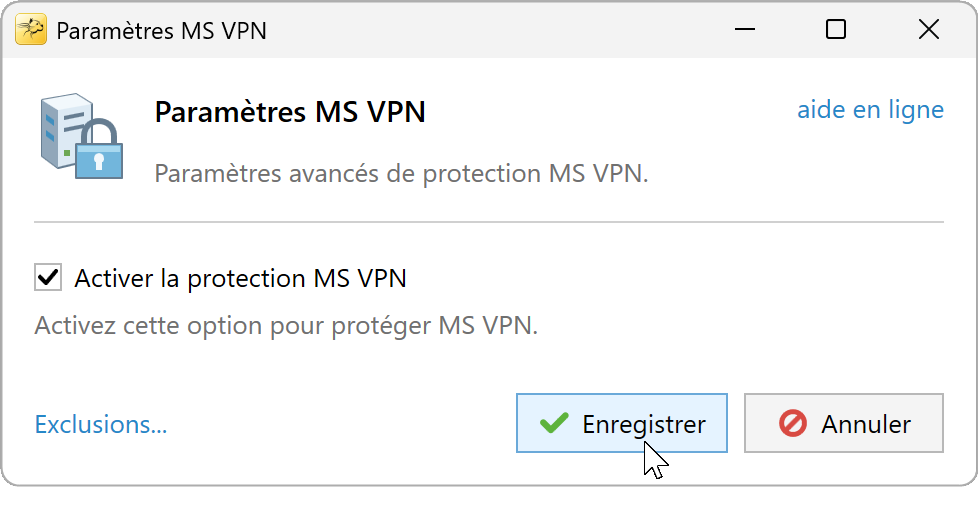
Activez la protection MS VPN et cliquez sur Enregistrer.


Pour régler le seuil ou la durée, ouvrez Outils, Options, Général. La liste blanche s'applique aussi. Par défaut, tous les ports sont bloqués pour les IP concernées. Si vous utilisez le blocage par port, incluez le trafic VPN à bloquer.
Si une IP n'est pas détectée, recherchez de nouveaux événements 20271 ou 4652 et vérifiez l'IP distante et le motif d'échec. Si elle est détectée mais pas bloquée, vérifiez le seuil, la liste blanche et les exclusions. Les erreurs et événements exclus figurent dans Affichage, Afficher le journal d'événements.
Règles d'exclusion
Les exclusions ignorent les événements VPN correspondants avant leur comptabilisation. Réservez-les aux échecs précis et compris qui ne doivent pas déclencher de blocage. Dans Paramètres MS VPN, cochez Activer la protection MS VPN, puis cliquez sur Exclusions.... Saisissez les règles, cliquez sur OK, puis sur Enregistrer pour les appliquer.

Syntaxe des règles
- Saisissez une règle par ligne. Une correspondance avec n'importe quelle ligne exclut l'événement (OU).
- Séparez les conditions par des virgules. Toutes les conditions d'une même ligne doivent correspondre (ET).
- Utilisez
=pour une valeur correspondante ou!=pour une valeur différente. Le champ doit exister dans les deux cas. - Le caractère générique
*correspond à n'importe quelle suite de caractères.
Ces exemples excluent une combinaison utilisateur/IP dans RemoteAccess, ou une incompatibilité de stratégie IPsec depuis la même adresse :
IpAddress=203.0.113.25,TargetUserName=vpn-user
RemoteAddress=203.0.113.25,FailureReasonShort=PolicyMatchError
La première ligne concerne l'événement 20271, la seconde l'événement 4652. Remplacez les valeurs par celles des événements vérifiés. Les autres échecs de cette IP restent détectables, sauf autre exclusion ou inscription en liste blanche.
Gardez des exclusions précises. Un attaquant peut utiliser un nom d'utilisateur connu ; une règle portant uniquement sur ce nom ignore aussi cette attaque. Une règle large comme FailureReason=*password combination* ignore les échecs courants de mot de passe de toute source. Combinez les conditions utiles sur une même ligne.
Champs EventData utilisables dans les règles
Événement ID 20271, RemoteAccess
Windows stocke les données de cet événement par position. RdpGuard ajoute les noms suivants pour les règles ; ces alias ne figurent pas dans le XML d'origine. Un champ est disponible seulement si sa valeur source existe et n'est pas vide.
ConnectionIdouSessionId- Identifiant de connexion/session.User- Utilisateur enregistré par Windows, par exempledomain\vpn-user.TargetDomainName- Domaine d'une valeurdomain\user.TargetUserName- Nom après l'antislash, ou valeur complète sans préfixe de domaine. Une valeuruser@example.netreste entière.IpAddressouIPString- Adresse IP distante.FailureReasonouReason- Texte du motif d'échec d'authentification.ErrorCode- Code d'erreur enregistré par Windows.Binary- Données binaires, si présentes.
Événement ID 4652, IPsec
Pour cet événement, RdpGuard utilise les champs nommés du XML Windows, notamment :
RemoteAddress- IP distante, à utiliser dans les exclusions IPsec.LocalAddress- IP du point de terminaison local.RemoteMMPrincipalName- Principal distant de la négociation du mode principal, si disponible.FailureReason- Motif d'échec enregistré par Windows.FailureReasonShort- Motif normalisé ajouté par RdpGuard, par exemplePolicyMatchErrorouIKEAuthCredentialsUnacceptable. Les motifs inconnus utilisentUnknown.
Pour vérifier les noms et valeurs d'origine, ouvrez l'événement dans l'Observateur d'événements, puis Détails, Affichage XML, et examinez EventData. Le champ FailureReasonShort existe uniquement dans RdpGuard. Utilisez les champs de l'événement ciblé : l'alias IpAddress de 20271 n'est pas ajouté à 4652.
RdpGuard protège :
- Bureau à distance
- Serveur MS SQL
- Protocole FTP
- Protocole HTTP
- Protocole IMAP
- Protocole POP3
- Protocole SMTP
- Connexions web IIS
- Serveur MySQL
- Formulaires ASP.NET
- RD Web Access
- VoIP (protocole SIP)
- Protocole SSH
- MS VPN (RRAS)
"Ce logiciel est vraiment excellent. C'est un soulagement, car mon serveur subit constamment des attaques. Merci RdpGuard." - Joaquim De Sousa Marques
"Un bon produit. J'utilisais une solution similaire, rudimentaire et peu pratique, avec un script appelé TSBlock (qui n'est pas de moi). Ce logiciel simplifie beaucoup les choses et vaut largement son prix pour une PME." - J. Johnson
"Votre produit m'impressionne. Nous sommes une église du nord de Dallas. Ce matin, j'ai découvert de nombreux échecs de connexion sur notre serveur d'accès distant. Un ami m'a conseillé votre produit et j'ai immédiatement téléchargé l'essai. En quelques minutes, environ cinq adresses IP étaient bloquées : cela m'a suffi pour acheter. En 10 à 15 minutes, la liste est passée à une trentaine, dont au moins un tiers de tentatives internationales d'intrusion. Merci pour cet excellent produit. Vous nous avez peut-être évité bien des ennuis." - John Hallford
"J'adore ce logiciel. Les attaques RDP sur nos serveurs Windows sont incessantes. Nous bloquerions cet accès sur le routeur, mais cela poserait problème à beaucoup de nos clients de longue date." - Scott Hirsch
"J'adore ce logiciel ! C'est plus simple que de personnaliser des scripts VB !" - Nick Brennan
"Un excellent produit qui arrête vraiment les attaquants RDP :-)" - Dave, Royaume-Uni
"Tout d'abord, votre application est très (!!!) utile et je l'apprécie beaucoup pour sécuriser mon serveur 2012 R2. RdpGuard est la meilleure solution que j'ai trouvée sur le marché. Après dix minutes d'essai, j'ai acheté la version complète. :-)" - Carsten Baltes