Paramètres de blocage avancés
Présentation des paramètres de blocage avancés
Par défaut, RdpGuard bloque tous les ports du serveur pour les adresses IP bloquées. Les paramètres de blocage avancés permettent de limiter le blocage à certains ports. Vous pouvez, par exemple, bloquer RDP sur le port 3389 tout en laissant HTTP et HTTPS accessibles.
Configurer les paramètres de blocage avancés
Cliquez sur Outils, Options.
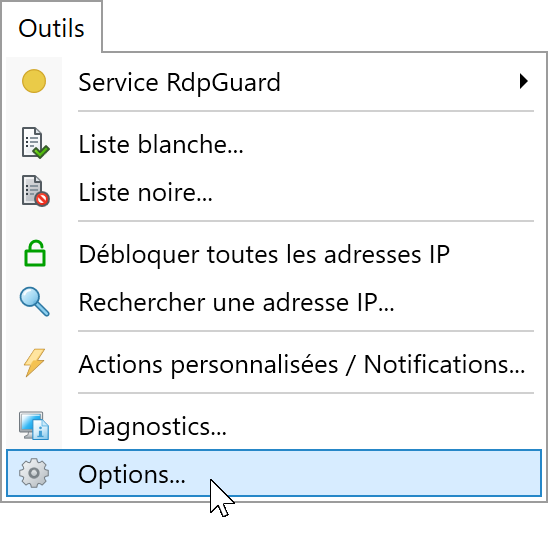
Cliquez sur Outils, Options La boîte de dialogue Options s'ouvre :
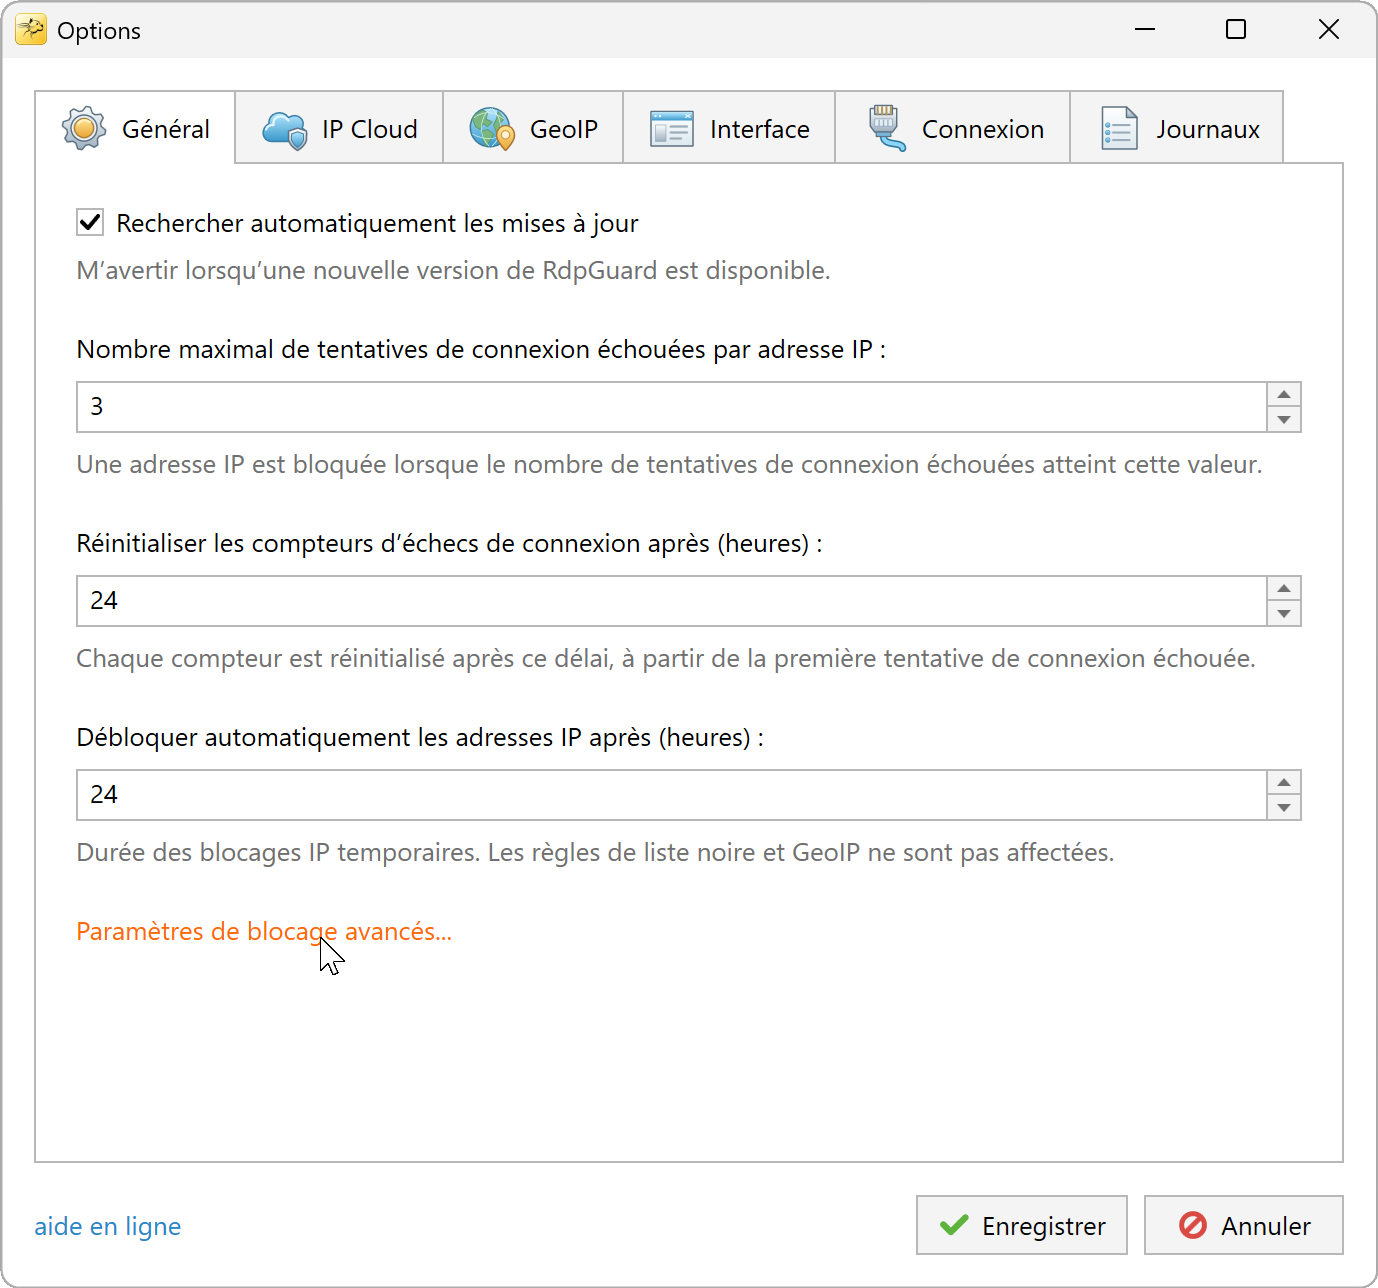
Boîte de dialogue Options de RdpGuard Dans l'onglet Général, cliquez sur Paramètres de blocage avancés...
La boîte de dialogue Paramètres de blocage s'ouvre :
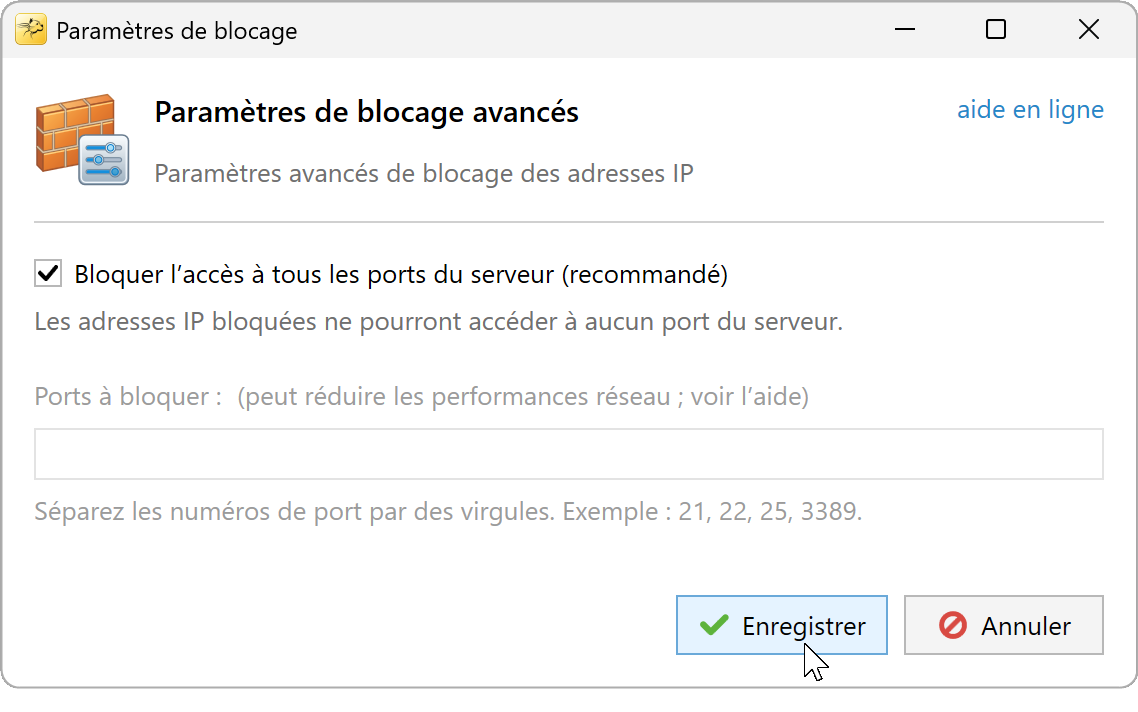
Bloquer l'accès à tous les ports Pour bloquer tous les ports, laissez l'option Bloquer l'accès à tous les ports du serveur (recommandé) cochée.
Pour bloquer certains ports, décochez cette case et saisissez leurs numéros séparés par des virgules, par exemple 21, 25, 110, 3389. RdpGuard bloque TCP et UDP sur ces ports.
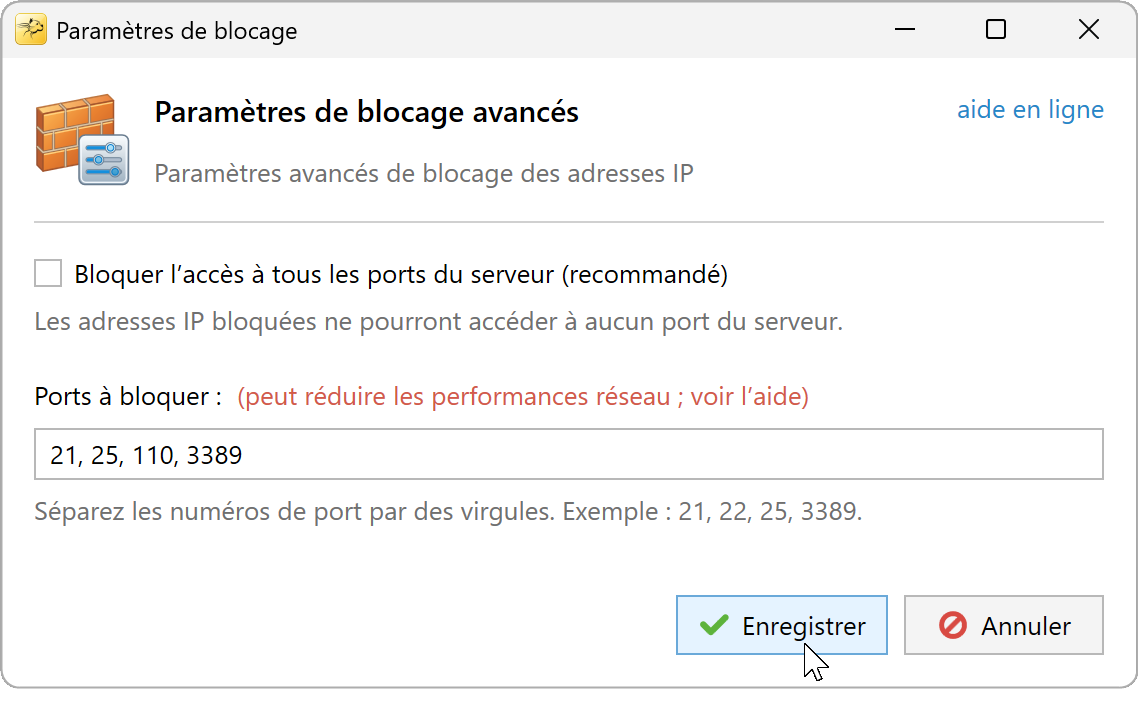
Bloquer uniquement certains ports Cliquez sur Enregistrer dans Paramètres de blocage, puis sur Enregistrer dans Options.


Considérations de performances
Évitez le blocage par port avec de grandes listes d'adresses IP. RdpGuard crée des filtres TCP et UDP distincts pour chaque port sélectionné. Bloquer quatre ports répète la liste des adresses bloquées huit fois dans Windows Filtering Platform (WFP), contre une seule fois pour le blocage de tous les ports.
Une configuration WFP volumineuse consomme davantage de ressources et peut ralentir la mise à jour des règles et le trafic réseau. Laissez Bloquer l'accès à tous les ports du serveur (recommandé) activé, sauf si les adresses bloquées doivent conserver l'accès à d'autres ports.
Une durée de blocage plus longue maintient également davantage d'adresses IP dans la liste. La durée par défaut est de 24 heures.
RdpGuard protège :
- Bureau à distance
- Serveur MS SQL
- Protocole FTP
- Protocole HTTP
- Protocole IMAP
- Protocole POP3
- Protocole SMTP
- Connexions web IIS
- Serveur MySQL
- Formulaires ASP.NET
- RD Web Access
- VoIP (protocole SIP)
- Protocole SSH
- MS VPN (RRAS)
"Ce logiciel est vraiment excellent. C'est un soulagement, car mon serveur subit constamment des attaques. Merci RdpGuard." - Joaquim De Sousa Marques
"Un bon produit. J'utilisais une solution similaire, rudimentaire et peu pratique, avec un script appelé TSBlock (qui n'est pas de moi). Ce logiciel simplifie beaucoup les choses et vaut largement son prix pour une PME." - J. Johnson
"Votre produit m'impressionne. Nous sommes une église du nord de Dallas. Ce matin, j'ai découvert de nombreux échecs de connexion sur notre serveur d'accès distant. Un ami m'a conseillé votre produit et j'ai immédiatement téléchargé l'essai. En quelques minutes, environ cinq adresses IP étaient bloquées : cela m'a suffi pour acheter. En 10 à 15 minutes, la liste est passée à une trentaine, dont au moins un tiers de tentatives internationales d'intrusion. Merci pour cet excellent produit. Vous nous avez peut-être évité bien des ennuis." - John Hallford
"J'adore ce logiciel. Les attaques RDP sur nos serveurs Windows sont incessantes. Nous bloquerions cet accès sur le routeur, mais cela poserait problème à beaucoup de nos clients de longue date." - Scott Hirsch
"J'adore ce logiciel ! C'est plus simple que de personnaliser des scripts VB !" - Nick Brennan
"Un excellent produit qui arrête vraiment les attaquants RDP :-)" - Dave, Royaume-Uni
"Tout d'abord, votre application est très (!!!) utile et je l'apprécie beaucoup pour sécuriser mon serveur 2012 R2. RdpGuard est la meilleure solution que j'ai trouvée sur le marché. Après dix minutes d'essai, j'ai acheté la version complète. :-)" - Carsten Baltes