Protection RD Web Access
Activer et configurer la protection RD Web Access
RdpGuard surveille les journaux IIS et les événements de sécurité Windows pour détecter les attaques contre RD Web Access. Configurez la recherche des journaux ci-dessous, puis les options avancées si un proxy inverse est utilisé.
Ouvrez le tableau de bord RdpGuard et cliquez sur RD-WEB sous Protocoles surveillés.
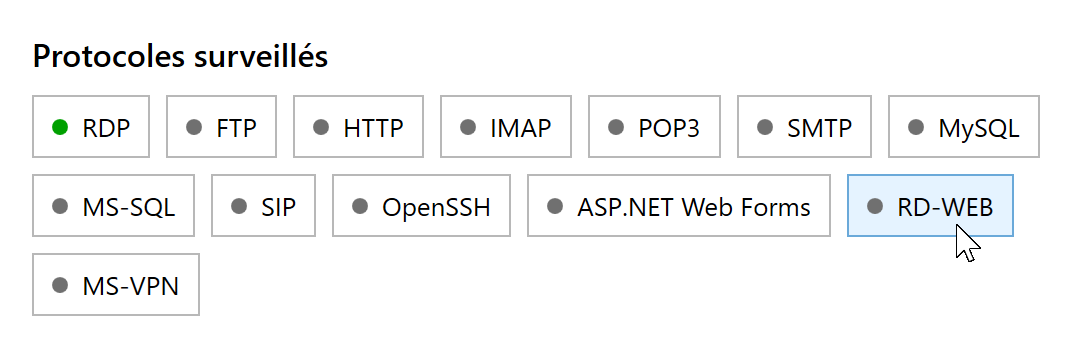
Cliquez sur RD-WEB pour ouvrir ses paramètres. Cochez Activer la protection RD Web. Conservez la recherche automatique des journaux ou indiquez le dossier comme ci-dessous, puis cliquez sur Enregistrer.
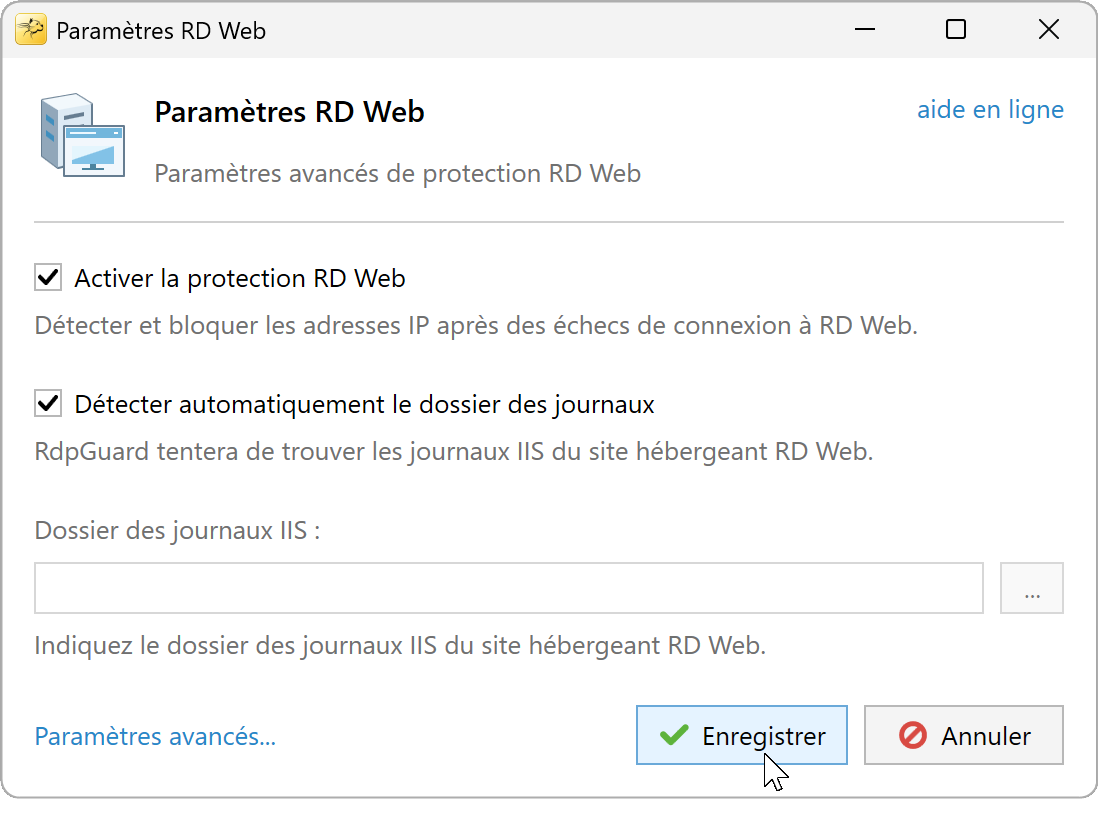
Activez la protection et choisissez comment trouver les journaux IIS.


Configuration de la protection RD Web Access
Détecter automatiquement l'emplacement des journaux recherche le site IIS hébergeant /RDWeb et utilise son dossier de journaux. En cas d'échec ou pour choisir un autre dossier, décochez cette case et renseignez Emplacement des journaux IIS.
Sélectionnez le dossier contenant les fichiers u_ex*.log, par exemple C:\inetpub\logs\LogFiles\W3SVC1. Le nombre après W3SVC est l'ID du site ; utilisez celui qui héberge RD Web Access.
Activez les journaux W3C avec ces champs : Date (date), Time (time), Client IP Address (c-ip), Method (cs-method), URI Stem (cs-uri-stem) et User Name (cs-username).
Pour la corrélation avec les événements Windows, activez l'audit des échecs selon les paramètres d'audit recommandés. Après l'enregistrement, vérifiez les erreurs dans Affichage, Afficher le journal d'événements.
Paramètres avancés
Cliquez sur Paramètres avancés... dans RD Web pour ouvrir Paramètres HTTP avancés. Ces options définissent la lecture des IP clients dans IIS.

Lire l'adresse IP du client dans le champ X-Forwarded-For
Par défaut, RdpGuard lit Client IP Address (c-ip) dans le journal IIS. Derrière un proxy inverse, il s'agit généralement du proxy. Activez cette option pour utiliser X-Forwarded-For. S'il contient plusieurs adresses, RdpGuard utilise la première.
Configurez le proxy de confiance pour transmettre l'IP réelle et empêcher les clients d'injecter leur propre première adresse dans l'en-tête. Restreignez l'accès direct à IIS pour empêcher le contournement du proxy. Consultez la configuration IIS derrière un proxy pour la journalisation.
Utiliser l'IP de connexion si X-Forwarded-For est absent
Activez cette option pour utiliser c-ip si X-Forwarded-For manque. Laissez-la désactivée si toutes les requêtes passent par un proxy : ce recours peut entraîner le blocage du proxy lui-même.
Cliquez sur OK, puis sur Enregistrer dans les paramètres RD Web.
Bloquer les requêtes avec X-Forwarded-For
Lire X-Forwarded-For identifie le client sans changer l'endroit où le blocage s'effectue. Si la connexion vient d'un proxy inverse, une règle de pare-feu Windows ciblant l'IP du client ne bloquera pas cette connexion relayée.
Bloquez le client sur le proxy, ou utilisez les restrictions IP et domaine IIS, le mode proxy et les actions personnalisées ci-dessous.
Configurer les actions personnalisées dans RdpGuard
Cet exemple ajoute et supprime des refus IPv4 pour un site IIS. Remplacez RD Web Site dans les deux commandes par son nom dans le gestionnaire IIS.
- Installez le service de rôle IIS Restrictions par adresse IP et domaine si nécessaire.
- Dans le Gestionnaire IIS, sélectionnez le site, ouvrez Restrictions par adresse IP et domaine, cliquez sur Modifier les paramètres de fonctionnalité... et cochez Activer le mode proxy. IIS 8.0 ou ultérieur est requis. Consultez la documentation IP Security de Microsoft.
- Exécutez le tableau de bord RdpGuard en tant qu'administrateur, ouvrez Outils, Actions personnalisées / Notifications et ajoutez les deux actions suivantes.
Action IP bloquée
- Événement : IP bloquée
- Tâche : Exécuter un programme
- Chemin :
C:\Windows\System32\inetsrv\appcmd.exe
Arguments :
set config "RD Web Site" /section:system.webServer/security/ipSecurity /+"[ipAddress='%IP%',allowed='false']" /commit:apphostAction IP débloquée
- Événement : IP débloquée
- Tâche : Exécuter un programme
- Chemin :
C:\Windows\System32\inetsrv\appcmd.exe
Arguments :
set config "RD Web Site" /section:system.webServer/security/ipSecurity /-"[ipAddress='%IP%']" /commit:apphostEnregistrez les actions. Après un blocage déclenché par une détection locale, vérifiez que l'entrée de refus apparaît pour le site et que les requêtes du client sont refusées via le proxy. Lors du déblocage, la seconde action supprime l'entrée.
Ces actions traitent les futurs événements IP bloquée et IP débloquée issus de détections locales ; elles ne synchronisent ni la liste déjà bloquée, ni les adresses bloquées uniquement par IP Cloud.
RdpGuard protège :
- Bureau à distance
- Serveur MS SQL
- Protocole FTP
- Protocole HTTP
- Protocole IMAP
- Protocole POP3
- Protocole SMTP
- Connexions web IIS
- Serveur MySQL
- Formulaires ASP.NET
- RD Web Access
- VoIP (protocole SIP)
- Protocole SSH
- MS VPN (RRAS)
"Ce logiciel est vraiment excellent. C'est un soulagement, car mon serveur subit constamment des attaques. Merci RdpGuard." - Joaquim De Sousa Marques
"Un bon produit. J'utilisais une solution similaire, rudimentaire et peu pratique, avec un script appelé TSBlock (qui n'est pas de moi). Ce logiciel simplifie beaucoup les choses et vaut largement son prix pour une PME." - J. Johnson
"Votre produit m'impressionne. Nous sommes une église du nord de Dallas. Ce matin, j'ai découvert de nombreux échecs de connexion sur notre serveur d'accès distant. Un ami m'a conseillé votre produit et j'ai immédiatement téléchargé l'essai. En quelques minutes, environ cinq adresses IP étaient bloquées : cela m'a suffi pour acheter. En 10 à 15 minutes, la liste est passée à une trentaine, dont au moins un tiers de tentatives internationales d'intrusion. Merci pour cet excellent produit. Vous nous avez peut-être évité bien des ennuis." - John Hallford
"J'adore ce logiciel. Les attaques RDP sur nos serveurs Windows sont incessantes. Nous bloquerions cet accès sur le routeur, mais cela poserait problème à beaucoup de nos clients de longue date." - Scott Hirsch
"J'adore ce logiciel ! C'est plus simple que de personnaliser des scripts VB !" - Nick Brennan
"Un excellent produit qui arrête vraiment les attaquants RDP :-)" - Dave, Royaume-Uni
"Tout d'abord, votre application est très (!!!) utile et je l'apprécie beaucoup pour sécuriser mon serveur 2012 R2. RdpGuard est la meilleure solution que j'ai trouvée sur le marché. Après dix minutes d'essai, j'ai acheté la version complète. :-)" - Carsten Baltes