IMAP-Schutz vor Brute-Force-Angriffen
Überblick zum Schutz
RdpGuard schützt Ihren IMAP-Server vor Brute-Force-Angriffen. Es überwacht Mailserverprotokolle oder unverschlüsselten IMAP-Datenverkehr und sperrt die IP-Adresse des Angreifers, sobald die konfigurierte Anzahl fehlgeschlagener Anmeldeversuche erreicht ist.
IMAP-Schutz vor Brute-Force-Angriffen aktivieren und konfigurieren
Öffnen Sie RdpGuard-Dashboard und klicken Sie auf IMAP unter Überwachte Protokolle.
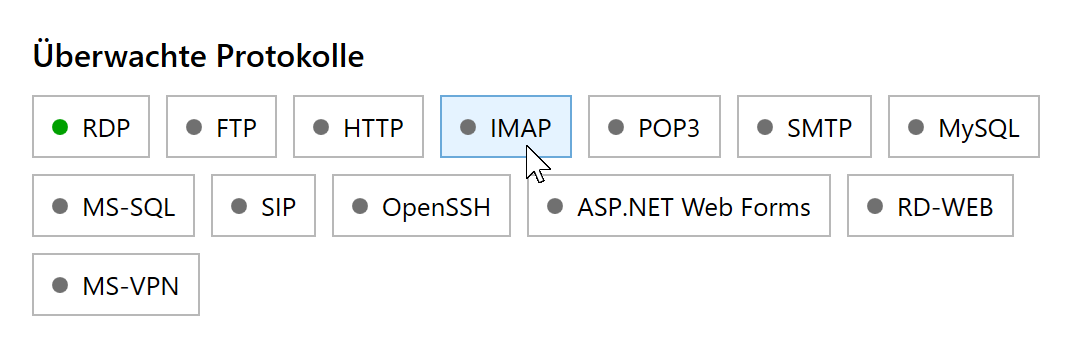
Klicken Sie auf IMAP, um die Schutzeinstellungen zu öffnen. Wählen Sie IMAP-Schutz aktivieren, wählen Sie eine Überwachungsmethode und konfigurieren Sie diese wie unten beschrieben. Klicken Sie anschließend auf Speichern.
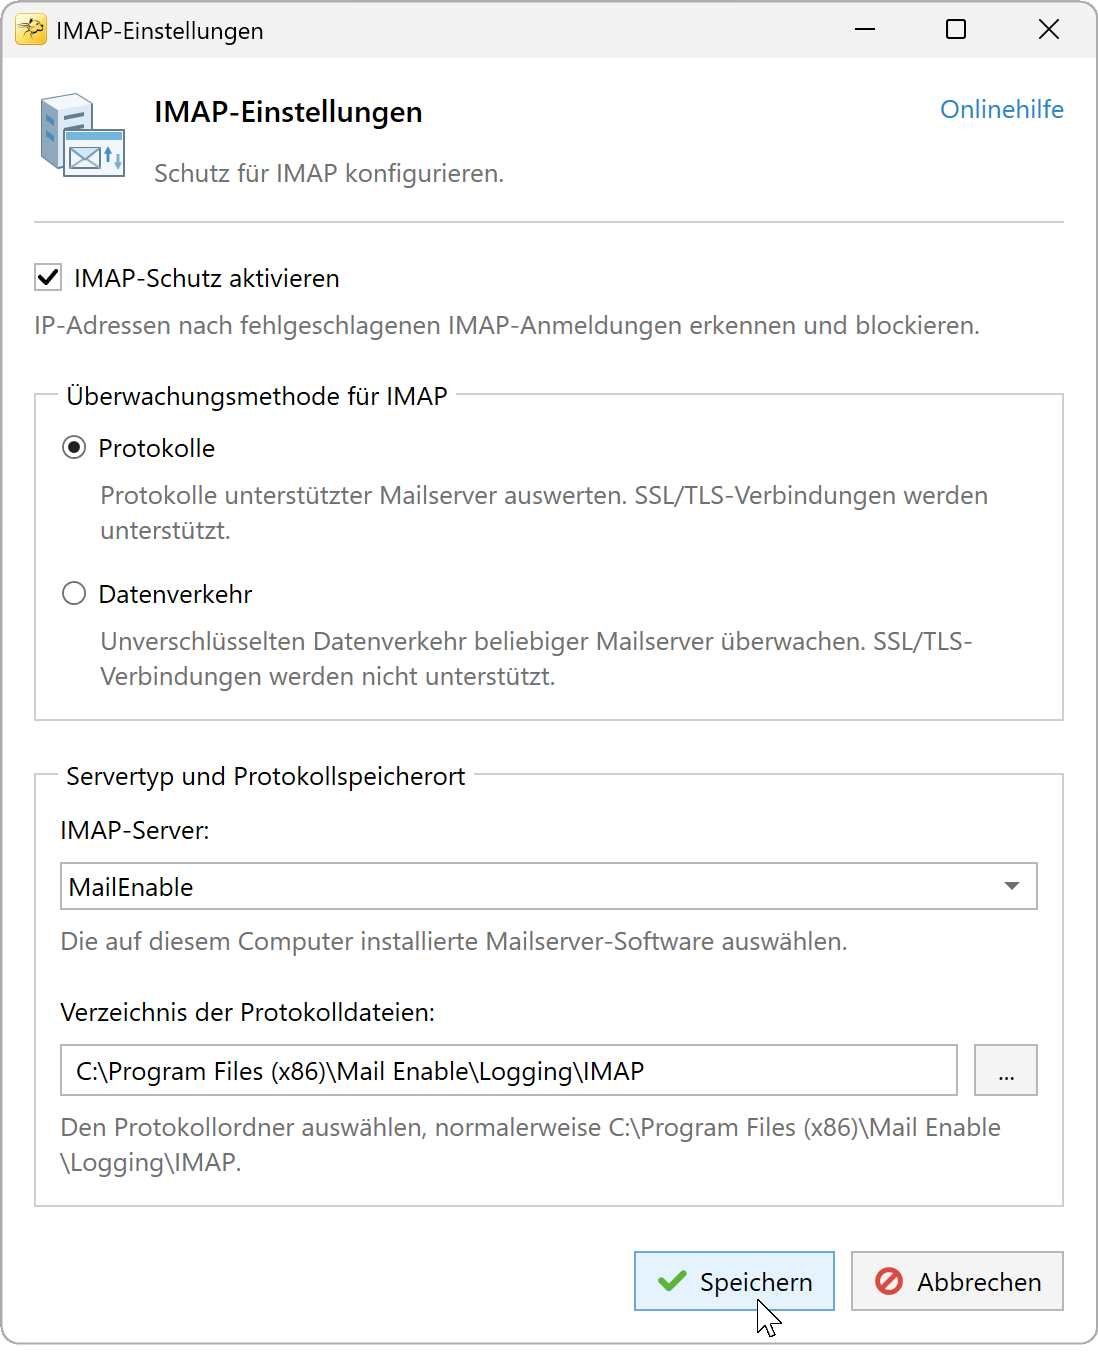
IMAP-Schutz über Protokolle mit einem MailEnable-Protokollordner.


Überwachungsmethode für IMAP
Wählen Sie, wie RdpGuard fehlgeschlagene IMAP-Anmeldeversuche erkennt:
- Protokolle - Protokolle unterstützter Mailserver lesen.
- Datenverkehr - Unverschlüsselten IMAP-Datenverkehr überwachen.
Protokollbasierte Überwachung
Protokolle ist die empfohlene Standardmethode. Sie benötigt weniger Ressourcen als Datenverkehr und funktioniert mit SSL/TLS-Verbindungen. RdpGuard erkennt auch Benutzernamen, sofern diese in den unterstützten Protokolleinträgen verfügbar sind.
IMAP-Server
Wählen Sie die auf diesem Computer installierte Mailserversoftware:
Protokollspeicherort
Aktivieren Sie die Serverprotokollierung und geben Sie an, wo RdpGuard die Protokolle lesen soll:
- Kerio Connect: wählen Sie die
security.logDatei. - Axigen: wählen Sie die
security.txtDatei. Aktivieren Sie die Sicherheitsprotokollierung mitenableSecurityLog = yesinaxigen.cfg. - MailEnable, hMailServer, MDaemon und SmarterMail: wählen Sie den Protokollordner des Servers.
- MS Exchange: Wählen Sie den IMAP-Protokollordner, üblicherweise
C:\Program Files\Microsoft\Exchange Server\V15\Logging\Imap4. Ein Protokollordner ist erforderlich; die Überwachung des Windows-Anwendungsereignisprotokolls wird für IMAP nicht unterstützt.
Die Exchange-IMAP-Protokollierung ist standardmäßig deaktiviert. Aktivieren Sie sie mit diesem Befehl in der Exchange-Verwaltungsshell. Ersetzen Sie dabei YOUR-SERVER durch Ihren Servernamen:
Set-ImapSettings -Server "YOUR-SERVER" -ProtocolLogEnabled $trueStarten Sie die Exchange-IMAP4-Dienste neu, um die Änderung der Protokollierung anzuwenden. Siehe Microsofts Anleitung zur Protokollierung.
Klicken Sie auf Speichern in den IMAP-Einstellungen, um Ihre RdpGuard-Konfiguration anzuwenden.
Überwachung des Datenverkehrs
Datenverkehr erkennt fehlgeschlagene Anmeldungen anhand bekannter Authentifizierungsfehlermeldungen im unverschlüsselten IMAP-Datenverkehr. Die Methode benötigt mehr Ressourcen als Protokolle und erkennt keine Benutzernamen.
SSL/TLS-Datenverkehr kann nicht untersucht werden, einschließlich Verbindungen, die durch STARTTLS auf Verschlüsselung umgestellt wurden. Verwenden Sie Protokolle für verschlüsselte Verbindungen.

Wählen Sie Datenverkehr und anschließend die gewünschte Erfassungsmethode:
- WinPcap/Npcap (empfohlen) - installieren Sie WinPcap oder Npcap. Klicken Sie anschließend auf Konfigurieren... , um den zu überwachenden Netzwerkadapter auszuwählen.
- Raw Sockets - Kann die Netzwerkleistung beeinträchtigen und mit bestimmten Firewalls oder Windows-Editionen nicht funktionieren.
IMAP-Ports
Lassen Sie dieses Feld für Port 143 leer oder geben Sie die Ports Ihres IMAP-Servers ein. Trennen Sie mehrere Ports durch Kommas, beispielsweise 143, 1143. Das Hinzufügen eines verschlüsselten Ports wie 993 ermöglicht keine Überwachung von SSL/TLS-Datenverkehr.
Klicken Sie auf Speichern , um die Einstellungen anzuwenden. Öffnen Sie zur Prüfung auf Überwachungsfehler Ansicht, Ereignisprotokoll anzeigen im RdpGuard-Dashboard.
RdpGuard schützt:
- Remotedesktop
- MS-SQL-Server
- FTP-Protokoll
- HTTP-Protokoll
- IMAP-Protokoll
- POP3-Protokoll
- SMTP-Protokoll
- IIS-Webanmeldung
- MySQL-Server
- ASP.NET-Formulare
- RD Web Access
- VoIP (SIP-Protokoll)
- SSH-Protokoll
- MS VPN (RRAS)
"Diese Software ist wirklich großartig. Eine Erleichterung, weil mein Server ständig angegriffen wird. Danke, RdpGuard." - Joaquim De Sousa Marques
"Gutes Produkt. Früher habe ich etwas Ähnliches auf einfache, aber umständliche Weise mit einem Skript namens TSBlock umgesetzt (nicht von mir). Damit geht es viel leichter, und für kleine und mittlere Unternehmen ist es seinen Preis wert." - J. Johnson
"Ich bin von Ihrem Produkt absolut begeistert. Wir sind eine Kirche im Norden von Dallas, und heute Morgen habe ich mehrere fehlgeschlagene Anmeldeversuche über unseren Remote-Access-Server entdeckt. Ein Freund empfahl Ihr Produkt, also lud ich sofort die Testversion herunter. Innerhalb weniger Minuten standen etwa fünf gesperrte IP-Adressen auf der Liste, und das reichte mir, um auf KAUFEN zu klicken. In den letzten 10 bis 15 Minuten ist die Liste auf etwa dreißig angewachsen, davon mindestens ein Drittel internationale Versuche, in unser System einzudringen. Danke für dieses großartige Produkt. Vielleicht haben Sie uns gerade viel Ärger erspart." - John Hallford
"Ich mag die Software sehr. Die Situation mit RDP auf unseren Windows-Servern ist einfach absurd. Wir würden es im Router sperren, haben aber viele langjährige Kunden, denen das Probleme bereiten würde." - Scott Hirsch
"Ich mag die Software! Viel einfacher, als VB-Skripte anzupassen!" - Nick Brennan
"Ein großartiges Produkt - es hält diese RDP-Angreifer wirklich auf :-)" - Dave, Großbritannien
"Zunächst einmal: Ihre Anwendung ist sehr (!!!) nützlich, und ich sichere meinen 2012-R2-Server sehr gern damit ab. RdpGuard ist die beste Lösung, die ich auf dem Markt gefunden habe, und nach zehn Minuten Testen habe ich die Vollversion bestellt. :-)" - Carsten Baltes