Protección contra escaneos de vulnerabilidades HTTP
Acerca de la protección
RdpGuard supervisa los registros de acceso de Microsoft IIS, Apache HTTP Server y nginx para detectar indicios de escaneo de vulnerabilidades: solicitudes repetidas a páginas inexistentes, búsqueda de credenciales expuestas o archivos de repositorios. Cuando las detecciones de una IP alcanzan el umbral configurado, RdpGuard la bloquea temporalmente.
La protección HTTP utiliza reglas de detección para identificar solicitudes sospechosas. Empiece con las reglas estándar y adáptelas a las rutas y aplicaciones alojadas. Si sus sitios están detrás de un proxy inverso, compruebe también la configuración del proxy para identificar y bloquear al cliente original.
Habilitar y configurar la protección HTTP
Abra el panel de RdpGuard y haga clic en HTTP en Protocolos supervisados.
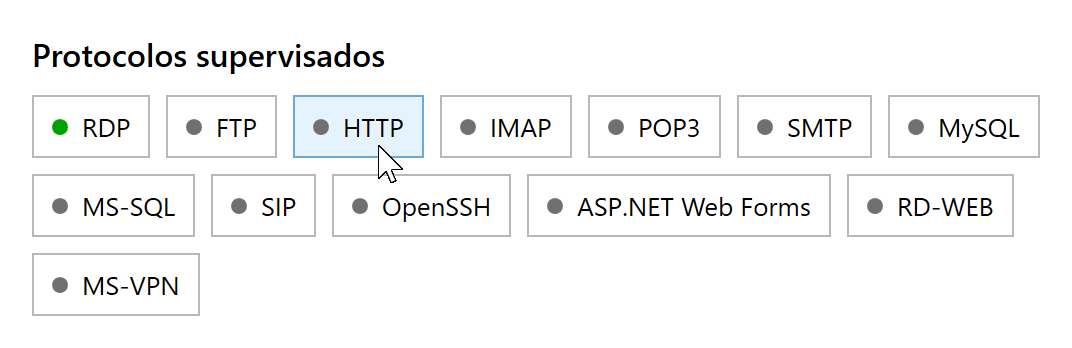
Haga clic en HTTP para abrir su configuración de protección. Se abre el cuadro de diálogo Configuración de protección HTTP :
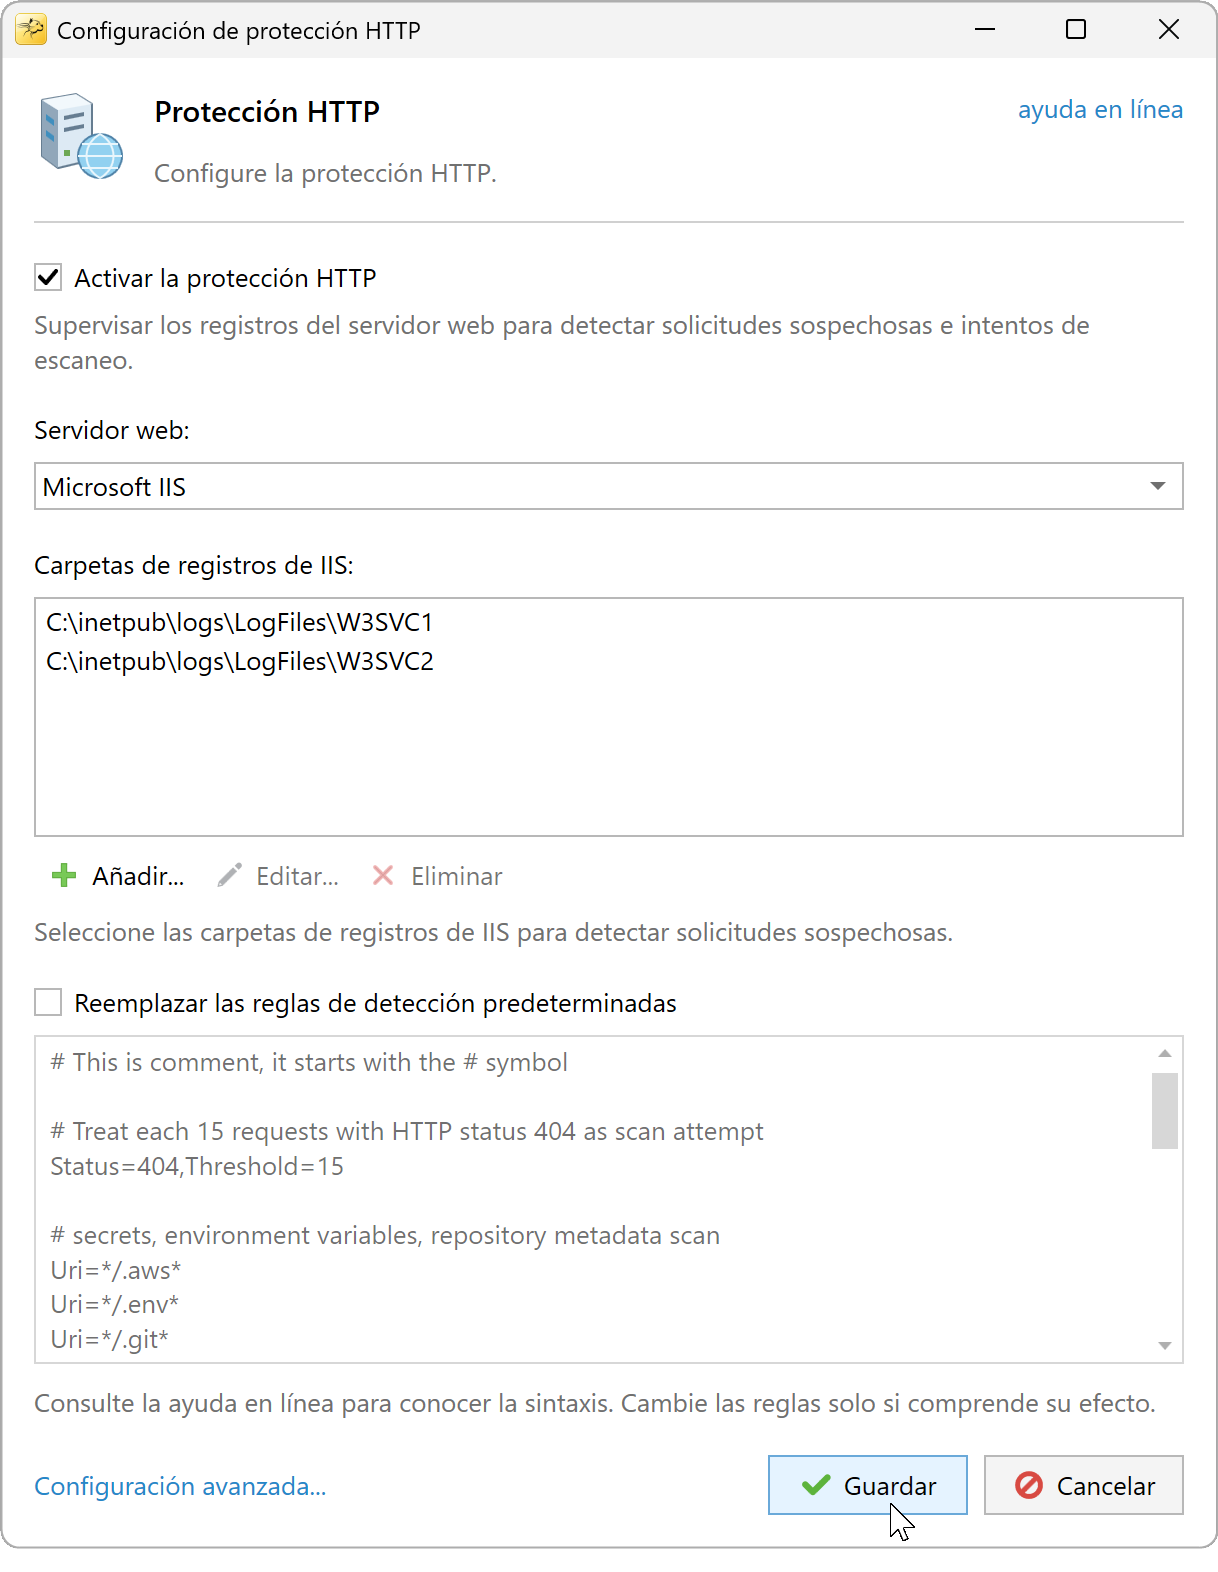
Configuración de protección HTTP con Microsoft IIS seleccionado. Marque Activar la protección HTTP y elija su Servidor web : Microsoft IIS, Apache HTTP Server o nginx.
Haga clic en Añadir... y seleccione las carpetas de registros de acceso. Puede añadir varias. Seleccione una entrada para Editar... o Eliminar.
Deje Reemplazar las reglas de detección estándar sin marcar para utilizar las reglas predeterminadas y haga clic en Guardar. Compruebe los errores de supervisión en Ver, Mostrar registro de eventos.


Carpetas de registros IIS
Seleccione la carpeta de cada sitio, por ejemplo C:\inetpub\logs\LogFiles\W3SVC1. El número después de W3SVC es el identificador del sitio IIS. Elija la carpeta que contiene los archivos de registro, no la carpeta superior LogFiles : RdpGuard no examina las subcarpetas.
Habilite los registros W3C en IIS. Incluya Client IP Address (c-ip), URI Stem (cs-uri-stem) y HTTP Status (sc-status) para las reglas estándar. Las reglas personalizadas pueden necesitar otros campos, descritos a continuación.
Carpetas de registros de acceso de Apache

Seleccione la carpeta configurada en Apache, por ejemplo C:\Apache24\logs. Añada cada carpeta por separado; no se examinan las subcarpetas. RdpGuard admite los formatos Common y Combined, con una IP de cliente numérica en el primer campo. Combined también incluye Referer y User-Agent, necesarios para las reglas que los utilizan. Consulte la documentación de los registros de Apache.
Carpetas de registros de acceso de nginx
Seleccione nginx como servidor web y añada la carpeta de registros, por ejemplo C:\nginx\logs. No se examinan las subcarpetas. Utilice el formato combined predeterminado de nginx, con una IP de cliente numérica en el primer campo. Incluye todos los campos admitidos por las reglas HTTP.
access_log logs/access.log combined; RdpGuard procesa el escape \xXX predeterminado de nginx, incluido el texto UTF-8. No se admiten formatos personalizados con campos adicionales o reordenados, registros JSON ni archivos comprimidos. Consulte la documentación de los registros de nginx.
Reglas de detección
Marque Reemplazar las reglas de detección estándar para modificarlas. Su conjunto personalizado reemplaza las reglas estándar; no las complementa. Conserve las reglas estándar necesarias en su conjunto o desmarque la opción para restablecer los valores predeterminados.
Introduzca una regla por línea. Una línea que empieza por # es un comentario. Cada regla contiene condiciones separadas por comas, con = para una coincidencia y != para una exclusión. Los valores distinguen mayúsculas de minúsculas; * representa cualquier secuencia de caracteres y ? un solo carácter.
Uri=/*.zip,Uri!=/download/* Este ejemplo detecta archivos ZIP, excepto bajo /download/. Todas las condiciones de una línea deben coincidir (Y); cualquier regla coincidente puede producir una detección (O). Una solicitud puede coincidir con varias reglas y contar para cada una: por tanto, las reglas superpuestas pueden producir varias detecciones para una sola solicitud.
Campos admitidos y sus nombres correspondientes en IIS W3C:
- Method - Método HTTP, por ejemplo
GEToPOST(cs-method). - Uri - Ruta solicitada, sin cadena de consulta (
cs-uri-stem). - Query - Cadena de consulta, sin el
?inicial (cs-uri-query). - UserName - Nombre de usuario autenticado (
cs-username). - UserAgent - Valor User-Agent del cliente (
cs(User-Agent)). - Referer - URL de referencia (
cs(Referer)). - Status - Código de estado HTTP, por ejemplo
404(sc-status).
Compruebe que el formato del registro incluye los campos utilizados por sus reglas. El formato Apache Common no contiene Referer ni User-Agent; utilice Combined para las reglas que los necesiten.
Umbral
Sin Threshold, cada solicitud coincidente produce una detección para la regla. Añada un entero positivo para agrupar varias coincidencias de una misma IP en una detección. Ejemplo:
Status=404,Threshold=15Esta regla produce una detección cada 15 respuestas HTTP 404 para una misma IP. Por sí sola no bloquea tras 15 solicitudes: el bloqueo sigue dependiendo del umbral configurado en RdpGuard. Con un umbral de 3 y sin contribución de otras reglas, se necesitan 45 solicitudes coincidentes si los contadores no se han restablecido.
Un umbral evita tratar un enlace roto ocasional como un escaneo. Para una ruta sin uso legítimo en su sitio, puede elegir una regla sin umbral. Configure el límite de bloqueo y el tiempo de restablecimiento en Herramientas, Opciones, pestaña General.
Ejemplos de reglas
Las siguientes reglas corresponden al conjunto estándar actual. Las comprobaciones de archivos comprimidos y WordPress están comentadas. Habilítelas solo si esas rutas deben considerarse escaneos en sus sitios, para evitar bloquear visitantes legítimos.
# Count every 15 HTTP 404 responses as one detection
Status=404,Threshold=15

# Scan for secrets, environment files and repository metadata
Uri=*/.aws*
Uri=*/.env*
Uri=*/.git*
Uri=*/.hg/*
Uri=*/.svn*
Uri=*/.vscode*

# Optional: archive scans (check your legitimate downloads first)
#Uri=/*.bz2
#Uri=/*.tar.gz
#Uri=/*.tgz
#Uri=/*.7z
#Uri=/*.zip,Uri!=/download/*
#Uri=/*.rar

# Optional: WordPress scans (leave disabled if you use WordPress)
#Uri=*/wp-content/*
#Uri=*/wp-admin/*
#Uri=*/wp-includes/*
#Uri=*/wp-json/*
#Uri=*/wp-config*
#Uri=*/wp-login.php*
Configuración avanzada
Haga clic en Configuración avanzada... en la protección HTTP para abrir Configuración avanzada de HTTP. Las opciones X-Forwarded-For siguientes se aplican a los registros IIS.

Leer la dirección IP del cliente del campo X-Forwarded-For
De forma predeterminada, RdpGuard lee Client IP Address (c-ip) del registro IIS. Detrás de un proxy inverso, suele ser el proxy. Habilite esta opción para utilizar X-Forwarded-For. Si contiene varias direcciones, RdpGuard utiliza la primera.
Configure el proxy de confianza para transmitir la IP real e impedir que los clientes introduzcan su propia primera dirección en la cabecera. Restrinja el acceso directo a IIS para impedir que se eluda el proxy. Consulte la configuración de IIS detrás de un proxy para el registro.
Usar la IP de conexión si falta X-Forwarded-For
Habilite esta opción para utilizar c-ip si falta X-Forwarded-For. Déjela deshabilitada si todas las solicitudes pasan por un proxy: esta alternativa podría bloquear al propio proxy.
Haga clic en Aceptary después en Guardar en la protección HTTP para aplicar los cambios.
Para Apache, RdpGuard lee la IP del primer campo de cada entrada; estas casillas X-Forwarded-For no se aplican a Apache. Configure Apache para escribir ahí la IP original mediante un proxy de confianza, por ejemplo con mod_remoteip.
Para nginx, RdpGuard también utiliza el primer campo ($remote_addr en el formato combined estándar). Las casillas X-Forwarded-For no se aplican a nginx. Detrás de un proxy, configure una relación de confianza para que este campo contenga la IP del cliente original.
Bloquear solicitudes con X-Forwarded-For
Leer X-Forwarded-For identifica al cliente sin cambiar dónde se realiza el bloqueo. Si la conexión procede de un proxy inverso, una regla del firewall de Windows dirigida a la IP del cliente no bloqueará esa conexión retransmitida.
Bloquee al cliente en el proxy. Con IIS, también puede utilizar IP Address and Domain Restrictions, el Proxy Mode y las acciones personalizadas de RdpGuard, como se indica a continuación.
Configurar las acciones personalizadas en RdpGuard
Este ejemplo añade y elimina entradas de denegación IPv4 para un sitio IIS. En ambos comandos, sustituya Your Web Site por el nombre del sitio en el Administrador de IIS.
- Instale el servicio de rol de IIS IP Address and Domain Restrictions si es necesario.
- En el IIS Manager, seleccione el sitio y abra IP Address and Domain Restrictions, haga clic en Edit Feature Settings... y marque Enable Proxy Mode. Se requiere IIS 8.0 o posterior. Consulte la documentación de IP Security de Microsoft.
- Ejecute el panel de RdpGuard como administrador, abra Herramientas, Acciones personalizadas / Notificaciones y añada las dos acciones siguientes.
Acción IP bloqueada
- Evento: IP bloqueada
- Tarea: Ejecutar un programa
- Ruta:
C:\Windows\System32\inetsrv\appcmd.exe
Argumentos:
set config "Your Web Site" /section:system.webServer/security/ipSecurity /+"[ipAddress='%IP%',allowed='false']" /commit:apphostAcción IP desbloqueada
- Evento: IP desbloqueada
- Tarea: Ejecutar un programa
- Ruta:
C:\Windows\System32\inetsrv\appcmd.exe
Argumentos:
set config "Your Web Site" /section:system.webServer/security/ipSecurity /-"[ipAddress='%IP%']" /commit:apphostGuarde las acciones. Tras un bloqueo por detección local, compruebe que la entrada de denegación aparece en el sitio y que las solicitudes del cliente se rechazan a través del proxy. Al desbloquearlo, la segunda acción elimina la entrada.
Estas acciones procesan los futuros eventos IP bloqueada y IP desbloqueada de detecciones locales; no sincronizan la lista ya bloqueada ni las direcciones bloqueadas únicamente por IP Cloud.
RdpGuard protege:
- Escritorio remoto
- Servidor MS SQL
- Protocolo FTP
- Protocolo HTTP
- Protocolo IMAP
- Protocolo POP3
- Protocolo SMTP
- Accesos web IIS
- Servidor MySQL
- Formularios ASP.NET
- RD Web Access
- VoIP (protocolo SIP)
- Protocolo SSH
- MS VPN (RRAS)
"Este software es realmente excelente. Es un alivio, porque mi servidor recibe ataques constantemente. Gracias, RdpGuard." - Joaquim De Sousa Marques
"Un buen producto. Usaba una solución similar, rudimentaria y poco práctica, con un script llamado TSBlock (que no es mío). Este software facilita mucho las cosas y merece la pena para una pequeña empresa." - J. Johnson
"Su producto me impresiona. Somos una iglesia del norte de Dallas. Esta mañana descubrí numerosos intentos de inicio de sesión fallidos en nuestro servidor de acceso remoto. Un amigo me recomendó su producto y descargué la prueba de inmediato. En pocos minutos se habían bloqueado unas cinco direcciones IP: eso me bastó para comprarlo. En 10 o 15 minutos, la lista llegó a unas treinta, de las cuales al menos un tercio eran intentos de intrusión internacionales. Gracias por este excelente producto. Quizá nos hayan ahorrado muchos problemas." - John Hallford
"Me encanta este software. Los ataques RDP a nuestros servidores Windows no cesan. Bloquearíamos ese acceso en el router, pero eso perjudicaría a muchos de nuestros clientes de toda la vida." - Scott Hirsch
"¡Me encanta este software! Es más sencillo que personalizar scripts VB." - Nick Brennan
"Un producto excelente que realmente detiene a los atacantes RDP :-)" - Dave, Reino Unido
"Ante todo, su aplicación es muy (!!!) útil y la valoro mucho para proteger mi servidor 2012 R2. RdpGuard es la mejor solución que he encontrado en el mercado. Tras diez minutos de prueba, compré la versión completa. :-)" - Carsten Baltes