Schutzeinstellungen für IIS-Webanmeldungen
Aktivieren Sie den Schutz für IIS-Webanmeldungen auf dem Windows-Server mit IIS. Diese Einstellungen gelten für die integrierte IIS-Authentifizierung einschließlich Basic, Digest und Windows-Authentifizierung (NTLM).
RdpGuard verarbeitet diese Versuche über das Modul RDP-Schutz, das fehlgeschlagene Windows-Anmeldeereignisse mit Ereignis-ID 4625 auswertet. Trotz des Modulnamens können diese Ereignisse auch durch IIS-Authentifizierung entstehen. Der Schutz funktioniert mit HTTPS, da die Erkennung das Windows-Sicherheitsprotokoll verwendet und keinen Webdatenverkehr entschlüsselt.
Dazu müssen fehlgeschlagene IIS-Anmeldungen 4625-Ereignisse mit der Client-IP-Adresse auf dem Server mit RdpGuard erzeugen. Anwendungsanmeldeformulare wie eine WordPress-Anmeldeseite werden durch diese Methode nicht automatisch abgedeckt, sofern ihre Fehlversuche keine solchen Windows-Anmeldeereignisse erzeugen.
Installieren Sie RdpGuard auf dem IIS-Server und überprüfen Sie folgende Einstellungen.
Konfigurieren Sie die empfohlenen Überwachungsrichtlinien. Aktivieren Sie Erfolg und Fehler Überwachung für Anmelden überwachen , damit Windows Anmeldeereignisse protokolliert.
Öffnen Sie RdpGuard-Dashboard und klicken Sie auf RDP unter Überwachte Protokolle. Der RDP-Schutz ist standardmäßig aktiviert.
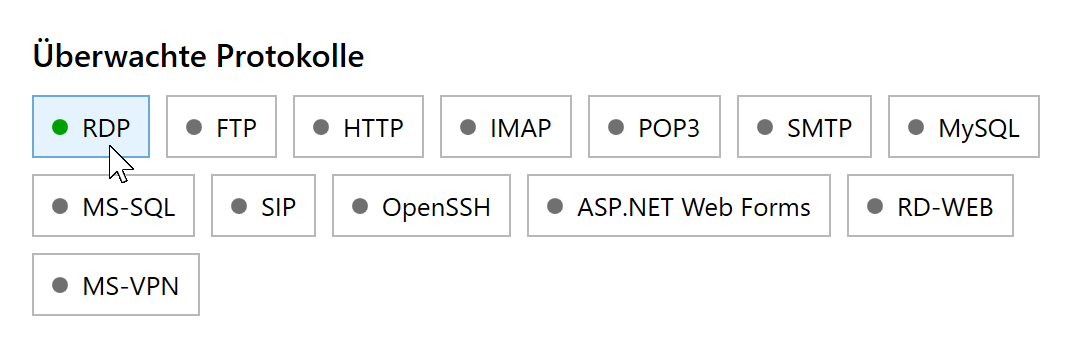
Klicken Sie auf RDP, um die Einstellungen für die Windows-Anmeldeerkennung zu öffnen. Im Dialogfeld RDP-Einstellungen muss die Option RDP-Schutz aktivieren ausgewählt sein. Klicken Sie nach einer Änderung auf Speichern , um sie anzuwenden.
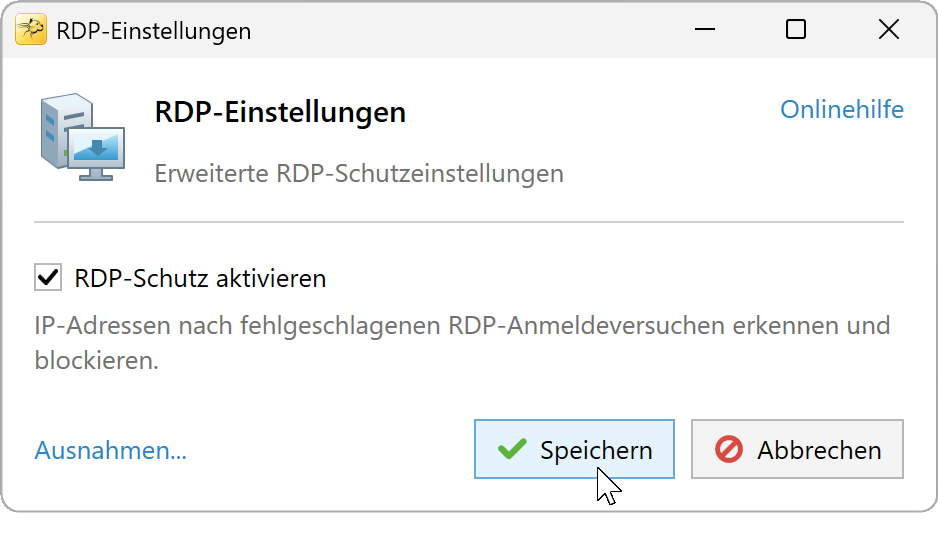
Lassen Sie den RDP-Schutz aktiviert, um fehlgeschlagene IIS-Anmeldungen zu erkennen, die als Windows-Anmeldeereignisse protokolliert werden. Prüfen Sie eine fehlgeschlagene IIS-Anmeldung unter Ereignisanzeige, Windows-Protokolle, Sicherheit. Suchen Sie nach Ereignis-ID 4625 und prüfen Sie, ob Quellnetzwerkadresse die IP-Adresse des Clients enthält. Siehe die Microsoft- Referenz zu Ereignis 4625 für Feldbeschreibungen.


Fehlt das Ereignis, ist seine Quelladresse leer oder enthält es eine Loopback- oder Proxyadresse, kann RdpGuard den ursprünglichen Client daraus nicht ermitteln. Prüfen Sie die IIS-Authentifizierung und Überwachungskonfiguration, bevor Sie sich auf diesen Schutz verlassen. Prüfen Sie außerdem alle RDP-Erkennungsausschlüsse: Sie gelten auch für IIS-Anmeldeereignisse, die dieses Modul verarbeitet.
Um die Grenze fehlgeschlagener Versuche oder die Sperrdauer anzupassen, öffnen Sie Extras, Optionen, Allgemein. Diese Einstellungen gelten gemeinsam für mehrere Schutzmodule.
Standardmäßig sperrt RdpGuard alle Serverports für gesperrte IP-Adressen. Wenn Sie die Sperrung auf ausgewählte Ports beschränkt haben unter Erweiterte Sperreinstellungen, müssen die Ports Ihrer Website enthalten sein. Eine alleinige Sperrung des RDP-Ports 3389 lässt HTTP und HTTPS weiterhin zugänglich.
RdpGuard schützt:
- Remotedesktop
- MS-SQL-Server
- FTP-Protokoll
- HTTP-Protokoll
- IMAP-Protokoll
- POP3-Protokoll
- SMTP-Protokoll
- IIS-Webanmeldung
- MySQL-Server
- ASP.NET-Formulare
- RD Web Access
- VoIP (SIP-Protokoll)
- SSH-Protokoll
- MS VPN (RRAS)
"Diese Software ist wirklich großartig. Eine Erleichterung, weil mein Server ständig angegriffen wird. Danke, RdpGuard." - Joaquim De Sousa Marques
"Gutes Produkt. Früher habe ich etwas Ähnliches auf einfache, aber umständliche Weise mit einem Skript namens TSBlock umgesetzt (nicht von mir). Damit geht es viel leichter, und für kleine und mittlere Unternehmen ist es seinen Preis wert." - J. Johnson
"Ich bin von Ihrem Produkt absolut begeistert. Wir sind eine Kirche im Norden von Dallas, und heute Morgen habe ich mehrere fehlgeschlagene Anmeldeversuche über unseren Remote-Access-Server entdeckt. Ein Freund empfahl Ihr Produkt, also lud ich sofort die Testversion herunter. Innerhalb weniger Minuten standen etwa fünf gesperrte IP-Adressen auf der Liste, und das reichte mir, um auf KAUFEN zu klicken. In den letzten 10 bis 15 Minuten ist die Liste auf etwa dreißig angewachsen, davon mindestens ein Drittel internationale Versuche, in unser System einzudringen. Danke für dieses großartige Produkt. Vielleicht haben Sie uns gerade viel Ärger erspart." - John Hallford
"Ich mag die Software sehr. Die Situation mit RDP auf unseren Windows-Servern ist einfach absurd. Wir würden es im Router sperren, haben aber viele langjährige Kunden, denen das Probleme bereiten würde." - Scott Hirsch
"Ich mag die Software! Viel einfacher, als VB-Skripte anzupassen!" - Nick Brennan
"Ein großartiges Produkt - es hält diese RDP-Angreifer wirklich auf :-)" - Dave, Großbritannien
"Zunächst einmal: Ihre Anwendung ist sehr (!!!) nützlich, und ich sichere meinen 2012-R2-Server sehr gern damit ab. RdpGuard ist die beste Lösung, die ich auf dem Markt gefunden habe, und nach zehn Minuten Testen habe ich die Vollversion bestellt. :-)" - Carsten Baltes