MS-SQL-Server-Schutz vor Brute-Force-Angriffen
Überblick zum Schutz
RdpGuard schützt Microsoft SQL Server vor Passwortangriffen, indem es das Windows-Protokoll Anwendung überwacht. Es sperrt eine IP-Adresse, wenn die erkannte Anzahl fehlgeschlagener Anmeldungen oder Scanversuche die konfigurierte Grenze erreicht.
Führen Sie RdpGuard auf dem Windows-Computer mit SQL Server aus. Aktivieren Sie die SQL-Server-Anmeldeüberwachung und wählen Sie anschließend die von RdpGuard zu überwachenden Ereignisse: 18456, 17832 und 17836.
SQL-Server-Anmeldeüberwachung aktivieren
Öffnen Sie SQL Server Management Studio und verbinden Sie sich mit Ihrer SQL-Server-Instanz.
Klicken Sie im Objekt-Explorer mit der rechten Maustaste auf den Server und wählen Sie Eigenschaften.

Klicken Sie mit der rechten Maustaste auf den Server und wählen Sie Eigenschaften. Wählen Sie Sicherheit. Aktivieren Sie unter AnmeldeüberwachungNur fehlgeschlagene Anmeldungen oder Fehlgeschlagene und erfolgreiche Anmeldungen.

Wählen Sie eine Überwachungsoption, die fehlgeschlagene Anmeldungen einschließt. Klicken Sie auf OK. Starten Sie anschließend die SQL-Server-Instanz neu, um die geänderte Überwachungseinstellung anzuwenden.
Wählen Sie einen geeigneten Zeitpunkt: Ein SQL-Server-Neustart trennt aktive Datenbanksitzungen.
Weitere Informationen finden Sie in Microsofts Anleitung zur Anmeldeüberwachung.
MS-SQL-Server-Schutz konfigurieren
Öffnen Sie RdpGuard-Dashboard und klicken Sie auf MS-SQL unter Überwachte Protokolle.
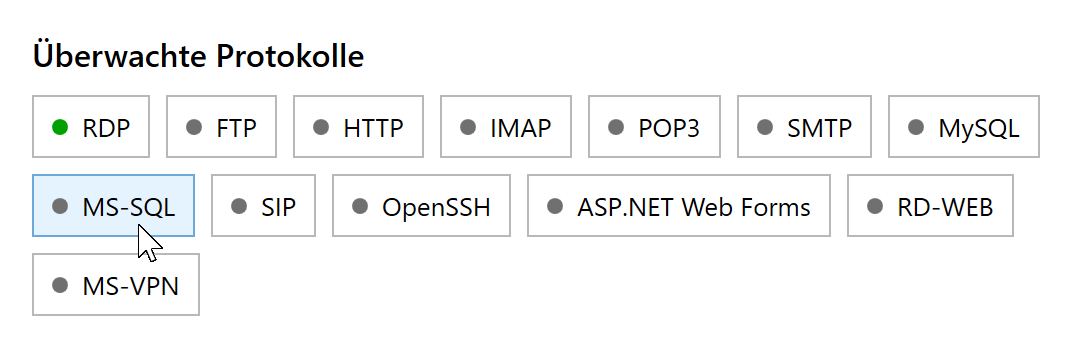
Klicken Sie auf MS-SQL, um die Schutzeinstellungen zu öffnen. Wählen Sie MS-SQL-Schutz aktivieren, wählen Sie das zu überwachenden Ereignisse und klicken Sie auf Speichern.
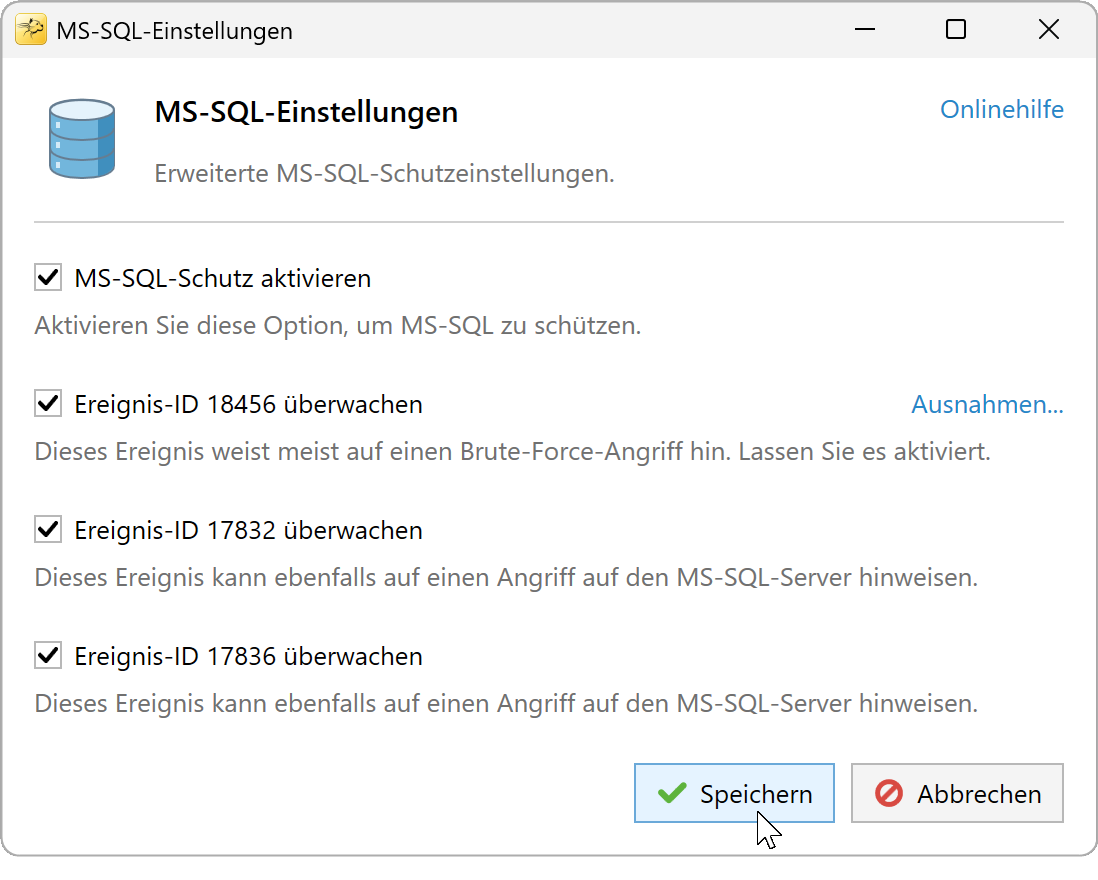
Aktivieren Sie den Schutz, wählen Sie Ereignisse und klicken Sie auf Speichern.


Zu überwachende Ereignisse
Alle drei Ereignisse sind standardmäßig aktiviert:
- 18456 - Fehlgeschlagene Anmeldung. Lassen Sie diese Option aktiviert, um wiederholte Anmeldefehler zu erkennen. Eine fehlgeschlagene Anmeldung kann auch durch ein falsch eingegebenes Passwort oder eine falsch konfigurierte Anwendung entstehen.
- 17832 - Ungültiges Anmeldepaket. SQL Server konnte das Anmeldepaket des Clients nicht verarbeiten. Dies kann auf einen Prüfversuch hinweisen, aber auch durch Konfigurationsprobleme des Clients oder Servers entstehen.
- 17836 - Abweichende Paketlänge. Die im Paket angegebene Länge stimmt nicht mit den empfangenen Daten überein. RdpGuard zählt diese Ereignisse als Scanversuche.
Ausschlüsse für Ereignis-ID 18456
Verwenden Sie Ausschlüsse, um bekannte legitime Fehler zu ignorieren, die als folgendes Ereignis protokolliert wurden: 18456. Kopieren Sie ein eindeutiges Textfragment aus dem Feld Reason.
Unter MS-SQL-Einstellungen, klicken Sie auf Ausschlüsse... neben Ereignis-ID 18456.
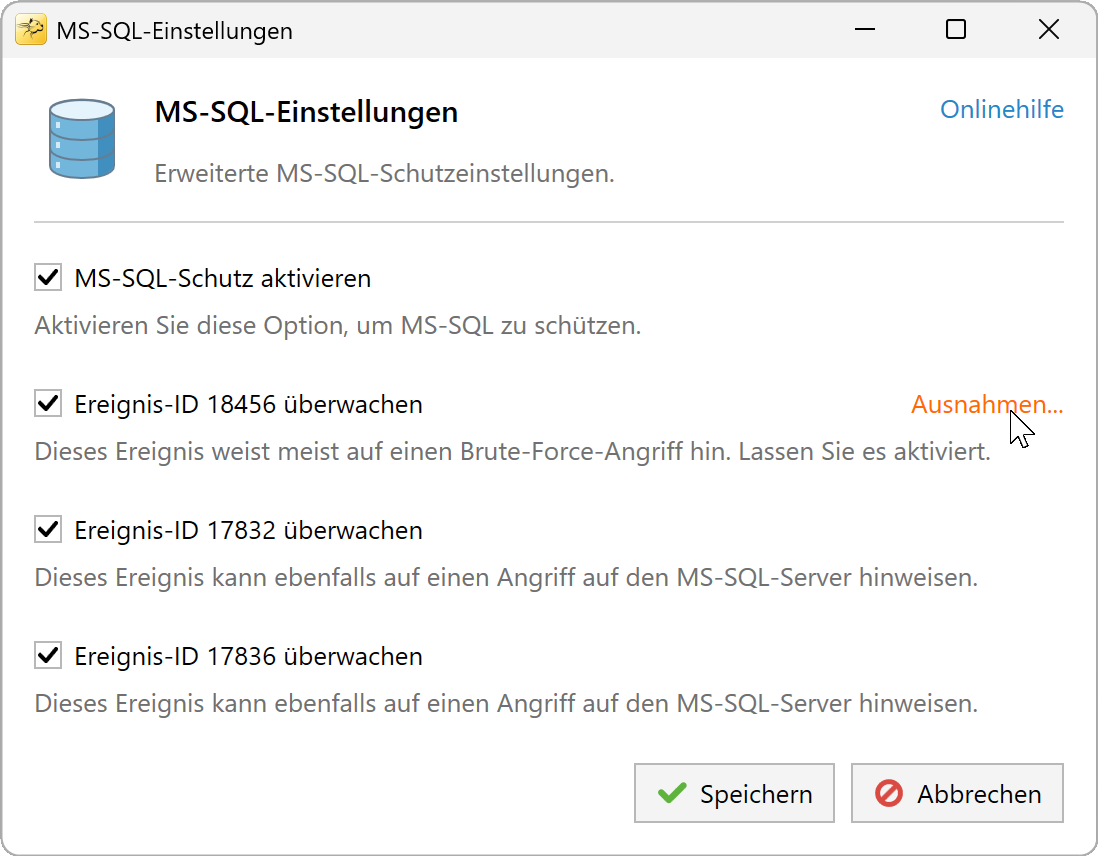
Klicken Sie neben Ereignis-ID 18456 auf Ausschlüsse. Geben Sie ein Textmuster pro Zeile ein und klicken Sie auf OK.
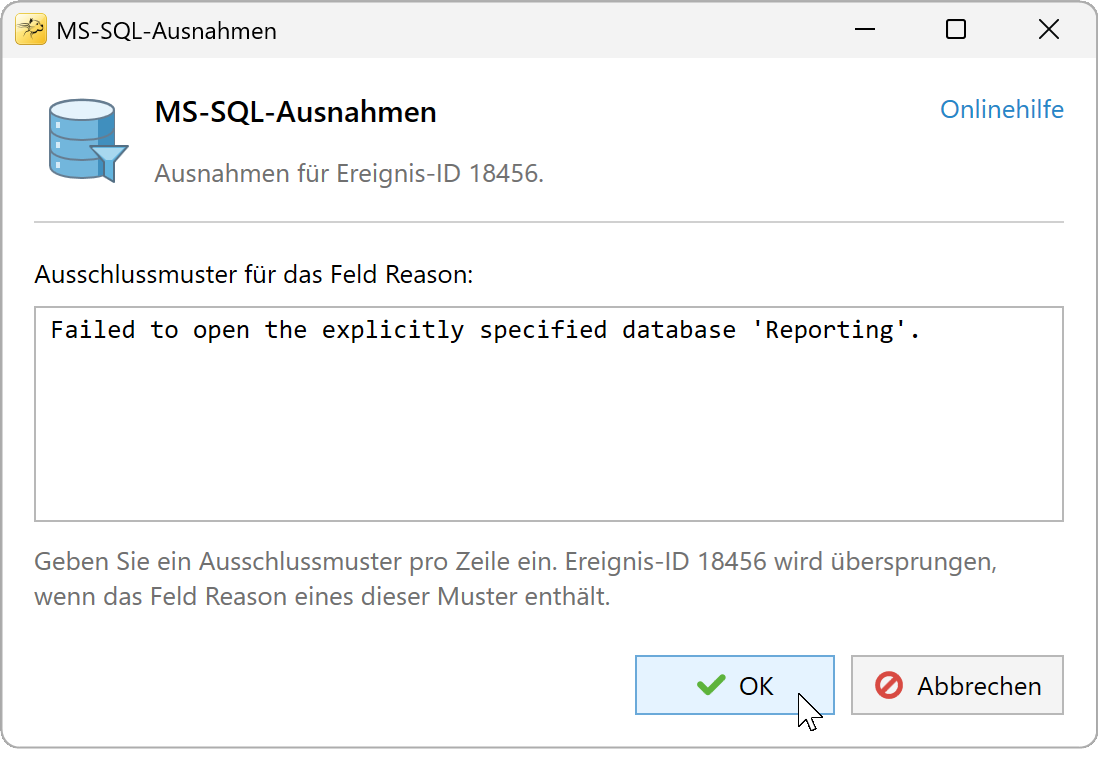
Verwenden Sie Text aus den Ereignissen, die Sie ausschließen möchten. Klicken Sie auf Speichern in MS-SQL-Einstellungen , um die Ausschlüsse anzuwenden.


Beim Vergleich wird zwischen Groß- und Kleinschreibung unterschieden. Muster sind wörtlicher Text; * und ? sind keine Platzhalter. Ein Ereignis wird übersprungen, wenn ein Muster in einem seiner Ereignisdatenwerte vorkommt.
Muster werden auch außerhalb des Feldes Reason gesucht. Vermeiden Sie daher kurze oder allgemeine Texte. Diese Ausschlüsse gelten ausschließlich für Ereignis 18456, nicht für 17832 oder 17836.
RdpGuard schützt:
- Remotedesktop
- MS-SQL-Server
- FTP-Protokoll
- HTTP-Protokoll
- IMAP-Protokoll
- POP3-Protokoll
- SMTP-Protokoll
- IIS-Webanmeldung
- MySQL-Server
- ASP.NET-Formulare
- RD Web Access
- VoIP (SIP-Protokoll)
- SSH-Protokoll
- MS VPN (RRAS)
"Diese Software ist wirklich großartig. Eine Erleichterung, weil mein Server ständig angegriffen wird. Danke, RdpGuard." - Joaquim De Sousa Marques
"Gutes Produkt. Früher habe ich etwas Ähnliches auf einfache, aber umständliche Weise mit einem Skript namens TSBlock umgesetzt (nicht von mir). Damit geht es viel leichter, und für kleine und mittlere Unternehmen ist es seinen Preis wert." - J. Johnson
"Ich bin von Ihrem Produkt absolut begeistert. Wir sind eine Kirche im Norden von Dallas, und heute Morgen habe ich mehrere fehlgeschlagene Anmeldeversuche über unseren Remote-Access-Server entdeckt. Ein Freund empfahl Ihr Produkt, also lud ich sofort die Testversion herunter. Innerhalb weniger Minuten standen etwa fünf gesperrte IP-Adressen auf der Liste, und das reichte mir, um auf KAUFEN zu klicken. In den letzten 10 bis 15 Minuten ist die Liste auf etwa dreißig angewachsen, davon mindestens ein Drittel internationale Versuche, in unser System einzudringen. Danke für dieses großartige Produkt. Vielleicht haben Sie uns gerade viel Ärger erspart." - John Hallford
"Ich mag die Software sehr. Die Situation mit RDP auf unseren Windows-Servern ist einfach absurd. Wir würden es im Router sperren, haben aber viele langjährige Kunden, denen das Probleme bereiten würde." - Scott Hirsch
"Ich mag die Software! Viel einfacher, als VB-Skripte anzupassen!" - Nick Brennan
"Ein großartiges Produkt - es hält diese RDP-Angreifer wirklich auf :-)" - Dave, Großbritannien
"Zunächst einmal: Ihre Anwendung ist sehr (!!!) nützlich, und ich sichere meinen 2012-R2-Server sehr gern damit ab. RdpGuard ist die beste Lösung, die ich auf dem Markt gefunden habe, und nach zehn Minuten Testen habe ich die Vollversion bestellt. :-)" - Carsten Baltes